La investigación publicada por Cursor el 13 de noviembre de 2026 conecta tres superficies que suelen revisarse por separado: un proveedor de IA, secretos presentes en trazas de agentes y una versión maliciosa de una extensión servida desde una caché del marketplace. La empresa atribuye el inicio a una clave de acceso emitida a Fireworks AI que quedó expuesta en el entorno del proveedor. A partir de datos copiados de un bucket de solo lectura, el atacante alcanzó determinadas herramientas SaaS internas y utilizó una credencial robada para colocar copias no autorizadas de una extensión de Claude Code en la caché del marketplace de Cursor el 29 de octubre.
Esta actualización cambia la decisión empresarial: no basta con preguntar si una dependencia o una extensión oficial tiene vulnerabilidades. Hay que verificar qué datos se comparten con proveedores, qué secretos aparecen en trazas de agentes y cómo se autentica la entrega de una extensión en cada canal. Cursor afirma que su aplicación y sus actualizaciones oficiales no se vieron afectadas y que Open VSX, fuente del marketplace, no alojó el malware. El alcance informado se refiere a versiones concretas distribuidas desde la caché de Cursor, durante una ventana limitada, y a un conjunto de datos y clientes delimitado por su investigación.
Del proveedor de IA a la caché de extensiones
En su informe de actualización, Cursor dice que un atacante obtuvo una clave emitida a Fireworks y copió datos históricos de un almacenamiento de solo lectura usado para compartir información con ese proveedor. Parte eran trazas de agentes de programación de sesiones que no tenían Privacy Mode y podían utilizarse para entrenamiento. La mayoría procedía de 2025. Un pequeño número contenía credenciales no redactadas; Cursor estima que menos del 0,01 % de sus clientes tuvieron credenciales de API expuestas por esa vía. Ese porcentaje no describe a todos los usuarios afectados por las restantes superficies.
Con esas credenciales se accedió a determinadas herramientas SaaS empleadas por Cursor. La empresa enumera repositorios archivados no productivos, algunos datos de soporte y correo, métricas de uso, resúmenes de conversaciones y secretos que usuarios habían enviado a soporte. Dice que identificó y cortó el acceso, rotó credenciales y notificó individualmente a clientes afectados. Es un relato de la investigación de Cursor, no un análisis independiente de cada artefacto.
El 29 de octubre, una credencial obtenida de datos de su sistema interno permitió colocar copias maliciosas no autorizadas de Anthropic.claude-code 2.1.312 y 2.1.313 directamente en la caché que servía el marketplace de extensiones de Cursor. Según el fabricante, estuvieron disponibles unas once horas y como máximo 5.000 usuarios que pidieron esas versiones concretas pudieron recibirlas. «Pudieron recibir» no significa que 5.000 equipos se infectaran. Anthropic no publicó esas copias y Cursor afirma que el repositorio fuente Open VSX no contenía el malware.
El aviso técnico de la extensión describe código que recogía datos del host e intentaba instalar una ruta SSH persistente. Cursor advierte sobre errores en ese código que podían impedir parte de la implantación fuera de condiciones inusuales. Por ello, instalar una versión señalada obliga a investigar; no permite afirmar que la persistencia funcionó en todos los dispositivos. Desinstalar la extensión no basta cuando existe posibilidad de actividad local previa.
Qué afirma Cursor sobre el alcance
La compañía sostiene que Privacy Mode protegió prompts y código de sus usuarios en ese contexto, que las trazas copiadas correspondían a menos del 0,05 % de usuarios sin ese modo y que los repositorios de código de clientes no fueron afectados. También distingue datos históricos de análisis offline del tráfico activo de inferencia. Los porcentajes usan denominadores distintos; no se deben sumar ni sustituir entre sí. Quien recibió notificación debe seguir el detalle específico comunicado por Cursor sobre claves o datos afectados.
Cursor dice que la última actividad del atacante que observó fue el 1 de noviembre y quedó bloqueada; considera contenido el incidente, mientras mantiene vigilancia. Esa afirmación no elimina la necesidad de investigar dispositivos que instalaron o actualizaron la extensión en la ventana indicada. Tampoco prueba que todas las organizaciones que usan Cursor compartieran trazas o claves con Fireworks. Un análisis local debe partir de logs de instalación, notificaciones del proveedor y secretos realmente presentes en las herramientas.
La cadena descrita por la investigación
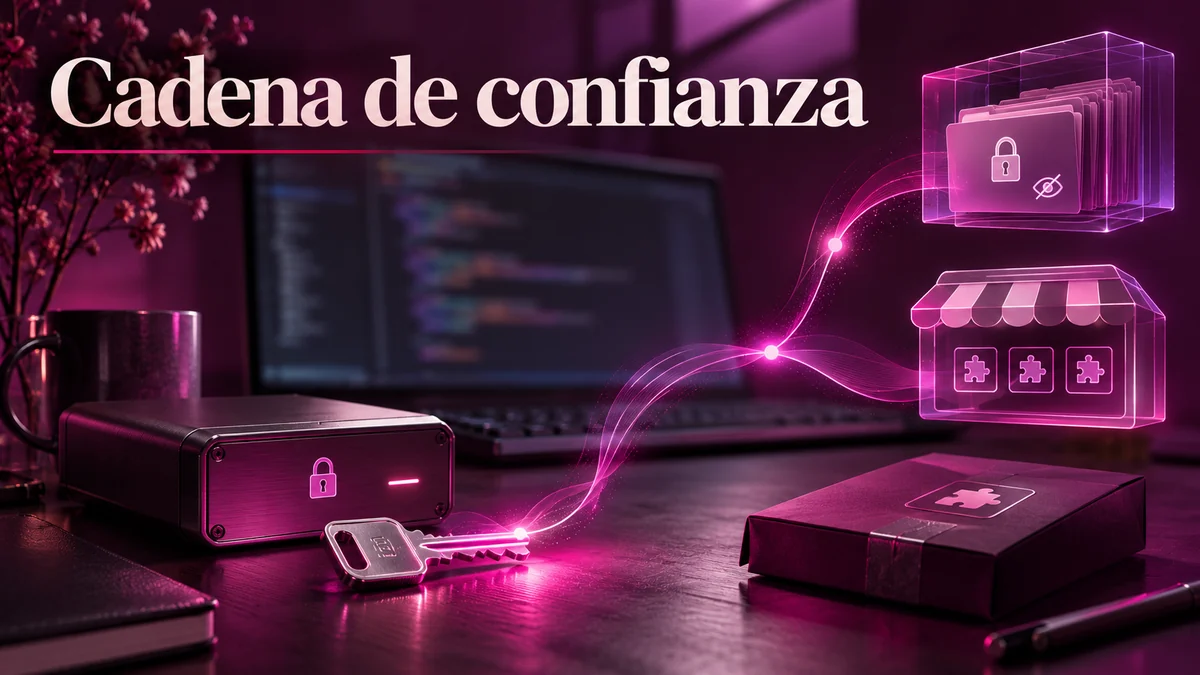
La clave del proveedor abrió una ruta de datos; otra credencial obtenida después permitió alterar la caché.
Cómo revisar la exposición de una empresa
La primera pregunta es si se usó el marketplace de Cursor para instalar o actualizar Anthropic.claude-code 2.1.312 o 2.1.313 en Windows o macOS durante la ventana del 29 de octubre identificada por el aviso. Distinga esa procedencia de otras fuentes y no dé por afectadas instalaciones ajenas. Busque el historial de extensiones por equipo y usuario, conserve evidencias y ejecute las comprobaciones oficiales en los dispositivos que cumplan los criterios. Si aparecen signos de ejecución del código, aísle el host y abra una investigación del endpoint.
En paralelo, revise las notificaciones de Cursor para administradores y clientes. Si la compañía indicó una clave concreta, rótela en el servicio que la emitió y verifique qué alcance tenía y en qué registros aparece su uso. Busque secretos en trazas y conversaciones de soporte solo dentro de la información a la que su organización tiene acceso legítimo. No rote indiscriminadamente todas las credenciales de todos los usuarios basándose en un porcentaje global; priorice las expuestas y las de alto privilegio, con propietarios y pruebas de cierre.
El control preventivo tiene tres capas. Limite los datos que se envían a proveedores de IA según la finalidad acordada. Elimine secretos de trazas, diagnósticos y tickets antes de compartirlos, y compruebe si Privacy Mode u otras configuraciones contractuales cambian la retención de datos en su caso. Finalmente, gestione las extensiones como software ejecutable: origen, versión, aprobaciones, inventario y capacidad de revocar. Una firma del paquete de origen no siempre explica lo que una caché intermedia entrega, como ilustra la secuencia comunicada por Cursor.
La dependencia contractual y técnica de terceros
Un proveedor de modelos puede ser necesario para operar funciones de IA, pero el intercambio de datos requiere límites técnicos verificables. Una clave destinada a acceso de un proveedor debería restringirse al conjunto mínimo de datos, entorno y tiempo. El almacenamiento histórico debe tener políticas de expiración y escaneo de secretos. Si las trazas se usan para entrenamiento, el cliente debe conocer los controles y las opciones aplicables a su contrato. Estas son decisiones de arquitectura y gobierno, no conclusiones que puedan inferirse automáticamente de un incidente ajeno.
El caso muestra que soporte y observabilidad también son rutas de exposición. Un usuario puede pegar una clave en una conversación para resolver un problema; el equipo debe tener reglas claras para prevenirlo, detectarlo y revocarla. El proveedor debe diferenciar datos productivos, no productivos y metadatos, y notificar alcance por cliente. Cursor aporta esas distinciones en su informe; cada empresa debe verificar las suyas en sus propios proveedores.
Tres controles con pruebas de cierre distintas
El avance de cada barra expresa una revisión; su longitud no representa datos cuantitativos.
Alcance de clave, retención, inventario de trazas y secretos.
Credenciales en soporte, SaaS y registros de acceso.
Origen, versión, instalación por host y respuesta de endpoint.
Qué significa para equipos en Colombia, México y España
Equipos de desarrollo de estos mercados pueden utilizar el mismo editor y proveedores de IA. La investigación no ofrece una cifra de víctimas en Colombia, México o España. Su aplicación regional es revisar si las cuentas y equipos propios cumplieron las condiciones de exposición y si se recibieron notificaciones individuales. El hecho de trabajar desde un país no cambia el mecanismo técnico; sí puede cambiar las obligaciones contractuales y de protección de datos que deben estudiar los equipos jurídicos ante una exposición confirmada.
Preguntas frecuentes
¿Toda instalación de Cursor quedó comprometida?
No. Cursor delimita la extensión maliciosa a versiones concretas solicitadas desde su marketplace durante una ventana del 29 de octubre y niega afectación de sus actualizaciones oficiales.
¿Open VSX o Anthropic publicaron malware?
Cursor afirma que no. La copia no autorizada se colocó en la caché de su marketplace y Anthropic no la publicó.
¿Qué hago si recibí una notificación?
Use el detalle individual del proveedor para revisar claves, trazas o datos señalados. Si instaló una versión afectada, siga el aviso técnico de endpoint; desinstalar por sí solo puede dejar actividad previa sin investigar.
Una revisión que une datos, identidad y distribución
Insylux puede evaluar los controles de proveedores de IA y el ciclo de secretos mediante Security GAP Assessment y revisar el canal de extensiones con análisis de vulnerabilidades. La entrega debe separar datos compartidos, credenciales expuestas y endpoints que ejecutaron una versión concreta.
Si su equipo usa Cursor y proveedores de IA en desarrollo, solicite una revisión de trazas, secretos y extensiones para determinar qué controles y comprobaciones corresponden a su entorno.
Fuentes y límites
- Cursor, actualización de investigación del 13 de noviembre de 2026.
- Cursor, aviso técnico original de la extensión del 29 de octubre de 2026.
- Fireworks AI, actualización de su incidente del 9 de noviembre.
Los porcentajes y límites son afirmaciones del proveedor y se refieren a conjuntos diferentes. No se deduce afectación de cada empresa usuaria ni impacto regional sin datos propios.