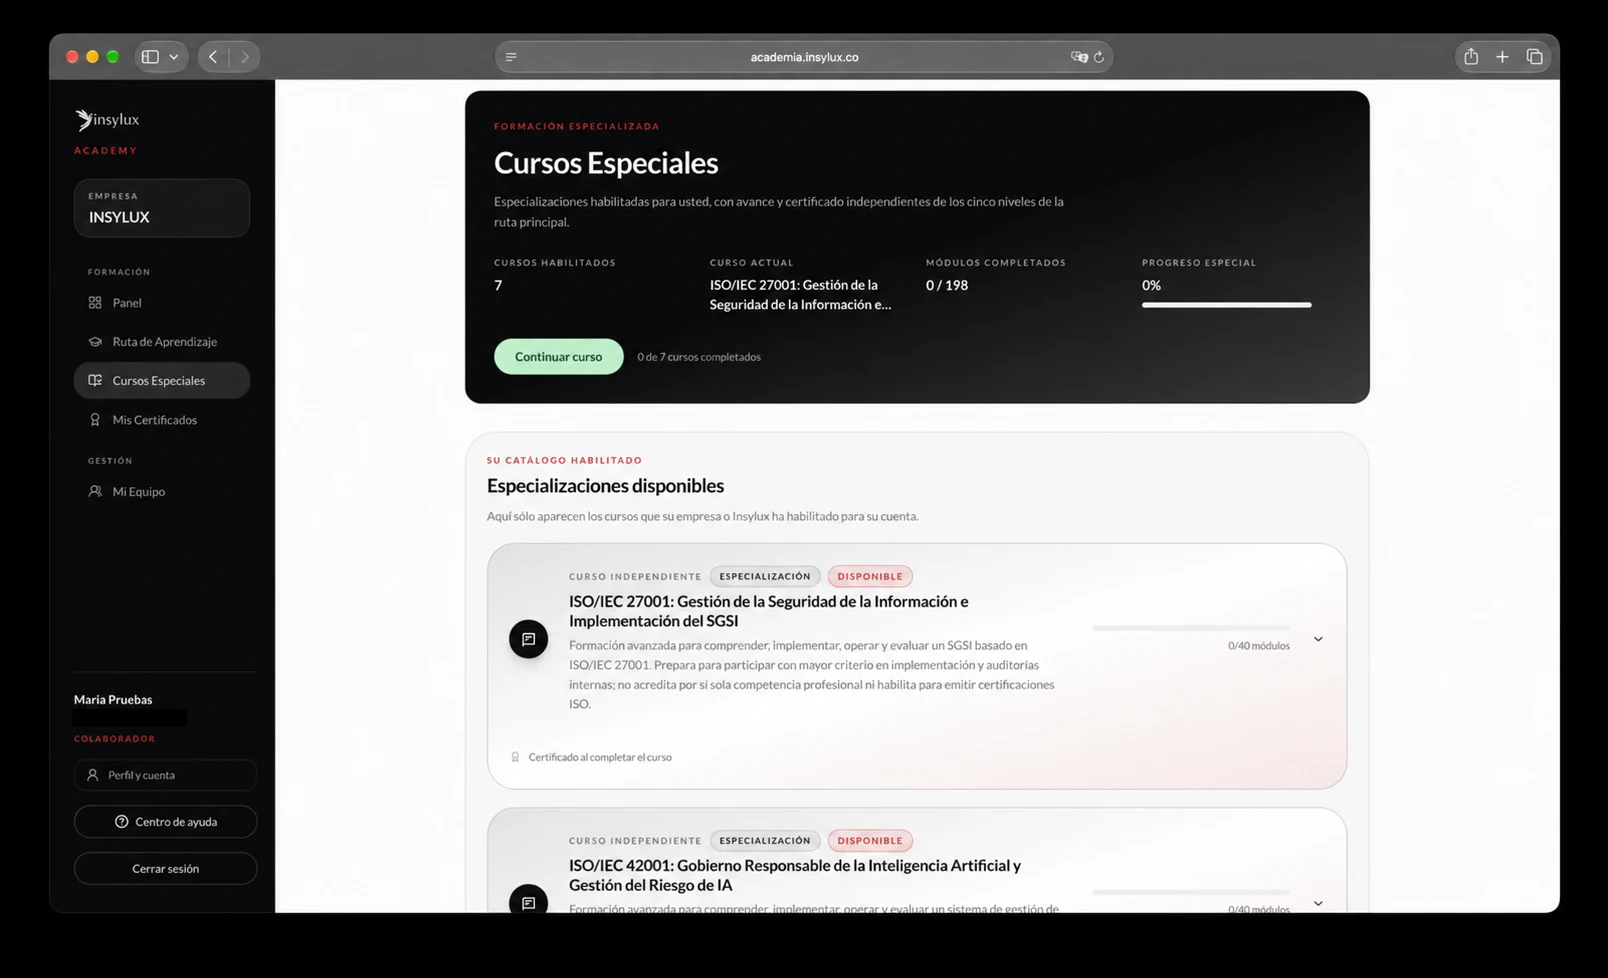
ISO/IEC 27001: Gestión de la Seguridad de la Información e Implementación del SGSI
Contexto y liderazgo, evaluación y tratamiento de riesgos, Declaración de Aplicabilidad, controles, evidencia, auditoría interna y mejora continua.
Dirigido a: Seguridad, cumplimiento, líderes de TI y equipos del SGSI.
Incluido en VIP · adicional en Standard y Premium
Consultar los 40 módulos del curso
- ISO/IEC 27001:2022 y su Enmienda 1: propósito, alcance y límites de la formación
- Seguridad de la información y SGSI: fundamentos para decisiones auditables
- Familia ISO/IEC 27000: requisitos, controles, riesgos y auditoría
- Estructura del sistema de gestión: procesos, PDCA y pensamiento basado en riesgos
- Funciones, competencia, ética e independencia en implementación y auditoría
- Ruta de implementación y diagnóstico de brechas basado en evidencia
- Cláusula 4.1: contexto de la organización y cambio climático
- Cláusula 4.2: partes interesadas y requisitos aplicables
- Cláusula 4.3: alcance del SGSI, fronteras e interfaces
- Cláusula 4.4: procesos del SGSI y sus interacciones
- Cláusula 5.1: liderazgo, compromiso y rendición de cuentas
- Cláusula 5.2: política de seguridad como marco de dirección
- Cláusula 5.3: gobierno, roles, responsabilidades y autoridades
- Cláusula 6.1.1: riesgos y oportunidades del sistema de gestión
- Cláusula 6.1.2: criterios y metodología de evaluación de riesgos
- Taller de riesgos: identificación, análisis y evaluación de escenarios
- Cláusula 6.1.3: tratamiento, riesgo residual y aceptación informada
- Anexo A y Declaración de Aplicabilidad: trazabilidad de 93 controles
- Cláusulas 6.2 y 6.3: objetivos medibles y planificación de cambios
- Cláusulas 7.1 a 7.4: recursos, competencia, conciencia y comunicación
- Cláusula 7.5: información documentada, control y evidencia confiable
- Cláusula 8.1: planificación, control operacional y gestión de terceros
- Cláusulas 8.2 y 8.3: reevaluación de riesgos y ejecución del tratamiento
- Cláusula 9.1: seguimiento, medición, análisis y evaluación del desempeño
- Cláusula 9.2: programa y ejecución de auditoría interna del SGSI
- Cláusula 9.3: revisión por la dirección y decisiones sobre el SGSI
- Cláusula 10: mejora continua, no conformidad y acción correctiva
- Arquitectura del Anexo A: 93 controles, atributos y evaluación por propósito
- Controles organizacionales I: políticas, gobierno, segregación y gestión de proyectos
- Controles organizacionales II: activos, clasificación, manejo y transferencia
- Controles organizacionales III: acceso, proveedores, nube y cadena de suministro
- Controles organizacionales IV: incidentes, continuidad, cumplimiento y privacidad
- Controles relacionados con las personas: ciclo laboral, conciencia y responsabilidades
- Controles físicos: perímetros, acceso, vigilancia, equipos y soportes
- Controles tecnológicos I: identidad, autenticación, privilegios y dispositivos
- Controles tecnológicos II: configuración, vulnerabilidades, registros y redes
- Controles tecnológicos III: protección de datos, criptografía, respaldo y prevención de fuga
- Controles tecnológicos IV: desarrollo seguro, cambios, pruebas y separación de entornos
- Práctica avanzada de auditoría: muestreo, entrevistas, evidencia y hallazgos
- Preparación para certificación organizacional y caso integrador del SGSI
ISO/IEC 42001: Gobierno Responsable de la Inteligencia Artificial y Gestión del Riesgo de IA
Sistema de gestión de IA, supervisión humana, riesgos e impactos, datos, ciclo de vida, proveedores, transparencia y evaluación del desempeño.
Dirigido a: Gobierno de IA, riesgo, cumplimiento, tecnología y responsables de negocio.
Incluido en VIP · adicional en Standard y Premium
Consultar los 40 módulos del curso
- Propósito, alcance y límites académicos de ISO/IEC 42001
- Conceptos y terminología esenciales de inteligencia artificial
- Delimitar un sistema de IA y sus fronteras técnicas y humanas
- Roles y responsabilidades en la cadena de valor de la IA
- Inteligencia artificial responsable: principios y requisitos auditables
- Arquitectura del SGIA, ciclo PHVA e integración con ISO 27001
- Cláusula 4.1: contexto organizacional y ecosistema de IA
- Cláusula 4.2: partes interesadas y necesidades aplicables
- Obligaciones legales, regulatorias, contractuales y voluntarias sobre IA
- Cláusula 4.3: alcance, fronteras e interfaces del SGIA
- Cláusula 4.4: procesos del SGIA e inventario gobernado de sistemas de IA
- Cláusula 5.1: liderazgo, gobierno y rendición de cuentas sobre IA
- Cláusula 5.2: política para el desarrollo y uso responsable de la IA
- Cláusula 5.3: roles, autoridades y supervisión humana
- Cláusula 6.1: riesgos y oportunidades del sistema de gestión de IA
- Metodología de riesgos de IA basada en ISO/IEC 23894
- Taller profesional de identificación, análisis y evaluación de riesgos de IA
- Evaluación de impactos de sistemas de IA basada en ISO/IEC 42005
- Tratamiento, riesgo residual y Declaración de Aplicabilidad del SGIA
- Objetivos del SGIA y planificación controlada de cambios
- Recursos, competencia y conciencia para gobernar inteligencia artificial
- Comunicación, transparencia y participación de partes interesadas
- Información documentada y trazabilidad de evidencias del SGIA
- Cláusula 8.1: planificación y control operacional del ciclo de vida de IA
- Cláusula 8.2: evaluación operacional de riesgos de sistemas de IA
- Cláusula 8.3: ejecución y seguimiento del tratamiento de riesgos de IA
- Cláusula 8.4: evaluación de impactos durante la operación
- Anexo A.2: políticas relacionadas con sistemas de IA
- Anexo A.3: organización interna para el gobierno de IA
- Anexo A.4: recursos para sistemas de inteligencia artificial
- Anexo A.5: evaluación y gestión de impactos de sistemas de IA
- Anexo A.6: controles durante el ciclo de vida de sistemas de IA
- Anexo A.7: gobierno, calidad y procedencia de datos para IA
- Anexo A.8: información para usuarios y otras partes interesadas
- Anexo A.9: uso responsable de sistemas de inteligencia artificial
- Anexo A.10: relaciones con proveedores, socios y clientes de IA
- Cláusula 9.1: seguimiento, medición, análisis y evaluación del SGIA
- Cláusula 9.2: auditoría interna profesional del SGIA
- Cláusula 9.3: revisión por la dirección y decisiones de gobierno
- No conformidades, mejora continua y preparación organizacional para certificación
Ingeniería de Software Seguro: OWASP, Secure SDLC y DevSecOps
Modelado de amenazas, identidad y autorización, APIs, criptografía, cadena de suministro, revisión de código y controles de seguridad en CI/CD.
Dirigido a: Desarrollo, arquitectura, QA técnico, AppSec y DevSecOps.
Incluido en VIP · adicional en Standard y Premium
Consultar los 50 módulos del curso
- Introducción a la ingeniería de software seguro
- Cómo piensa un atacante y cómo debe pensar un desarrollador seguro
- Arquitecturas modernas y superficies de ataque
- CWE, CVE, CVSS y clasificación técnica de vulnerabilidades
- Ecosistema OWASP y OWASP Top 10:2025
- Ciclo de vida de desarrollo seguro — Secure SDLC
- Requisitos de seguridad verificables con OWASP ASVS 5.0
- Modelado de amenazas con diagramas de flujo de datos
- STRIDE, casos de abuso y análisis de amenazas
- Principios y patrones de arquitectura segura
- Autenticación, autorización y control de acceso
- RBAC, ABAC, ReBAC y autorización contextual
- IDOR, BOLA y autorización a nivel de objeto
- Autorización de funciones, propiedades y operaciones sensibles
- Aislamiento multiempresa y pruebas de control de acceso
- Configuración segura por defecto y endurecimiento
- Gestión segura de secretos y configuración
- CORS, CSP, cabeceras HTTP, cookies y políticas del navegador
- Configuración segura en nube, contenedores, serverless e infraestructura como código
- Manejo seguro de errores y condiciones excepcionales
- Amenazas modernas a la cadena de suministro de software
- SCA, SBOM y gestión de dependencias vulnerables
- Integridad, procedencia y firma de artefactos
- Protección de repositorios, builds y pipelines CI/CD
- Integridad de software y datos no confiables
- Clasificación y ciclo de vida de datos sensibles
- Fundamentos criptográficos para desarrolladores
- Protección de datos en tránsito y en reposo
- Contraseñas, hashing y administración de claves
- Tokens, JWT, firmas digitales, nonces y aleatoriedad segura
- Datos no confiables, validación y codificación contextual
- SQL Injection, NoSQL Injection y abuso de ORM
- Cross-Site Scripting: reflejado, almacenado y DOM-based
- Command Injection, SSTI, LDAP, XPath, CRLF y Log Injection
- SSRF, XXE, path traversal y tratamiento seguro de archivos
- Diseño seguro del ciclo de vida de identidades
- Contraseñas, MFA, passkeys y autenticación resistente al phishing
- Administración segura de sesiones
- OAuth 2.1, OpenID Connect, PKCE y federación de identidad
- Ataques contra autenticación y controles defensivos
- Diseño seguro de APIs REST
- Autorización avanzada en APIs
- Seguridad en GraphQL, gRPC, WebSockets y comunicaciones en tiempo real
- Consumo de recursos y abuso de flujos de negocio
- Microservicios y comunicaciones servicio a servicio
- OWASP A09:2025 — fallos de registro de seguridad y alertas
- Pruebas de seguridad desarrolladas como código
- SAST, DAST, SCA, IAST y controles automatizados en CI/CD
- Revisión segura de código y validación con OWASP WSTG
- Proyecto integrador: diseño, construcción y verificación de una aplicación segura
DORA: Resiliencia Operativa Digital y Gestión del Riesgo TIC
Gobierno del riesgo TIC, incidentes, pruebas de resiliencia, terceros, registro de información, indicadores y evidencias. Estudia el marco europeo y su contexto de aplicación.
Dirigido a: Riesgo TIC, continuidad, cumplimiento y proveedores del sector financiero.
Incluido en VIP · adicional en Standard y Premium
Consultar los 50 módulos del curso
- DORA: propósito, vigencia y arquitectura regulatoria
- Entidades financieras, alcance y principio de proporcionalidad
- Los cinco pilares de DORA y sus interdependencias
- Gobierno, órgano de dirección y modelo de tres líneas
- DORA frente a NIS2, CER, RGPD, PSD2 y guías sectoriales
- Marco de gestión del riesgo TIC y estrategia de resiliencia
- Inventario de activos, servicios, datos y dependencias
- Identificación, análisis y evaluación de riesgos TIC
- Protección, prevención y controles de seguridad por diseño
- Detección continua, anomalías y observabilidad de servicios
- Respuesta a incidentes TIC y gestión coordinada de crisis
- Análisis de impacto, funciones críticas y tolerancias de interrupción
- Planes de continuidad TIC, recuperación y operación degradada
- Copias de seguridad, restauración e integridad de datos
- Revisión posterior al incidente, aprendizaje y comunicación de crisis
- Taxonomía y clasificación de incidentes relacionados con las TIC
- Criterios para determinar incidentes TIC graves
- Notificación inicial, intermedia y final de incidentes graves
- Notificación voluntaria de amenazas cibernéticas significativas
- Expediente, causa raíz y calidad de datos de incidentes
- Programa de pruebas de resiliencia operativa digital
- Evaluaciones de vulnerabilidades, escaneo y revisiones de seguridad
- Pruebas de escenarios, continuidad y recuperación extremo a extremo
- TLPT bajo DORA y alineación con TIBER-EU
- Gestión de hallazgos, remediación y validación de cierre
- Estrategia y ciclo de vida del riesgo de terceros TIC
- Debida diligencia, criticidad y riesgo de concentración
- Cláusulas contractuales obligatorias y derechos de auditoría
- Subcontratación de servicios TIC que soportan funciones críticas
- Estrategias de salida, portabilidad y continuidad del servicio
- Registro de información DORA: estructura, plantillas y relaciones
- Calidad de datos, identificadores y gobierno del registro DORA
- Preparación y presentación del registro a las autoridades
- Marco europeo de supervisión de proveedores terceros esenciales
- Los 19 CTPP designados y la concentración tecnológica europea
- Acuerdos de intercambio de inteligencia sobre ciberamenazas
- Integración de CTI con SOC, CSIRT, riesgo y continuidad
- Indicadores, TTP, enriquecimiento y automatización segura
- Confidencialidad, protección de datos y confianza en comunidades
- Ejercicios sectoriales y coordinación transfronteriza
- Diagnóstico de brechas y modelo de madurez DORA
- Mapeo de artículos, RTS, ITS, controles y evidencias
- Arquitectura documental: políticas, procedimientos y registros DORA
- KPIs, KRIs y tablero ejecutivo de resiliencia digital
- Aseguramiento, auditoría interna y revisión por la dirección
- Caso proporcional: fintech y entidad financiera de menor tamaño
- Caso complejo: banco, aseguradora y servicios de pago
- Caso de crisis: caída de nube y proveedor TIC crítico
- Simulación supervisora: incidente grave, RoI y TLPT
- Proyecto integrador: hoja de ruta DORA de 180 días
Protección de Datos Personales — Formación General
Reconocer datos personales, verificar finalidad y autorización, compartir información con seguridad, atender derechos y reportar incidentes conforme al marco colombiano.
Dirigido a: Colaboradores de todas las áreas en organizaciones de Colombia.
Incluido en VIP · adicional en Standard y Premium
Consultar los 6 módulos del curso
- Reconocer los datos personales
- Recolectar y usar datos con una finalidad clara
- Compartir información sin exponerla
- Proteger datos en herramientas y puestos de trabajo
- Reconocer y canalizar los derechos del titular
- Reportar incidentes y cerrar el ciclo del dato
Protección de Datos Personales — Talento Humano
Aplicar protección de datos en el ciclo laboral, limitar accesos y tratar con cuidado información sensible, archivos, comunicaciones y relaciones con terceros.
Dirigido a: Selección, talento humano, nómina y responsables de expedientes laborales.
Incluido en VIP · adicional en Standard y Premium
Consultar los 6 módulos del curso
- Recolectar datos pertinentes en selección
- Administrar expedientes y nómina con acceso limitado
- Proteger datos de salud y biometría
- Separar bienestar, afiliaciones e imágenes
- Atender derechos y cerrar procesos laborales
- Gestionar incidentes y demostrar el cuidado de los datos
Protección de Datos Personales — Compras y Proveedores
Revisar el tratamiento de datos en proveedores, contratos y flujos de información; verificar destinatarios, canales, medidas de seguridad y responsabilidad demostrada.
Dirigido a: Compras, contratación, gestión de proveedores y áreas administrativas.
Incluido en VIP · adicional en Standard y Premium
Consultar los 6 módulos del curso
- Identificar datos personales en el proceso de compras
- Definir el papel del proveedor y el flujo de datos
- Evaluar proveedores con evidencias proporcionales
- Acordar el tratamiento y revisar flujos internacionales
- Supervisar cambios y cerrar el tratamiento
- Coordinar incidentes y demostrar la gestión del proveedor