ENISA publicó el 22 de septiembre su Threat Landscape 2026, basado en 8.257 incidentes recopilados principalmente de fuentes abiertas y datos compartidos durante 2025. El informe confirma que dependencias digitales, phishing, vulnerabilidades, ransomware y servicios de terceros siguen conectando amenazas técnicas con interrupciones empresariales. Para una compañía de Colombia o México, sus porcentajes no describen automáticamente la realidad local; sí ofrecen preguntas útiles para revisar prioridades con evidencia propia.
Cinco hallazgos que dirección puede convertir en decisiones
ENISA registró DDoS en el 51,3 % de la actividad observada y acceso no autorizado en el 39,5 %. Entre las técnicas de ingeniería social identificadas, phishing representó el 77,8 %. En los casos de acceso no autorizado donde pudo determinarse un vector, el 60,4 % utilizó vulnerabilidades y el 20,7 % involucró exposición accidental o configuración incorrecta.
Estas cifras pertenecen al conjunto y metodología de ENISA para la Unión Europea. No deben presentarse como tasa de ataques de Colombia, México o toda Latinoamérica. Además, ENISA advierte que las fuentes abiertas no ofrecen una imagen completa y que la cobertura, clasificación y demora de publicación influyen en el resultado.
| Hallazgo ENISA | Pregunta interna | Evidencia |
|---|---|---|
| Dependencias amplían impacto | ¿Qué tercero puede detener un servicio crítico? | Mapa, contrato, monitoreo y salida |
| Phishing habilita intrusiones | ¿Se reportan señales antes del daño? | Simulaciones comparables y casos reales |
| Vulnerabilidades abren acceso | ¿Qué activos públicos siguen sin corregir? | Inventario, escaneo y revalidación |
| Ransomware mantiene impacto | ¿Puede recuperarse el proceso completo? | Pruebas de restauración y continuidad |
| IA acelera operaciones | ¿Qué uso empresarial está gobernado? | Inventario, riesgos y supervisión |
Dependencias digitales: el riesgo que cruza proveedores
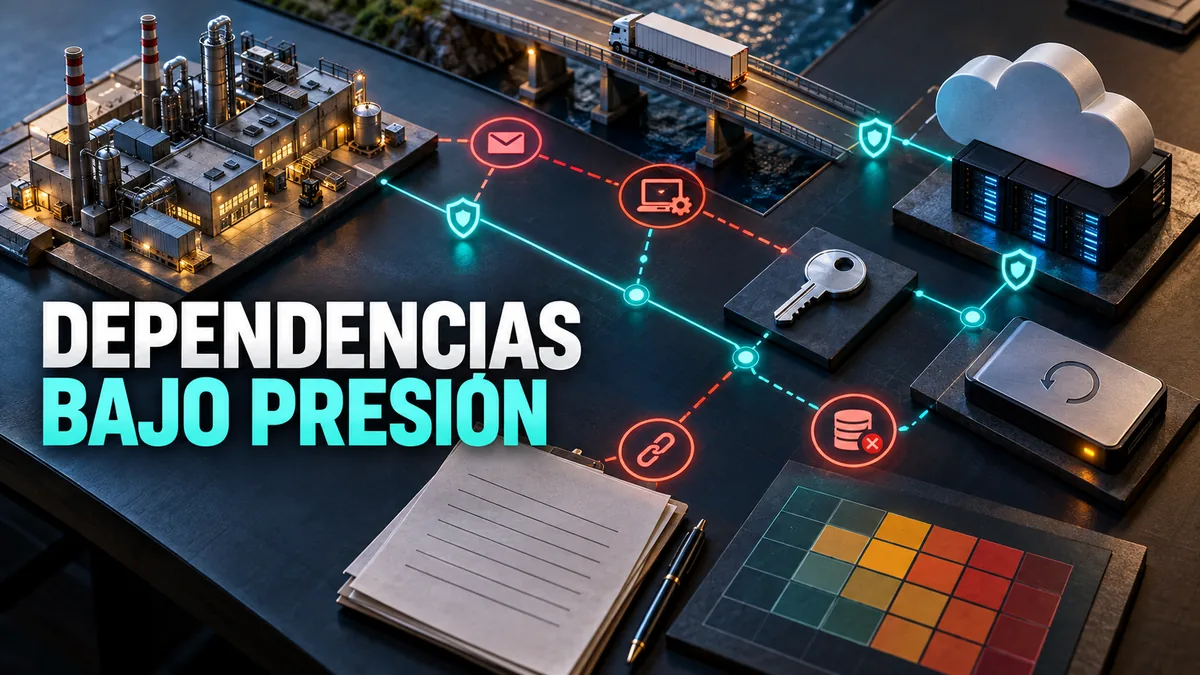
ENISA destaca incidentes asociados con proveedores de software, servicios y nube, además de compromisos de repositorios, extensiones y paquetes. La consecuencia empresarial es que el inventario debe incluir relaciones, no solo dispositivos. Una plataforma crítica puede depender de identidad, DNS, comunicaciones, código y soporte externo.
La empresa debe identificar qué tercero participa en cada servicio prioritario, qué datos procesa, qué acceso conserva, cómo notifica incidentes y qué alternativa existe. Las certificaciones del proveedor aportan contexto, pero no reemplazan la evaluación del servicio contratado, su alcance ni las responsabilidades compartidas.
Para cada dependencia crítica conviene documentar punto único de fallo, datos intercambiados, privilegios, ubicación de respaldos y tiempo de sustitución. Un proveedor puede operar de forma segura y aun así concentrar riesgo si no existe alternativa o si varios procesos dependen del mismo canal.
La revisión contractual debe comprobar notificación, cooperación forense, conservación de registros, subcontratistas y devolución o eliminación de datos. El objetivo no es trasladar toda la responsabilidad mediante cláusulas, sino asegurar que la empresa pueda tomar decisiones durante una interrupción.
Un Security GAP Assessment de Insylux puede contrastar gobierno, terceros, continuidad y controles contra criterios acordados. El diagnóstico no certifica ni implanta por sí solo; produce brechas sustentadas y una hoja de ruta priorizada.
Vulnerabilidades: priorizar exposición y consecuencia
El informe señala que la explotación de fallos conocidos y de día cero continuó como vector relevante. La respuesta no consiste en ordenar únicamente por CVSS. Una empresa necesita combinar criticidad del activo, exposición, explotación conocida, privilegios, datos, controles compensatorios y capacidad de recuperación.
El inventario mínimo relaciona activo, propietario, versión, servicio empresarial y fuente de actualización. Luego, el Análisis de Vulnerabilidades de Insylux puede identificar debilidades y orientar remediación. La revalidación debe comprobar la corrección del escenario acordado, no cerrar un hallazgo porque cambió de estado en una herramienta.
Las excepciones requieren fecha, responsable, justificación y medida compensatoria. «No podemos parchear» no es una decisión completa: debe explicarse qué dependencia lo impide, cuánto dura, qué reduce el riesgo y quién acepta el residual.
Phishing: medir conducta y proceso, no culpables
ENISA observa la expansión de kits y servicios de phishing, además de técnicas como ClickFix y smishing. Ese ecosistema reduce el esfuerzo necesario para crear campañas convincentes. La defensa debe combinar identidad, filtrado, procedimientos y capacidad de reporte, no descansar únicamente en formación anual.
Una evaluación de Ingeniería Social de Insylux puede comprobar procesos autorizados: pagos, restablecimiento de acceso, soporte y gestión de proveedores. Debe definir población, canales, privacidad, límites y respuesta ante una señal real. El resultado útil identifica barreras que funcionaron y causas que permitieron avanzar.
Las métricas deben distinguir apertura, interacción, entrega de credenciales, ejecución, reporte y tiempo. Comparar campañas exige dificultad, población y canal equivalentes. Un porcentaje aislado no prueba una cultura segura ni insegura.
Ransomware: comprobar la recuperación del servicio
ENISA describe ransomware como una de las actividades con mayor impacto inmediato y resalta extorsión y exposición de datos. La preparación empresarial no termina en tener copias. Debe probarse si personas, identidades, infraestructura, aplicaciones, datos y proveedores pueden volver en un orden seguro.
La empresa define servicios prioritarios, tiempos tolerables, dependencias y autoridad para aislar. Después ejecuta ejercicios y restauraciones representativas. La solución Ransomware RRR de Insylux conecta preparación, respuesta y recuperación sin prometer inmunidad.
Una copia restaurada no equivale a una operación recuperada. Es necesario validar transacciones, permisos, integraciones, datos posteriores y retorno controlado. Los resultados deben convertirse en acciones con propietario y fecha.
Inteligencia artificial: gobernar uso y dependencia
ENISA señala que actores maliciosos emplean IA principalmente para aumentar velocidad, escala y adaptación de técnicas existentes, no necesariamente para crear capacidades completamente nuevas. También advierte que integrar IA en entornos empresariales añade superficie de ataque y dependencias.
La organización debe inventariar sistemas de IA, propósito, datos, proveedores, herramientas conectadas, decisiones y supervisión humana. El riesgo no se gestiona prohibiendo el término «IA» ni aprobando una política genérica. Se requieren responsables, evaluación, registro de cambios, incidentes y criterios de retirada.
Cuando la empresa necesita un sistema de gestión, ISO/IEC 42001 puede estructurar gobierno y mejora continua. La implantación no demuestra por sí sola que un modelo concreto sea seguro ni sustituye pruebas técnicas del sistema.
Cómo convertir el informe en una hoja de ruta de 90 días
La dirección debe comenzar por servicios empresariales, no por comprar herramientas. Para cada servicio identifica propietario, datos, activos, terceros, tiempos de recuperación y principales escenarios. Con esa base puede comparar el panorama externo con sus evidencias internas.
| Periodo | Decisión | Entregable |
|---|---|---|
| Días 1–15 | Definir servicios y alcance | Mapa de procesos, activos y terceros |
| Días 16–30 | Diagnosticar brechas críticas | Riesgos y evidencias priorizadas |
| Días 31–60 | Corregir exposición y probar procesos | Remediaciones y resultados de ejercicios |
| Días 61–90 | Validar recuperación y gobierno | Pruebas, decisiones y plan trimestral |
La secuencia es orientativa. Una explotación activa o un incidente cambia la prioridad. También puede ser preferible tratar primero una dependencia única que ejecutar una iniciativa extensa de madurez sin efecto inmediato.
El patrocinador de la hoja de ruta debe resolver bloqueos entre áreas y asignar recursos. Seguridad puede recomendar, pero compras, operaciones, tecnología, jurídico y dirección controlan decisiones distintas. Registrar quién acepta el riesgo evita que las excepciones permanezcan sin autoridad.
Al día 90, el resultado no debería ser una lista más extensa. Debe existir una reducción comprobable: activos corregidos, restauraciones ejecutadas, procesos ensayados, terceros tratados y riesgos aceptados explícitamente. Lo que no pudo completarse permanece visible con fecha y responsable.
Indicadores que ayudan a decidir
Un tablero ejecutivo puede incluir activos críticos sin propietario, vulnerabilidades explotadas pendientes, terceros sin plan de salida, tiempo de reporte de phishing, restauraciones exitosas, riesgos vencidos y excepciones. Cada indicador necesita fuente, frecuencia, responsable y umbral de acción.
Contar alertas o cursos completados sin conectarlos con decisiones genera actividad, no necesariamente reducción de riesgo. La dirección debe preguntar qué cambió, qué evidencia lo demuestra y qué riesgo residual permanece.
Para evitar indicadores decorativos, cada métrica se vincula con una acción. Si aumenta el tiempo de corrección, se revisan propietarios y ventanas; si falla una restauración, se corrigen dependencias; si baja el reporte de mensajes, se comprueban canal, dificultad y confianza del equipo.
Lectura responsable para Colombia y México
El informe estudia organizaciones y Estados de la Unión Europea durante 2025. Sus porcentajes no pueden trasladarse como prevalencia local. La utilidad para Colombia y México está en los patrones de dependencia, explotación, fraude y recuperación que también deben evaluarse en organizaciones digitalizadas.
Empresas latinoamericanas que prestan servicios a clientes internacionales pueden además recibir exigencias contractuales de evidencia. Deben responder según su alcance real: políticas, evaluaciones, pruebas y decisiones. No conviene declarar «alineación total» a partir de un informe general.
Preguntas frecuentes
¿ENISA Threat Landscape 2026 mide el riesgo de Latinoamérica?
No. Analiza principalmente el contexto de la Unión Europea. Sus hallazgos sirven como referencia, no como estadística regional.
¿Qué debe priorizar primero una pyme?
Servicios críticos, identidades, activos públicos, copias verificadas y proveedores esenciales. La prioridad concreta depende de su evidencia y operación.
¿Una ISO reemplaza las pruebas técnicas?
No. Un sistema de gestión organiza responsabilidades y mejora; las configuraciones y aplicaciones requieren validación técnica propia.
¿Más formación elimina el phishing?
No. La reducción de riesgo combina personas, procesos, identidad, filtrado, reporte, detección y respuesta.
Convierta tendencias en prioridades propias
Fuentes y alcance
- ENISA Threat Landscape 2026, 22 de septiembre de 2026.
- Informe completo de ENISA, septiembre de 2026.
- ENISA: dependencias y resiliencia digital, 22 de septiembre de 2026.
Las cifras citadas pertenecen al conjunto analizado por ENISA y no deben extrapolarse como frecuencia para Colombia, México o Latinoamérica. Cada empresa necesita contrastarlas con sus activos, incidentes, proveedores, controles y objetivos operativos.