El Ethical Hacking no termina cuando se entrega el informe. Termina cuando la organización comprende las rutas de ataque demostradas, corrige sus causas y conserva evidencia de que la revalidación ya no reproduce el impacto dentro del alcance acordado.
Esta guía aborda la fase posterior al pentesting: cómo convertir hallazgos en acciones, cómo preparar una revalidación y qué significa cerrar una vulnerabilidad sin prometer seguridad absoluta. Está dirigida a responsables de tecnología, desarrollo y seguridad en Colombia, México y Latinoamérica.
El informe es el inicio de la remediación
Una prueba de penetración autorizada produce evidencia sobre condiciones observadas durante un periodo y alcance definidos. OWASP describe las metodologías de pruebas como marcos que incluyen preparación, ejecución y reporte. El resultado no certifica que el entorno completo sea seguro ni que una ruta permanezca igual después de cambios.
Antes de asignar tareas, reúna a los propietarios de los activos, desarrollo, infraestructura y negocio. El evaluador debe explicar precondiciones, pasos, impacto, evidencia y limitaciones. El propietario puede aclarar dependencias, pero una restricción operativa no elimina automáticamente el riesgo.
Proteja el informe. Puede contener rutas, usuarios, configuraciones y detalles útiles para un atacante. Defina destinatarios, almacenamiento y versiones; distribuya un resumen ejecutivo diferente del detalle técnico cuando sea necesario.
Clasifique por ruta de ataque, no solo por severidad
Dos hallazgos medios pueden formar una cadena crítica. Una filtración de información puede revelar identificadores; un control débil de autorización puede permitir usarlos; una sesión con privilegios excesivos amplía el impacto. Corregir solo el elemento con mayor puntuación puede dejar una ruta alternativa.
Para cada hallazgo, registre activo, propietario, precondición, impacto demostrado, causa probable, controles relacionados y dependencias. Distinga evidencia del evaluador de hipótesis que necesitan análisis interno. Una causa raíz no debería inventarse desde fuera cuando el equipo aún no ha revisado el diseño.
| Elemento | Pregunta | Evidencia de cierre |
|---|---|---|
| Condición explotada | ¿Qué permitió avanzar? | Cambio aplicado y versión o configuración registrada |
| Ruta completa | ¿Existen caminos alternativos? | Revisión de dependencias y controles relacionados |
| Impacto | ¿Qué activo o dato quedó accesible? | Prueba negativa o autorización denegada tras corregir |
| Detección | ¿La actividad generó una alerta útil? | Registro, regla y escalamiento comprobados |
| Prevención futura | ¿Puede repetirse en otro componente? | Patrón corregido, estándar actualizado o revisión ampliada |
Asigne propietarios capaces de cambiar el sistema
Seguridad puede coordinar, pero no siempre puede corregir código, identidad, infraestructura o lógica de negocio. El propietario debe tener autoridad y recursos. Si una vulnerabilidad reside en un producto de tercero, asigne a quien gestiona contrato, actualización o control compensatorio.
La fecha objetivo debe reflejar riesgo y complejidad. Un plazo uniforme para todos los hallazgos favorece cierres administrativos. Cuando no sea posible corregir de inmediato, documente restricción, exposición residual, medida temporal, responsable de aceptación y fecha de revisión.
No marque como resuelto un ticket porque se desplegó un cambio. El cierre requiere confirmar que el cambio llegó al entorno correcto, no introdujo un fallo operativo y bloquea el escenario observado.
Corregir la causa sin romper la operación
Una solución rápida puede esconder el síntoma. Bloquear una ruta concreta no corrige un patrón de autorización defectuoso; cambiar una contraseña no elimina sesiones, secretos expuestos ni permisos excesivos. Revise por qué existía la condición y dónde más puede repetirse.
Desarrollo debería convertir el hallazgo en una prueba reproducible segura, añadir controles en diseño y automatizar comprobaciones cuando sea viable. Infraestructura necesita registrar configuración esperada y evitar que una siguiente implementación restaure el estado vulnerable.
Coordine ventanas y reversión. La urgencia no autoriza cambios sin control en producción. Cuando el hallazgo tiene explotación activa confirmada por una fuente fiable o evidencia interna, la respuesta puede requerir contención e investigación; no confunda esa situación con la mera demostración controlada del pentest.
Qué debe incluir la revalidación
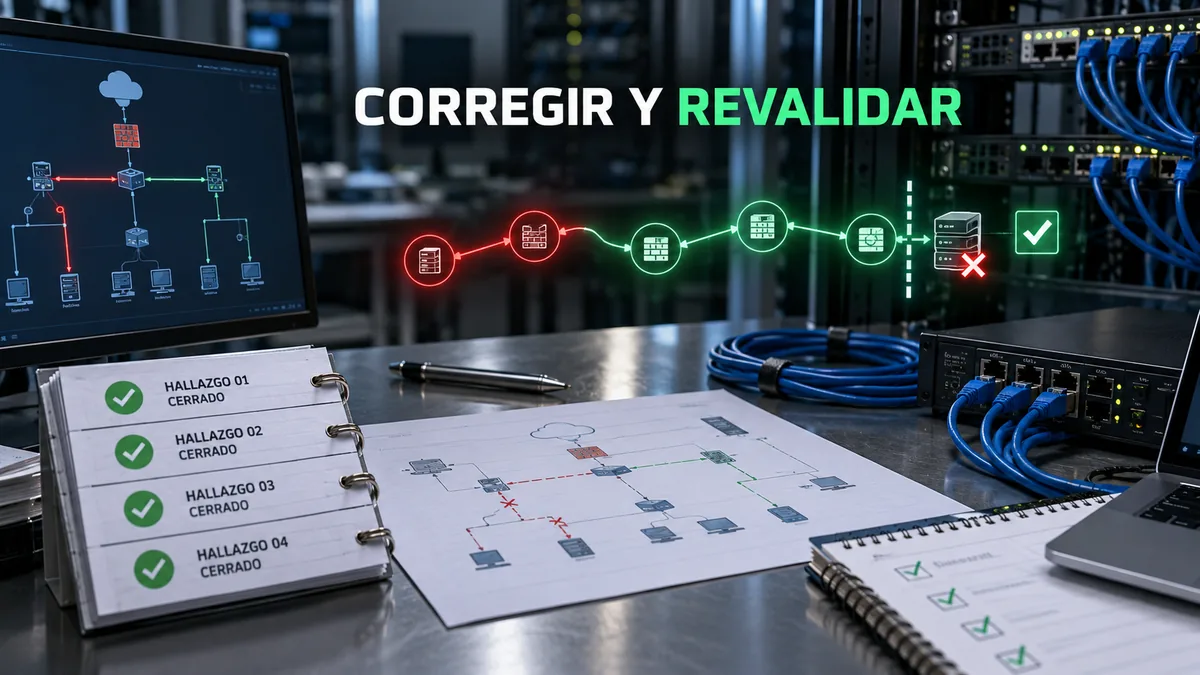
La revalidación confirma si los hallazgos acordados pueden reproducirse bajo condiciones comparables. Debe identificar versión del informe, activos, ambiente, credenciales, cambios relevantes y ventana. Si la arquitectura cambió sustancialmente, quizá se necesite un nuevo alcance y no una simple repetición.
El evaluador debe intentar el escenario original de forma proporcionada y revisar variantes razonables dentro de la autorización. Un mensaje de error distinto no demuestra por sí solo cierre; importa si la acción y el impacto quedan impedidos.
El resultado debe clasificar cada punto como corregido, parcialmente corregido, no corregido o no verificable, con evidencia y limitaciones. «No verificable» no equivale a cerrado. Puede significar que faltó acceso, el activo no estaba disponible o el cambio impidió observar la condición sin permitir concluir.
Pruebas negativas y regresión
Una prueba positiva demuestra que algo ocurrió. Después de corregir, una prueba negativa busca confirmar que el comportamiento prohibido ya no sucede y que el sistema responde de forma segura. Debe evitar revelar información, modificar datos indebidos o permitir avances alternativos.
La regresión comprueba que funciones legítimas continúan operando. Un control de autorización que bloquea también al usuario correcto no es una solución aceptable. Los equipos de calidad y negocio deben participar cuando la corrección afecta procesos críticos.
Conserve casos de prueba sin almacenar secretos o datos sensibles innecesarios. Incorpore los casos al ciclo de desarrollo cuando corresponda para reducir reaparición.
Use el ejercicio para mejorar detección
Revise qué señales produjo la prueba y si llegaron al equipo adecuado. Una ruta bloqueada por prevención es valiosa; una ruta que continúa pero genera una alerta accionable requiere respuesta rápida. El objetivo es combinar barreras, visibilidad y capacidad de contención.
No modifique registros para aparentar detección retrospectiva. Documente lo que ocurrió durante la prueba y cree después reglas o procedimientos. En la revalidación puede comprobarse si generan contexto suficiente, evitando afirmar que una única alerta demuestra cobertura total.
Cuándo no basta una revalidación
Si aparecieron activos nuevos, cambió autenticación, se migró a nube o se publicó una API diferente, el riesgo puede exceder los hallazgos originales. En ese caso, delimite una nueva prueba. La revalidación no debe convertirse silenciosamente en un pentest completo ni utilizarse para declarar seguro el entorno entero.
Un Análisis de Vulnerabilidades puede mantener visibilidad sobre un conjunto amplio de activos y verificar exposición conocida. El Ethical Hacking profundiza en objetivos y rutas autorizadas. Ambos servicios responden preguntas distintas y pueden coordinarse.
Si el problema muestra debilidades repetidas de gobierno, inventario o gestión de cambios, un Security GAP Assessment puede ayudar a identificar causas estructurales y responsables.
Indicadores para dirección
Evite limitar el informe a «porcentaje cerrado». Añada tiempo hasta asignación, tiempo hasta corrección, hallazgos reabiertos, riesgos aceptados vencidos, causas repetidas y cobertura de revalidación. Explique denominadores y cambios de alcance.
Dirección necesita saber qué impacto se redujo, qué riesgo permanece y qué decisión está bloqueada. Un hallazgo crítico cerrado puede ser más relevante que veinte observaciones menores; un promedio no reemplaza la narrativa de riesgo.
Compare periodos únicamente cuando metodología y alcance sean compatibles. Encontrar más hallazgos después de ampliar cobertura no significa necesariamente deterioro.
Qué acordar desde la contratación
La remediación mejora cuando el contrato define desde el inicio si existe revalidación, qué hallazgos cubre, cuántas rondas contempla y en qué plazo puede solicitarse. También debe establecer qué ocurre si el activo cambia, si aparecen dependencias nuevas o si la corrección requiere un escenario diferente.
Pida un informe que permita reproducir el problema de forma controlada por personal autorizado. Debe contener evidencia suficiente, pero no secretos innecesarios. Confirme si habrá sesión técnica y presentación ejecutiva, y quién responderá preguntas durante la corrección. Un buzón cerrado después de la entrega retrasa decisiones.
Las reglas de compromiso deberían incluir contactos, ventanas, técnicas excluidas, límites sobre datos, criterios de parada y procedimiento ante un indicio de incidente real. La autorización debe pertenecer a quien controla los activos; incluir infraestructura de terceros sin permiso expone a la organización y al evaluador.
Compare propuestas por objetivos, profundidad, perfiles y entregables, no solo por cantidad de direcciones IP o días. Una prueba de aplicación con identidades, lógica de negocio y API no es equivalente a un escaneo externo. El precio solo puede interpretarse cuando el trabajo es comparable.
Documentar el riesgo residual
Incluso después de corregir, puede quedar riesgo. Un control reduce probabilidad o impacto, pero no elimina cada escenario. Registre qué condición cambió, qué dependencia permanece y qué vigilancia necesita. Si la solución es temporal, programe su revisión.
Cuando la empresa acepta una exposición, la decisión debe incluir contexto y vigencia. «Aceptado» no significa ignorado: requiere propietario, justificación, controles existentes y señal que obligaría a reconsiderar. La aparición de nueva explotación, cambios de arquitectura o aumento de impacto puede invalidar la decisión anterior.
Plan de trabajo posterior al pentest
Primeras 48 horas: proteger resultados, confirmar hechos, asignar propietarios y evaluar si existe indicio de compromiso real. No divulgar detalles fuera del grupo autorizado.
Primera semana: agrupar rutas y causas, acordar prioridades, diseñar cambios y definir evidencia de cierre. Separar mitigaciones temporales de soluciones permanentes.
Próximas semanas: implementar mediante gestión de cambios, ejecutar pruebas funcionales y preparar ambiente y accesos para revalidación.
Cierre: revalidar, registrar limitaciones, actualizar riesgo residual y trasladar casos útiles a desarrollo, monitoreo y arquitectura.
Preguntas frecuentes
¿Una revalidación sin hallazgos demuestra que estamos seguros?
No. Demuestra que los escenarios revalidados no se reprodujeron bajo las condiciones examinadas. No cubre cambios, activos o técnicas fuera del alcance.
¿Quién debería aceptar un riesgo no corregido?
La persona con autoridad sobre el impacto empresarial, asesorada por seguridad y los propietarios técnicos. La aceptación debe tener justificación y fecha de revisión.
¿Debemos repetir el pentest completo?
Depende de los cambios y del objetivo. Para correcciones acotadas puede bastar una revalidación; una transformación relevante requiere nuevo alcance.
Cierre las rutas demostradas
Fuentes y alcance
- OWASP Web Security Testing Guide.
- OWASP: metodologías de pruebas de penetración.
- OWASP WSTG: reporte de pruebas.
Las matrices, indicadores y secuencia de remediación son recomendaciones editoriales. Cualquier prueba requiere autorización escrita, alcance y reglas acordadas.