Una respuesta puede estar bien escrita y seguir siendo incorrecta. Cuando una empresa colombiana utiliza inteligencia artificial para preparar correos de servicio, cotizaciones o explicaciones a clientes, la fluidez del texto no demuestra que el precio, la condición comercial o la referencia sean verdaderos. La decisión importante es quién comprueba esas afirmaciones antes de que salgan de la organización.
Esta guía propone un circuito de revisión para respuestas asistidas por IA. No anuncia un incidente nuevo ni presenta la revisión humana como garantía absoluta. Explica cómo conectar cada afirmación relevante con una fuente autorizada, reconocer cuándo faltan datos y detener un envío que podría comprometer a la empresa. El objetivo es aprovechar la asistencia sin convertir un borrador convincente en una promesa que nadie aprobó.
El riesgo empieza cuando el borrador se vuelve compromiso
El perfil de riesgos de IA generativa publicado por NIST describe la confabulación: contenido erróneo presentado de forma convincente. En atención al cliente, ese riesgo se concreta en hechos cotidianos. Una respuesta podría atribuir a un contrato una cobertura inexistente, aplicar un descuento vencido o indicar un plazo que el área operativa nunca confirmó. La organización conserva la responsabilidad de lo que comunica aunque la primera versión la haya redactado una herramienta.
También existen errores que no requieren información inventada. Una política auténtica puede corresponder a otro producto, país o periodo. Un documento anterior puede estar disponible junto al vigente. Una frase técnicamente correcta puede resultar engañosa si omite una excepción importante. Por eso, comprobar únicamente que la respuesta contiene enlaces o que suena profesional deja fuera una parte relevante del problema.
Antes de desplegar la herramienta conviene definir su función exacta. Redactar una explicación a partir de condiciones aprobadas es diferente de decidir una devolución, interpretar obligaciones legales o recomendar un tratamiento. Los usos con consecuencias sensibles necesitan controles especializados y límites propios. No se debe extender la aprobación de un piloto de redacción a decisiones que nadie incluyó en su alcance.
Crear una base de información que realmente se pueda verificar
La revisión empieza en las fuentes, no en el botón de enviar. El equipo debe identificar los documentos que pueden respaldar una respuesta: catálogo vigente, contrato del cliente, políticas comerciales aprobadas y procedimientos de servicio. Cada fuente necesita propietario, fecha de vigencia y criterio de actualización. Si dos documentos se contradicen, la herramienta no debería escoger por su cuenta la versión que parezca más razonable.
Un repositorio completo no equivale a un repositorio autorizado. Conviene separar los documentos que sirven para responder de los borradores internos, conversaciones informales y archivos históricos. La información necesaria debe estar accesible para la persona revisora y para el circuito técnico, con permisos adecuados. Una referencia que el revisor no puede abrir no permite validar el contenido, aunque la IA muestre una cita con apariencia precisa.
En Colombia, la SIC publicó en agosto de 2024 lineamientos sobre tratamiento de datos personales en sistemas de IA. Su existencia refuerza la necesidad de revisar qué datos entran al proceso y bajo qué condiciones. Esta guía no sustituye ese análisis jurídico. El equipo de privacidad debe evaluar finalidad, información utilizada, responsabilidades y condiciones del proveedor antes de incorporar datos de clientes a una herramienta externa.
La base autorizada tampoco debe convertirse en una copia indiscriminada del negocio. Una consulta sobre horarios no requiere cargar historias completas de clientes. Reducir el contexto a lo necesario facilita el control de acceso y disminuye la exposición. Para preguntas que exigen información personal, el circuito debe comprobar tanto la identidad del solicitante como su derecho a recibirla.
Revisar afirmaciones, no solamente ortografía
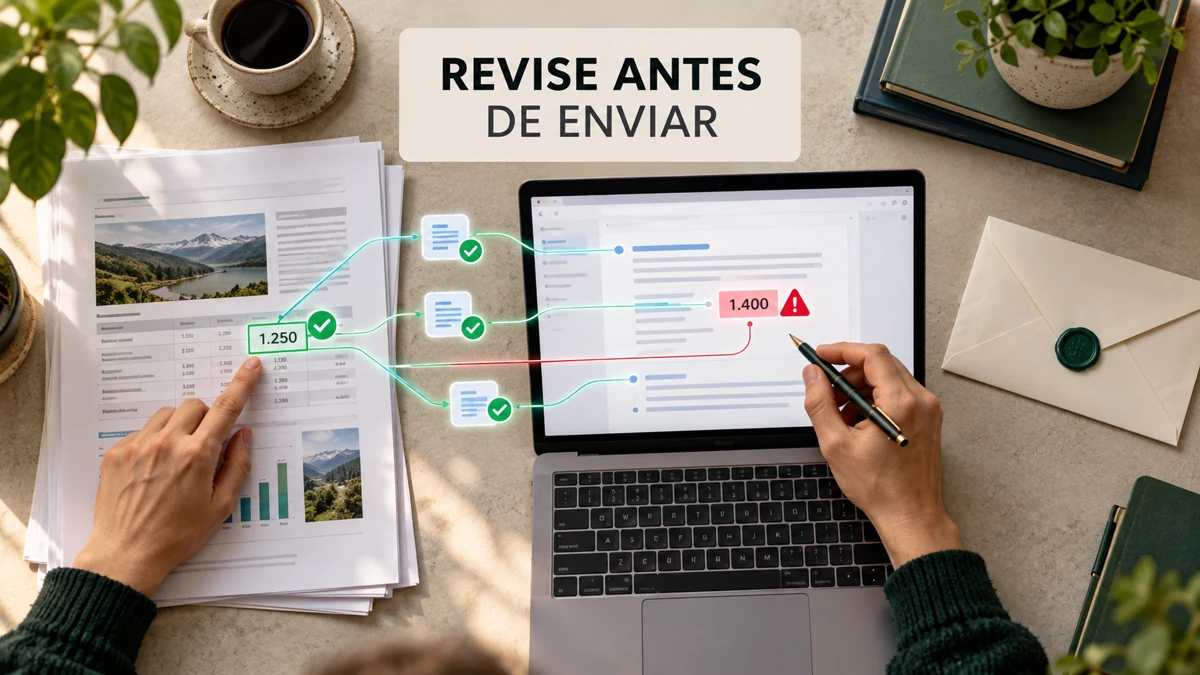
Una revisión útil divide la respuesta en afirmaciones que pueden verificarse. Los precios se comparan con la lista vigente y la negociación aprobada. Las fechas se contrastan con disponibilidad real. Las condiciones se leen contra el contrato aplicable. Los datos del cliente se comprueban en el sistema autorizado. El tono se revisa después de establecer que el contenido es correcto y que puede comunicarse.
No hace falta registrar cada palabra. Sí conviene identificar las afirmaciones que podrían cambiar una decisión del cliente o comprometer a la empresa. El revisor necesita autoridad para devolver el borrador, pedir información adicional o responder sin IA. Si la organización penaliza cada devolución como falta de productividad, termina incentivando aprobaciones superficiales y debilitando el control que acaba de instalar.
| Afirmación del borrador | Fuente que debe comprobarse | Motivo para detener el envío |
|---|---|---|
| Precio o descuento | Lista vigente y aprobación comercial | Importe sin respaldo o autorización vencida |
| Fecha de entrega | Confirmación del responsable operativo | Plazo supuesto o capacidad no confirmada |
| Cobertura del servicio | Contrato y alcance del cliente | Condición de otro plan o excepción omitida |
| Dato personal | Registro autorizado y permiso de divulgación | Identidad o destinatario sin verificar |
| Recomendación sensible | Responsable especializado | La herramienta excede su función aprobada |
La trazabilidad debe mostrar qué se revisó y quién autorizó la salida, sin almacenar información innecesaria. Un registro puede incluir identificador del caso, versión de la fuente, corrección efectuada y responsable. El diseño debe contemplar acceso restringido y retención proporcionada. Guardar conversaciones completas por defecto puede crear un segundo problema de privacidad para intentar resolver el primero.
Diseñar una salida cuando la IA no tiene respuesta
La herramienta debe poder indicar que no dispone de información suficiente. Ese comportamiento necesita una ruta operativa: pedir el dato al área correspondiente, comunicar que se está verificando o transferir el caso. Si el proceso exige contestar siempre, incluso cuando faltan documentos, la abstención existe solamente en la política y desaparece en la práctica.
Las instrucciones también deben limitar las acciones. Un asistente que prepara texto no necesita modificar saldos, aprobar reembolsos ni cambiar condiciones comerciales. Si el producto incorpora esas funciones, cada acción requiere permisos, validaciones y registros independientes. La aprobación de una respuesta escrita no es autorización general para ejecutar operaciones en sistemas de negocio.
La gestión de estos límites puede organizarse mediante ISO/IEC 42001, relacionando usos, responsables, evaluación y seguimiento. El valor está en gobernar el sistema completo, incluidas personas y proveedores. Ninguna referencia a un estándar demuestra por sí sola que una respuesta específica sea correcta, ni debe presentarse una consultoría como certificación automática del cliente.
Probar con preguntas difíciles antes de ampliar el uso
Un piloto debería incluir consultas habituales y situaciones que obliguen a reconocer incertidumbre. Por ejemplo: una tarifa vencida, un cliente con condición especial, dos documentos contradictorios o una solicitud de información ajena. Estos casos se diseñan con datos ficticios o protegidos y con respuestas esperadas aprobadas por el negocio. No se necesita exponer expedientes reales para evaluar si el circuito funciona.
La medición debe distinguir fallos del modelo, de las fuentes y de la revisión. Si la fuente estaba desactualizada, cambiar la instrucción del asistente no corrige el origen. Si la respuesta era incorrecta y el revisor la aprobó, hace falta mejorar la evidencia disponible o el entrenamiento. Si el sistema envió sin aprobación, existe un fallo del flujo operativo que debe tratarse por separado.
Conviene repetir las pruebas después de cambios relevantes: nuevo modelo, actualización del repositorio, integración adicional o modificación de permisos. La calidad observada en una versión no se transfiere automáticamente a otra. Un conjunto estable de pruebas permite comparar resultados; otro conjunto rotativo ayuda a evitar que el equipo optimice únicamente para ejemplos conocidos.
Además del porcentaje de respuestas correctas, interesa conocer cuántos errores críticos escaparon a la revisión, cuánto tarda la validación y cuántas consultas requieren escalamiento. La velocidad aislada puede ocultar retrabajo posterior. Las métricas deben interpretarse con tamaño de muestra y tipo de pregunta, sin convertir un piloto pequeño en una garantía general para todas las conversaciones.
Un ejemplo de servicio al cliente sin promesas improvisadas
Imaginemos una empresa de mantenimiento en Bogotá que utiliza IA para preparar respuestas sobre sus planes. Este ejemplo es hipotético. Una consulta pide confirmar si un servicio incluye repuestos y atención durante fines de semana. El asistente toma una descripción comercial general y redacta una respuesta afirmativa, aunque el contrato particular limita ambas condiciones.
En un circuito débil, la persona revisora corrige la puntuación y envía el texto. En un circuito verificable, debe abrir el alcance del cliente y marcar las condiciones que está confirmando. La discrepancia conduce a una corrección y a revisar por qué el sistema recuperó el documento general. El resultado es una respuesta sustentada, junto con una mejora concreta del repositorio.
El equipo no debería atribuir el fallo exclusivamente a quien revisó. También debe comprobar si tenía tiempo, permisos y una pantalla que mostrara las fuentes. Una aprobación humana puede volverse decorativa cuando el diseño oculta la evidencia o coloca el botón de enviar antes de la comprobación. La revisión debe poder practicarse dentro del trabajo real.
Repartir responsabilidades sin duplicar tareas
El área de negocio define qué puede prometerse y mantiene las fuentes. Tecnología administra integraciones y permisos. Seguridad evalúa acceso, registros y exposición. Privacidad analiza el uso de datos personales. La persona que autoriza la comunicación comprueba las afirmaciones del caso. Estas funciones pueden recaer en equipos pequeños, pero sus decisiones deben quedar claras para evitar vacíos.
Un SGSI permite conectar la aplicación con controles de información, gestión de proveedores y cambios. Esa integración es especialmente útil cuando el asistente consulta varios sistemas. No basta con proteger el modelo si el repositorio contiene documentos con permisos excesivos o si los registros quedan disponibles para personas que no participan en el proceso.
La formación debe usar ejemplos propios del trabajo. A través de Insylux Academy se puede preparar a revisores para identificar afirmaciones sin respaldo, diferenciar fuentes y escalar excepciones. El aprendizaje debe comprobar decisiones concretas, no limitarse a explicar conceptos de IA. Una persona puede conocer el término confabulación y aun así aprobar un plazo que nunca verificó.
Qué implementar primero
Para iniciar, seleccione un tipo de respuesta de bajo impacto y un conjunto pequeño de fuentes aprobadas. Defina las afirmaciones que siempre requieren comprobación, el responsable de cada fuente y la ruta para preguntas sin respuesta. Construya las pruebas antes de habilitar envíos y documente qué usos siguen fuera del alcance.
Durante el piloto, mantenga aprobación explícita y recoja errores con su causa probable. Ajuste fuentes, permisos y formación según esos hallazgos. Amplíe solamente cuando pueda mostrar qué mejoró y qué riesgos permanecen. Si el negocio necesita automatizar comunicaciones sin revisión individual, esa decisión merece una evaluación nueva, con límites de alcance y monitoreo adecuados a sus consecuencias.
Preguntas frecuentes
¿Pedirle a la misma IA que revise su respuesta es suficiente?
Puede ayudar a detectar inconsistencias, pero no constituye verificación independiente. La segunda respuesta puede repetir el error inicial. Las afirmaciones relevantes necesitan contraste con fuentes autorizadas y un circuito de aprobación acorde con el impacto.
¿Una cita garantiza que el dato es verdadero?
No. Hay que comprobar que la fuente existe, que contiene lo afirmado y que aplica al cliente y al periodo. Un enlace auténtico puede acompañar una interpretación incorrecta o una condición desactualizada.
¿Debemos prohibir todas las respuestas asistidas?
La decisión depende del uso y de sus controles. Un borrador de bajo impacto con fuentes y revisión difiere de una recomendación sensible automatizada. Definir funciones y límites permite decidir con mayor precisión que una prohibición o aprobación general.
Fuentes primarias y alcance de esta guía
Consulte el perfil NIST AI 600-1 para IA generativa, el AI Risk Management Framework de NIST y la Circular Externa 002 de 2024 publicada por la SIC. Los pasos operativos son recomendaciones editoriales de Insylux, no una transcripción de obligaciones legales ni evidencia de un incidente reciente.