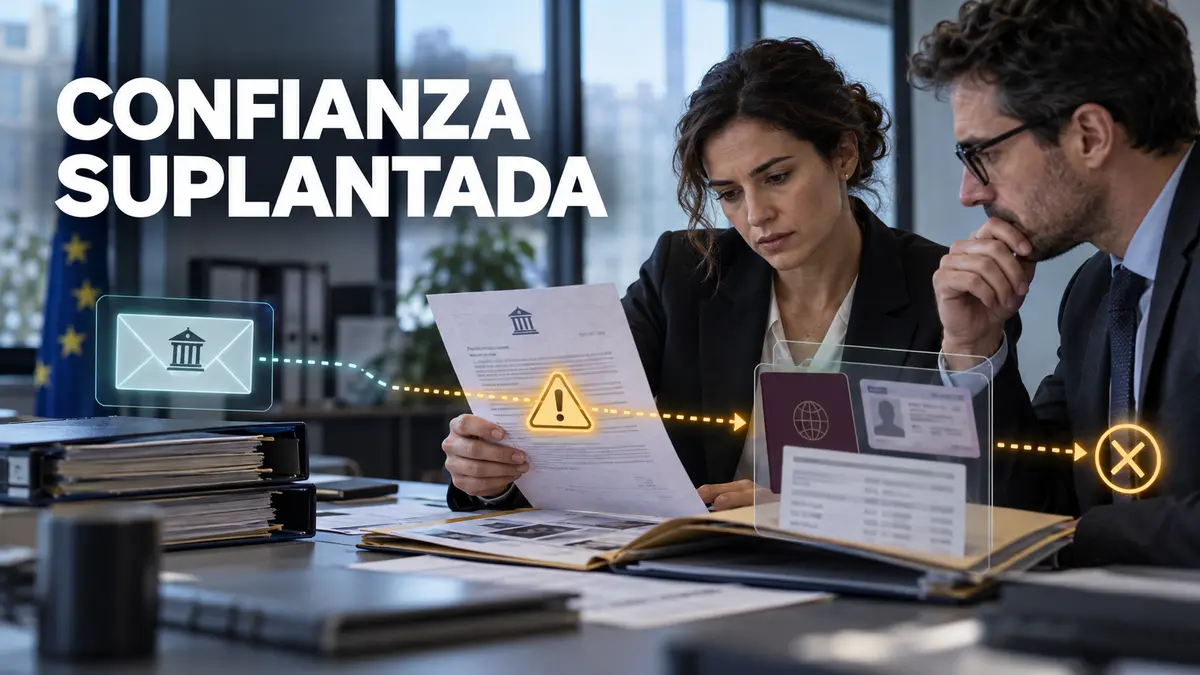
Revolut confirmó el 12 de septiembre de 2026 que una solicitud fraudulenta, enviada desde el dominio legítimo de una agencia gubernamental, llevó a divulgar información sensible de un grupo “muy limitado” de clientes a un tercero no autorizado. La compañía afirma que sus sistemas y los fondos de los clientes no resultaron afectados. No ha publicado el número de personas, el organismo suplantado ni los mercados alcanzados.
El incidente es relevante porque no parte, según la información disponible, de una intrusión en la plataforma bancaria. El atacante convirtió una identidad institucional aparentemente válida en una orden convincente. Para bancos, fintech, aseguradoras, despachos y compañías que responden solicitudes de autoridades, el riesgo está en el proceso que decide si una petición es auténtica, proporcional y autorizada.
TechCrunch informó, tras revisar una notificación enviada a afectados, que los datos podían incluir fecha de nacimiento, direcciones postal y electrónica, teléfono, copias de pasaporte o permiso de conducir y, según cada caso, selfie de verificación, extractos y movimientos. Reuters corroboró las categorías principales. Revolut notificó a las personas afectadas, bloqueó la dirección y alertó a la agencia correspondiente, a fuerzas del orden y a reguladores financieros y de protección de datos.
Qué está confirmado y qué no
La empresa describe una “sofisticada estafa externa de suplantación”. El tercero utilizó un correo perteneciente a un dominio gubernamental legítimo para presentar solicitudes de información falsas. Esa precisión importa: un dominio real puede estar comprometido, ser abusado o utilizarse desde una cuenta autorizada de forma ilegítima; las fuentes públicas no permiten distinguir cuál de estas hipótesis ocurrió.
Tampoco se ha explicado cuántas solicitudes fueron aceptadas, durante cuánto tiempo funcionó el engaño ni qué controles fallaron. No existe evidencia pública de extracción directa desde sistemas internos, afectación de saldos o fraude sobre cuentas. Presentar el episodio como un “hackeo de Revolut” ocultaría el mecanismo confirmado y conduciría a controles equivocados.
| Hecho | Estado | Implicación |
|---|---|---|
| Solicitud desde dominio gubernamental legítimo | Confirmado por Revolut | La confianza en el remitente no basta |
| Divulgación a tercero no autorizado | Confirmado | Debe tratarse como incidente de datos |
| Datos de identidad y contacto | Notificación revisada por TechCrunch | Eleva el riesgo de fraude posterior |
| Sistemas o fondos afectados | Revolut lo niega | No atribuir pérdida financiera |
| Clientes de España, México o Colombia | No divulgado | No afirmar víctimas locales |
Por qué una dirección legítima puede producir una decisión incorrecta
Los procesos tradicionales suelen validar el dominio, el formato del oficio y la autoridad aparente del solicitante. Ese filtro detiene falsificaciones simples, pero no una cuenta institucional comprometida. La autenticidad del canal y la legitimidad de la petición son preguntas distintas. Una solicitud puede llegar desde infraestructura real y, aun así, carecer de expediente, competencia, base jurídica o alcance válido.
El segundo punto débil es la urgencia. Las solicitudes oficiales suelen incorporar plazos y lenguaje imperativo. Si el equipo mide su desempeño por velocidad de respuesta, la presión puede desplazar controles como la doble aprobación, la devolución de llamada a un número verificado o la consulta a un registro de casos.
El tercero es la minimización. Incluso cuando la solicitud es auténtica, no toda información disponible debe entregarse. Separar identidad, contacto, documentos, actividad transaccional y evidencias biométricas permite autorizar cada categoría. Una exportación amplia “por si acaso” aumenta el daño cuando la petición resulta falsa.
El riesgo no termina cuando se bloquea el remitente
Una copia de pasaporte o permiso de conducir conserva utilidad durante años. Combinada con teléfono, correo, dirección, selfie o movimientos, puede fortalecer suplantaciones, aperturas fraudulentas, ingeniería social dirigida y engaños a proveedores. No significa que esos usos hayan ocurrido; explica por qué la vigilancia posterior debe ser más amplia que cambiar una contraseña.
Para la organización que divulga, el impacto incluye investigación, notificación, atención al cliente, relación con reguladores y revisión de decisiones pasadas. También exige comprobar si otras solicitudes del mismo remitente o del mismo expediente siguieron rutas similares. Bloquear una dirección contiene el canal observado, pero no demuestra que el proceso sea resistente a otra cuenta comprometida.
Las empresas receptoras de solicitudes oficiales —no solo entidades financieras— deberían asumir que la identidad de una autoridad puede ser parte del ataque. Recursos humanos, salud, telecomunicaciones, comercio electrónico y proveedores de identidad almacenan datos que pueden entregarse mediante procedimientos legales o regulatorios.
Siete preguntas para diagnosticar el proceso
- ¿Existe un registro único? Cada solicitud necesita identificador, remitente, fundamento, datos pedidos, responsable, aprobador y evidencia de entrega.
- ¿Se valida fuera del correo? La confirmación debe usar un directorio oficial, portal o teléfono obtenido por una vía independiente.
- ¿Se comprueba la competencia? El organismo y el funcionario deben poder solicitar esas categorías para ese expediente.
- ¿Hay doble aprobación? Peticiones con identidad, biometría o transacciones no deberían depender de una sola persona.
- ¿La extracción es mínima? El conjunto entregado debe corresponder exactamente con lo autorizado.
- ¿El canal de entrega es seguro? La respuesta no debe enviarse automáticamente al mismo correo que originó la petición.
- ¿Puede reconstruirse la decisión? Auditoría y respuesta necesitan saber quién hizo qué, cuándo y con qué evidencia.
Qué hacer ahora, en 30 días y de forma estructural
Durante las próximas 24 horas
Inventarie los buzones, portales y equipos que reciben solicitudes de autoridades. Busque entregas recientes con cambios de destinatario, peticiones inusuales, ausencia de número de expediente o presión por responder fuera del canal habitual. Preserve mensajes, cabeceras, archivos, aprobaciones y registros de descarga. Si encuentra una anomalía, limite el acceso sin destruir evidencia.
Revise especialmente las categorías de mayor impacto: documentos de identidad, datos biométricos, información financiera, salud, menores y credenciales. Confirme solicitudes sensibles mediante un canal independiente. No use datos de contacto incluidos en el propio mensaje sospechoso.
Durante los próximos 30 días
Diseñe una matriz que relacione tipo de autoridad, base legal, categorías permitidas, aprobadores y canal de retorno. Introduzca una segunda aprobación para solicitudes excepcionales y alertas cuando el volumen, la periodicidad o el destinatario se desvíen del patrón.
Pruebe el proceso con un ejercicio de mesa: una cuenta real de un organismo envía una petición fraudulenta. El objetivo no es culpar a quien responde, sino observar si los controles detienen una solicitud técnicamente auténtica pero procedimentalmente inválida. El resultado debe producir cambios concretos y responsables.
Como capacidad permanente
Integre las solicitudes de terceros en el programa de gestión de incidentes. Conserve registros suficientes, revise accesos a las herramientas de exportación, limite descargas masivas y separe preparación de datos, aprobación y entrega. La capacitación debe enseñar a verificar autoridad y alcance, no solo a identificar faltas de ortografía.
Lectura para España, México y Colombia
Revolut opera en Europa y ha ampliado su presencia internacional, pero no comunicó en qué países estaban los clientes afectados. Por tanto, no existe base para afirmar víctimas en España, México o Colombia. La aplicabilidad regional proviene del mecanismo: empresas de los tres mercados reciben peticiones de autoridades y custodios legítimos pueden ser engañados por una identidad institucional comprometida.
En España, las organizaciones deben coordinar el análisis con sus obligaciones de protección de datos y, cuando corresponda, con requisitos sectoriales de resiliencia. En México y Colombia, la respuesta también debe considerar las normas de datos personales, contratos y comunicación a titulares. La determinación jurídica depende del caso, la jurisdicción, el rol de la entidad y la información divulgada.
Para grupos multinacionales, conviene evitar un procedimiento global que solo reconoce organismos de la sede principal. Cada filial necesita un directorio verificable, responsables locales y una ruta de escalamiento disponible fuera del horario habitual.
Cómo convertir la lección en controles verificables
Un Security GAP Assessment puede revisar el recorrido completo de una solicitud, desde el buzón hasta la entrega, y distinguir políticas escritas de controles que realmente operan. La evaluación debe muestrear expedientes, aprobaciones, canales y registros.
El Análisis Forense Digital ayuda cuando existe sospecha de divulgación: preserva correos y registros, reconstruye la línea temporal y delimita datos y destinatarios antes de aplicar cambios que borren trazas.
La Ingeniería Social permite probar de manera autorizada si los equipos validan una petición más allá de la apariencia del remitente. El ejercicio debe respetar datos reales, autorizaciones y reglas de no afectación.
Un CISO as a Service puede coordinar privacidad, legal, fraude, tecnología y atención al cliente para que el proceso tenga responsables, métricas, pruebas y mejora continua.
Preguntas frecuentes
¿Revolut fue hackeado?
La información pública confirma una divulgación causada por solicitudes fraudulentas desde un dominio gubernamental legítimo; no confirma acceso directo a los sistemas de Revolut.
¿Se perdieron fondos?
Revolut declaró que sus sistemas y los fondos de clientes no fueron afectados.
¿Cuántas personas fueron afectadas?
La empresa habló de un grupo “muy limitado”, pero no publicó una cifra.
¿Hubo afectados en España, México o Colombia?
No se ha divulgado la distribución por país. Este artículo no atribuye víctimas locales.
Valide la solicitud, no solo el remitente
Si su empresa responde peticiones de autoridades o terceros y custodia identidad, biometría o información financiera, Insylux puede evaluar el flujo real, probar sus verificaciones y entregar un plan de cierre priorizado con evidencias.
La revisión también debe dejar una evidencia comprensible para auditoría: quién solicitó, qué base autorizó la respuesta, qué campos fueron aprobados, quién realizó la segunda validación y mediante qué canal independiente se confirmó la identidad.
Fuentes verificadas
- Reuters, confirmación y declaración de Revolut, 12 de septiembre de 2026.
- TechCrunch, notificación revisada y categorías de datos, 12 de septiembre de 2026.
- Escudo Digital, respuesta del equipo de comunicación en España, 14 de septiembre de 2026.
Fuentes consultadas el 14 de septiembre de 2026. El Equipo Insylux separa hechos confirmados, categorías reportadas y límites de la información pública.