Una pyme no necesita cien controles para tomar su primera buena decisión.
El Modelo de Gestión de Riesgos de Seguridad Digital de MinTIC propone identificar amenazas y debilidades en actividades como transacciones y servicios digitales, con atención a la confianza de proveedores, ciudadanos y empresas. MinTIC también ofrece guías de seguridad de la información para mipymes. Esta es una guía de decisión vigente, no una noticia de incidente reciente. En Colombia, la utilidad empresarial de este análisis depende de comprobar procesos propios. Las guías públicas orientan, pero no certifican a una empresa ni prueban que una medida concreta ya funciona. El alcance debe ajustarse al tamaño, los datos y el sector.
La decisión que no conviene aplazar
La pyme gana claridad al partir de pedidos, cobros, operación y datos de clientes; el catálogo de herramientas viene después de identificar qué interrupción puede soportar.
La pregunta para dirección no es si una noticia resulta llamativa, sino qué decisión concreta cambia. Aprobar una secuencia de controles según impacto y evidencia, no según la promesa comercial de una herramienta. Antes de adoptar una solución, asigne un dueño del proceso, defina qué prueba aceptará como cierre y registre los límites del análisis. Si no existe una respuesta verificable, una compra puede producir sensación de control sin reducir el riesgo operativo.
Conviene distinguir tres niveles: hechos publicados por la fuente, exposición que la organización puede comprobar y supuestos aún sin evidencia. Esta distinción evita trasladar automáticamente un anuncio público a cada instalación, contrato o cliente. También facilita explicar a finanzas y operaciones por qué unas tareas requieren acción inmediata y otras una revisión programada.
Qué sabemos y qué no
El Modelo de Gestión de Riesgos de Seguridad Digital de MinTIC propone identificar amenazas y debilidades en actividades como transacciones y servicios digitales, con atención a la confianza de proveedores, ciudadanos y empresas. MinTIC también ofrece guías de seguridad de la información para mipymes. Esta es una guía de decisión vigente, no una noticia de incidente reciente.
Las guías públicas orientan, pero no certifican a una empresa ni prueban que una medida concreta ya funciona. El alcance debe ajustarse al tamaño, los datos y el sector.
El documento oficial debe leerse con su fecha y su ámbito. No contiene una evaluación individual de su empresa. Por eso, el responsable de seguridad debe escribir en una página qué afirmaciones están confirmadas por la fuente, cuáles dependen de datos internos y qué decisión se revisará si aparece información nueva. Evite cifras extrapoladas, atribuciones de culpabilidad y promesas de resultado que no se sostienen en la evidencia.
Cómo se traduce al trabajo diario
La pyme gana claridad al partir de pedidos, cobros, operación y datos de clientes; el catálogo de herramientas viene después de identificar qué interrupción puede soportar.
El proceso real atraviesa personas, aplicaciones, proveedores, autorizaciones y registros. Dibuje el camino desde el primer evento hasta la decisión final: quién recibe una señal, en qué sistema la consulta, con quién la confirma, quién puede detener una operación y cómo queda constancia. Las transiciones entre equipos suelen ser tan importantes como la herramienta que detecta una anomalía.
Una dependencia externa no elimina la responsabilidad interna de conocer el servicio contratado. Pida al proveedor el alcance, contactos, horario de atención, condiciones de acceso y evidencia que puede entregar. Establezca un canal alterno si el correo o la plataforma habitual pudiera estar comprometida. En procesos sensibles, ensaye la coordinación en un escenario de bajo impacto antes de necesitarla bajo presión.
Tres preguntas de diagnóstico
- ¿Qué proceso detendría ventas o entregas si fallara mañana?
- ¿Cuánto tiempo y cuánta información puede perder sin romper compromisos?
- ¿Quién administra accesos y copias en cada proveedor?
No acepte un “sí” sin fecha, propietario y forma de comprobación. Si una respuesta depende de un tercero, registre su nombre contractual y el plazo para aportar evidencia. Lo desconocido no es una falla automática, pero sí un estado que debe tener responsable y fecha de resolución.
Entreviste a quien ejecuta el proceso, no solo a quien redactó la política. Un procedimiento puede existir en un repositorio y fallar en una sustitución de turno o durante vacaciones. Observe un caso de principio a fin: dónde aparece la señal, quién toma el relevo, qué datos ve y qué puede hacer sin esperar permisos extraordinarios.
Qué hacer primero
- Listar tres procesos críticos y sus dependencias, incluidos terceros y credenciales.
- Comprobar con una restauración pequeña el respaldo del proceso prioritario.
- Registrar las excepciones que acepta dirección con fecha, dueño y plan de cierre.
Documente la hora, la fuente del dato y la persona que adoptó cada medida. Preserve el material relevante antes de modificar sistemas o comunicaciones. Si existe una sospecha de delito, fraude o exposición de datos, incorpore a legal y respuesta a incidentes según el caso. La velocidad importa, pero una medida precipitada puede borrar rastros, bloquear una operación legítima o comunicar una conclusión prematura.
Priorice por impacto sobre clientes y operación: servicio que se detiene, pagos que pueden salir, datos que podrían divulgarse y capacidad real de restaurar. Marque las medidas reversibles y los puntos de decisión que requieren autorización. Un responsable debe poder explicar qué se hizo, qué no se hizo y por qué.
La revisión de los próximos 30 días
En la primera semana, complete el mapa de activos, responsables y terceros que intervienen en este recorrido. En la segunda, pruebe un caso controlado de principio a fin y anote tiempos, escalamiento y evidencia. Durante la tercera, corrija permisos, contactos, instrucciones y fallos de comunicación. En la cuarta, repita la prueba con un escenario distinto y presente a dirección las decisiones pendientes, su costo y el riesgo aceptado.
Mida pocos indicadores que se puedan verificar: cobertura de procesos críticos, tiempo hasta una verificación independiente, proporción de responsables localizables, calidad de registros y cierre de hallazgos dentro de plazo. Una cifra agregada puede ocultar un proceso sin dueño. El equipo debe explicar por qué el indicador representa una decisión útil para el negocio y quién lo revisa cuando cambia el contexto. Registre denominador, fecha y fuente de cada medida para que la comparación del mes siguiente tenga sentido.
Si el riesgo depende de un contrato, incluya cláusulas de aviso, acceso a registros y responsabilidades de subcontratistas cuando corresponda. Revise cómo se solicita ayuda fuera de horario. Las mejoras sostenibles nacen de asignar funciones y probarlas, no de añadir controles que nadie mantiene.
Una matriz breve para decidir
| Situación | Decisión | Prueba de cierre |
|---|---|---|
| Proceso sin dueño | Nombrar responsable y suplente | Registro aprobado y contacto probado |
| Dato o acceso no confirmado | Verificar en la fuente original | Consulta fechada y trazable |
| Señal de daño o fraude | Contener y preservar | Cronología y acta de decisión |
| Control existente | Ensayar su funcionamiento | Resultado, fallos y corrección |
La matriz no reemplaza un análisis de riesgos. Sirve para impedir que una tarea se cierre porque se envió un correo o se creó un ticket. Un cierre verificable tiene un resultado observable, un responsable y una fecha. Cuando no sea posible actuar de inmediato, registre una medida temporal, su vencimiento y la persona que acepta el riesgo residual.
Caso empresarial hipotético
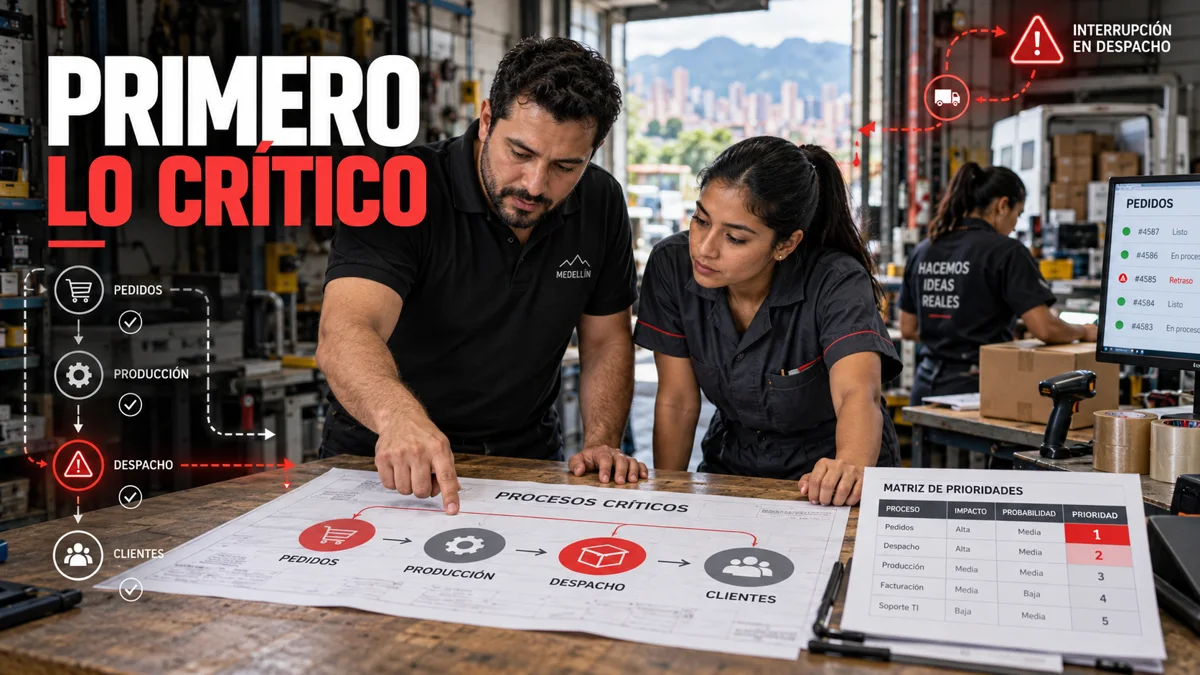
El siguiente escenario es hipotético y compuesto; no describe un cliente ni un resultado de Insylux. Una distribuidora de Medellín depende de pedidos por correo, una aplicación de inventario y un proveedor externo de facturación. Su dirección identifica primero el proceso cuyo paro detendría despachos, verifica respaldos restaurables y asigna propietario al acceso del tercero, antes de comprar otro panel de alertas.
La necesidad inicial es entender el alcance y mantener el negocio operando. La secuencia razonable consiste en documentar el proceso, verificar los datos de partida, asignar decisiones y probar un control proporcionado. Los entregables esperados serían un mapa de dependencias, una cronología, un registro de hallazgos y un plan con responsables. El límite es claro: una simulación no demuestra que jamás ocurrirá un incidente, y una observación aislada no permite atribuirlo. El siguiente paso es repetir la comprobación con el responsable del proceso.
Cómo puede ayudar Insylux
Insylux Cybersecurity puede comenzar con Security GAP Assessment para aprobar una secuencia de controles según impacto y evidencia, no según la promesa comercial de una herramienta. El trabajo puede complementarse, según el alcance acordado, con CISO as a Service y SGSI / ISO 27001. Cada servicio responde a una necesidad diferente; la decisión depende de activos, exposición, objetivos y evidencia disponible.
Una evaluación seria define alcance, interlocutores, límites de intervención y entregables antes de iniciar. En Colombia, no debemos confundir relevancia editorial con afectación confirmada de una compañía. El resultado útil para gerencia es una lista priorizada de decisiones que pueda asignar, revisar y financiar, junto con la evidencia de qué problema resuelve cada acción.
Para revisar el caso concreto y acordar el alcance, contacte a Insylux.
Preguntas frecuentes
¿Hace falta una certificación desde el inicio?
No siempre. Primero identifique exigencias de clientes y riesgos del negocio; un SGSI puede estructurarse por etapas.
¿Sirve un inventario hecho en una hoja de cálculo?
Sí, si se mantiene, tiene responsables y alimenta decisiones y pruebas verificables.
¿Cómo comprobar que la mejora funcionó? Repita el caso con personas y tiempos reales, conserve el resultado y confirme que el responsable puede explicar tanto el éxito como los fallos. Si depende de un proveedor, solicite evidencia del tramo que controla y pruebe el relevo con el equipo interno.
Fuentes y alcance
Consulta editorial: 8 de octubre de 2026. Las guías públicas orientan, pero no certifican a una empresa ni prueban que una medida concreta ya funciona. El alcance debe ajustarse al tamaño, los datos y el sector. Las recomendaciones de Insylux son un análisis de aplicación empresarial, no una declaración de la autoridad sobre una organización individual.