El firewall es una frontera crítica, pero también puede convertirse en el primer sistema comprometido. Check Point informó el 12 de noviembre de 2026 de explotación observada contra gateways expuestos a Internet: los atacantes entraron por la interfaz web de Mobile Access mediante PHP2Shell y, en la cadena investigada, elevaron privilegios mediante un fallo de Gaia Dynamic CLI. La cuestión para una empresa no es solo si instaló un hotfix, sino qué actividad pudo producirse antes de aplicarlo y qué confianza merece hoy el dispositivo.
La investigación del fabricante sitúa la actividad observada entre el 30 de octubre y el 4 de noviembre. En un número limitado de casos hubo actividad destructiva; esa observación no permite afirmar que todas las instalaciones vulnerables fueron atacadas ni que cada intrusión culminó en borrado. El alcance geográfico de los incidentes investigados por Check Point tampoco equivale al inventario de clientes en España, Colombia o México. La prioridad local depende de los equipos, versiones y portales realmente expuestos.
Qué confirmó Check Point y qué sigue sin probarse
El aviso de seguridad de Check Point identifica CVE-2026-109618 y CVE-2026-109619 como la vía PHP2Shell de ejecución remota sin autenticación en la interfaz del gateway Mobile Access. Incluye las versiones R80 a R82.20 y determinadas ramas de Spark, sujetas a la matriz exacta del fabricante. CVE-2026-123039 afecta al servicio Dynamic CLI de Gaia y permite elevar privilegios de forma local en las ramas indicadas en el mismo aviso. Son dos etapas distintas: no debe describirse el fallo local como una entrada remota independiente.
El hotfix de PHP2Shell estaba disponible desde el 23 de octubre y el fabricante incluyó la corrección en el Jumbo Hotfix de noviembre. La recomendación oficial es instalar ese paquete en servidores de gestión y gateways, dando prioridad a los Mobile Access publicados. La versión instalada y el hotfix efectivo importan más que la fecha de un ticket; una consola actualizada no demuestra por sí sola que todos los gateways de respaldo ejecuten la corrección.
El análisis técnico de Check Point Research amplía la secuencia de intrusión, los artefactos y las hipótesis de atribución. Una coincidencia con un indicador merece investigación, mientras su ausencia no descarta compromiso. Tampoco sería riguroso asignar una autoría definitiva cuando el propio análisis distingue señales observadas de atribuciones con confianza limitada.
Localice la superficie real antes de cambiarla
El inventario debe incluir gateways principales y de contingencia, administración separada, dispositivos de filiales, entornos de prueba y cualquier servicio publicado por un balanceador. Para cada unidad registre propietario, rama y build de Gaia o Spark, Jumbo Hotfix aplicado, IP y nombre público, estado de Mobile Access, fecha de exposición y ruta de registros. Si el portal no está expuesto, documente esa evidencia y compruebe que ninguna dirección secundaria lo publica; no convierta una configuración prevista en una conclusión de seguridad.
El equipo de red debe comprobar el sistema que atiende tráfico real y comparar su versión con el aviso original. La condición «tenemos Check Point» no basta para priorizar; tampoco «tenemos un firewall» significa que el exploit exista en cualquier producto. La secuencia razonable es identificar el componente afectado, verificar la exposición y coordinar la actualización con continuidad de acceso remoto.
En organizaciones con sedes en Madrid, Bogotá o Ciudad de México, una misma VPN puede ser la entrada para terceros y empleados de distintos países. Eso amplía el impacto operativo potencial, pero no demuestra que esas regiones figuren en la muestra de víctimas del fabricante. La ubicación del cliente determina contratos, tratamiento de datos y posibles deberes de comunicación; esas obligaciones se evalúan según hechos y normas aplicables, no por el CVE aislado.
Del portal al sistema interno: la cadena que hay que romper
Según el fabricante, el acceso inicial explotó PHP2Shell en Mobile Access y la elevación local recurrió a Dynamic CLI. La investigación observó en varios casos un punto de apoyo en la red interna. Por ello, el análisis no termina en el appliance. Revise conexiones salientes desde el gateway, sesiones administrativas, cambios de configuración, autenticación hacia servicios internos, transferencia de archivos y accesos a hipervisores o sistemas de gestión que el gateway pudiera alcanzar.
La segmentación y los privilegios del dispositivo importan incluso después de corregir la vulnerabilidad. Si una interfaz de gestión puede hablar con todos los servidores, la corrección del portal cierra una puerta pero no explica qué pudo recorrer un intruso durante la ventana de exposición. Verifique reglas de salida, rutas entre zonas, cuentas de servicio, certificados y credenciales presentes en la configuración. Cambie secretos que podrían haber quedado accesibles según el análisis concreto, con control de impacto y sin sustituir la investigación por una rotación automática.
Check Point menciona archivos de sesión PHP con la cadena upload_progress_pwn, procesos que imitan componentes con el patrón CPconfigdaemon, utilidades de escaneo o borrado en directorios temporales, notas con la expresión «Dream Annexation» y lagunas inexplicadas en registros de tráfico tras fallos del daemon de logging. Esas señales tienen distinto valor y pueden aparecer por otras causas. Conserve la hora, origen y cadena de custodia antes de interpretar una coincidencia.
Una respuesta en tres horizontes verificables
Hoy: exposición y contención
Enumere todos los nodos y determine cuáles ofrecen Mobile Access desde Internet. Preserve registros y estado del sistema antes de reinicios cuando sea viable; limite temporalmente la superficie de administración y programe la instalación del Jumbo Hotfix de noviembre siguiendo la documentación de la rama. Si ya hay indicios de intrusión, active el procedimiento de respuesta y acuerde con operaciones una contención que no destruya evidencia. No publique indicadores internos ni artefactos que comprometan la investigación.
En las siguientes jornadas: reconstrucción
Correlacione los eventos del portal, sistema, tráfico, autenticación y servicios alcanzables desde el gateway desde, como mínimo, la ventana que su propia exposición permita investigar. La fecha inicial observada por el fabricante es una guía de búsqueda, no una garantía de que ningún intento anterior exista. Contraste actividad legítima de mantenimiento con procesos anómalos, accesos administrativos inesperados y huecos de logs. Escale las señales creíbles a un equipo de incidentes con capacidad para revisar persistencia y movimiento lateral.
Después: cierre que pueda auditarse
Registre por dispositivo build, hotfix, hora de aplicación, pruebas de conexión VPN, integridad, indicadores buscados, fuentes de logs disponibles y limitaciones. Si no conserva telemetría suficiente, la conclusión correcta es «sin evidencia concluyente con las fuentes disponibles», no «no hubo intrusión». Pruebe que el portal legítimo sigue funcionando y que la gestión no recuperó permisos excesivos por un cambio de emergencia.
Cinco decisiones para dirección, redes y SOC
- Alcance: ¿cuántos gateways, incluidos los de respaldo, publicaron Mobile Access y durante qué período?
- Corrección: ¿se comprobó el hotfix en cada nodo y la versión efectiva tras reiniciar?
- Observabilidad: ¿qué fuentes permiten reconstruir sesiones, procesos y comunicaciones desde el gateway?
- Movimiento: ¿qué sistemas internos y secretos pudo alcanzar el dispositivo?
- Continuidad: ¿quién aprueba aislar un nodo si se detecta persistencia sin interrumpir indebidamente el negocio?
Estas preguntas convierten un aviso de fabricante en una decisión de riesgo. El CVSS 9,2 de PHP2Shell indica gravedad técnica en el escenario definido; no mide por sí solo la exposición de una empresa ni prueba que su infraestructura esté comprometida. La explotación observada por el fabricante sí eleva la urgencia de revisar instalaciones afectadas.
La revisión del SOC debe comenzar por la calidad de las fuentes. Si el gateway envía registros a un concentrador central, confirme que no hubo pérdida de eventos al cambiar de nodo, que las horas están sincronizadas y que la retención cubre el período investigado. Correlacionar solo las alertas existentes deja fuera los eventos que nunca llegaron o cuya regla no se activó. Una muestra de sesiones legítimas ayuda a confirmar que el formato del log permite distinguir usuario, origen, recurso y resultado.
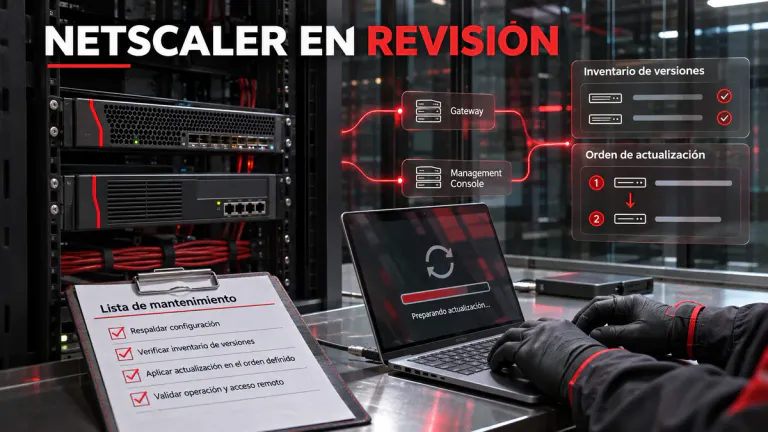
El responsable de continuidad debe conocer los servicios dependientes del acceso remoto: atención al cliente, administración de proveedores, guardias y rutas de recuperación. Prepare un orden de actualización que no deje al par de alta disponibilidad en un estado inesperado. Pruebe con una cuenta de usuario y otra de administración en un entorno autorizado; la primera verifica negocio y la segunda confirma que las funciones privilegiadas siguen restringidas. Consigne cualquier excepción temporal, quién la aprobó y cuándo caduca.
Finalmente, diferencie el informe técnico del mensaje a dirección. «Expuesto durante un período» describe una condición; «indicios de compromiso» describe observaciones; «compromiso confirmado» requiere evidencia suficiente. Esta distinción evita tanto la falsa tranquilidad como una declaración precipitada. Si la investigación encuentra transferencia de datos o impacto operativo, active los procedimientos contractuales y legales pertinentes con los equipos responsables de cada jurisdicción.
La ruta observada: del portal al interior
La segunda vulnerabilidad eleva privilegios después de la entrada, no sustituye la vía remota.
- Internet → Mobile AccessPHP2Shell: CVE-2026-109618 y 109619 permiten entrada remota sin autenticación.
- Mobile Access → Gaia Dynamic CLICVE-2026-123039 permite elevación local tras el acceso.
- Gaia → red internaCheck Point observó puntos de apoyo internos en varios casos.
Cómo encaja la respuesta en Insylux
Un análisis de vulnerabilidades ayuda a identificar versiones, superficie publicada y correcciones pendientes. Un Security GAP Assessment examina segmentación, privilegios y calidad de los registros para detectar la distancia entre el diseño y lo que puede probarse. La dirección de seguridad como servicio coordina responsables, ventanas de mantenimiento, evidencia y decisiones de continuidad. La evaluación concreta debe comenzar con el inventario, no con la presunción de una intrusión.
Si su organización utiliza Mobile Access, reúna la lista de gateways y sus builds, confirme el Jumbo Hotfix y solicite una revisión de la ventana de exposición con operaciones y SOC. Para coordinar el alcance puede contactar a Insylux con la información no sensible del entorno.
El cierre exige tres capas de prueba
El hotfix es una capa; no reemplaza el análisis de la ventana de exposición.
Preguntas frecuentes
¿Un gateway parcheado demuestra que nunca fue explotado?
No. La actualización reduce la exposición futura a los fallos corregidos; los eventos anteriores requieren registros, análisis de integridad y contexto de red. Una brecha de telemetría debe consignarse expresamente.
¿Todos los equipos Check Point están afectados?
No necesariamente. El aviso diferencia productos, versiones, portal expuesto y vulnerabilidades. Compare cada instancia con las tablas oficiales y verifique las condiciones de acceso.
¿Hay que desconectar de inmediato toda la VPN?
La decisión depende de la exposición, indicios y capacidad de continuidad. Una intrusión probable puede exigir aislamiento; un cambio indiscriminado también puede impedir la respuesta. Coordine contención, evidencia y servicio.
Fuentes y límites de la información
Fuentes primarias: aviso de Check Point del 12 de noviembre de 2026 y investigación técnica de Check Point Research. Las observaciones de explotación proceden del fabricante; no hemos verificado redes de clientes ni atribuido casos en España, Colombia o México. Consulte posibles revisiones del boletín antes de ejecutar un cambio.