Un boletín de NetScaler no se resuelve marcando todos los CVE como si tuvieran la misma condición. Citrix publicó el 12 de noviembre de 2026 un aviso de múltiples vulnerabilidades en NetScaler ADC y Gateway administrados por clientes. INCIBE-CERT publicó el 13 de noviembre un aviso que clasifica diez de los fallos como críticos. La decisión empresarial exige conocer la versión, el rol del equipo y las funciones habilitadas antes de planificar la actualización. El boletín no afirma por sí mismo que esta tanda esté siendo explotada.
Un gateway VPN, un balanceador con DNS recursivo y un dispositivo con Web Application Firewall no presentan la misma superficie. Tampoco son equivalentes una instancia operada por el cliente y un servicio cloud que Citrix actualiza por su cuenta. En esta guía separamos los hechos del fabricante de la aplicación práctica para equipos de infraestructura y seguridad en España y Latinoamérica.
Lo que dicen las fuentes primarias
El boletín CTX697305 de Citrix enumera fallos y precondiciones en NetScaler ADC y NetScaler Gateway. Afecta a ramas compatibles 14.1 anteriores a 14.1-73.57 y 13.1 anteriores a 13.1-64.39. Para ADC FIPS indica umbrales distintos: 14.1-73.58 FIPS y 13.1-37.293 para FIPS y NDcPP. El aviso aplica a equipos gestionados por clientes, incluidos despliegues Secure Private Access Hybrid que utilicen instancias NetScaler. Citrix indica que actualiza sus servicios cloud gestionados.
El aviso de INCIBE-CERT del 13 de noviembre da una lectura de criticidad y remite a las correcciones oficiales. La calificación de gravedad sirve para ordenar la respuesta, pero no reemplaza la comprobación de las condiciones descritas por Citrix. No confunda puntuación alta, posibilidad técnica y explotación observada: son afirmaciones distintas.
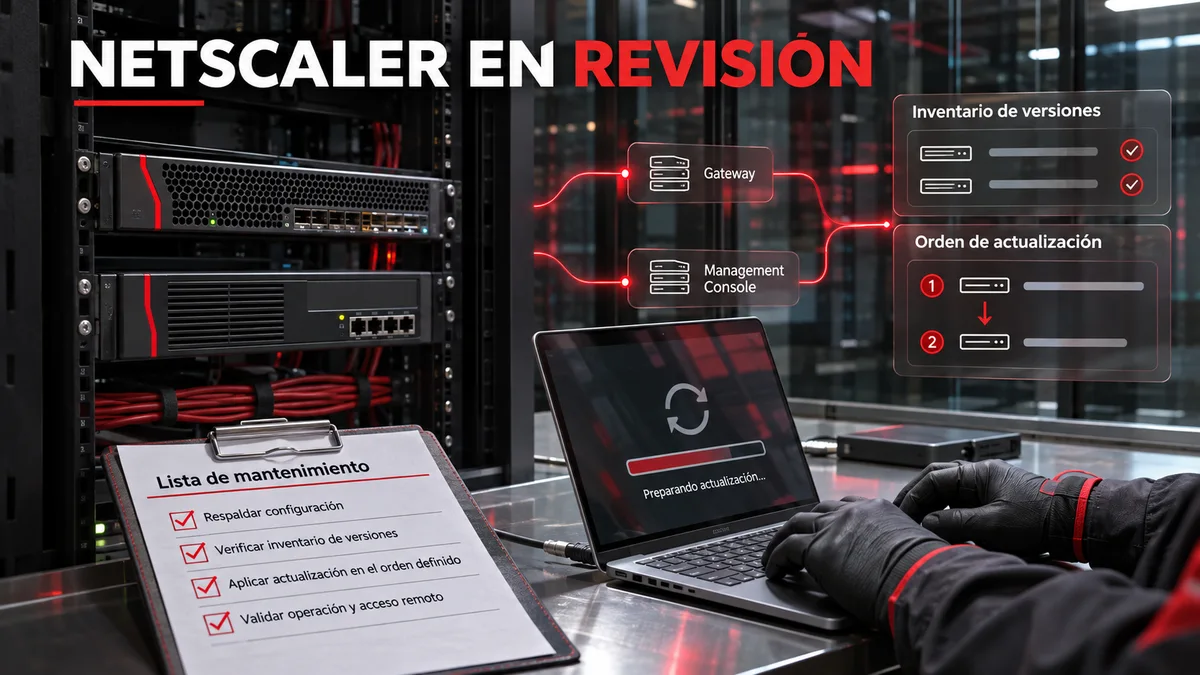
Existe además un boletín separado para NetScaler Console. Inventariar la consola con su versión y su propia corrección evita dar por resuelto todo el plano de administración al actualizar únicamente ADC y Gateway. Una matriz de cambio debe citar el boletín y build de cada producto, sin trasladar automáticamente el umbral de un producto a otro.
La precondición cambia la prioridad
Citrix detalla que CVE-2026-120868 afecta a las implementaciones de ADC y Gateway en configuración predeterminada; no necesita una función adicional habilitada. Otros fallos dependen de servicios o políticas concretas. El boletín describe, por ejemplo, requisitos relacionados con vServers SMPP, resolución DNS recursiva, DNS sobre HTTPS, Gateway o AAA, acciones SAML y WebAuth, HTTP/2, políticas B64DECODE y perfiles AppFW. La lista no significa que cada appliance tenga todas esas funciones.
Para cada equipo, el administrador debe obtener la configuración real y contrastarla con la sección «Steps to determine if a NetScaler deployment meets the CVE preconditions». Una coincidencia de versión sin precondición no equivale a la misma vía de ataque. A la inversa, no descarte todo el boletín porque una función avanzada esté deshabilitada: el fallo aplicable a la configuración predeterminada requiere atención aunque no exista SMPP ni AppFW.
Una instancia detrás de una IP pública puede prestar simultáneamente VPN, autenticación y balanceo. Registre qué vServers están vinculados, qué perfiles heredan y qué rutas usan terceros o sedes. La búsqueda superficial en una línea de configuración puede omitir perfiles predeterminados o relaciones indirectas. Utilice los comandos y patrones oficiales como punto de partida y valide con el responsable del servicio.
Inventario de cambio sin puntos ciegos
Prepare un registro por nodo con producto, rama, build, modalidad FIPS si aplica, función, exposición, propietario, alta disponibilidad, consola asociada y fecha del último respaldo de configuración. Incluya equipos pasivos: un par de alta disponibilidad puede devolver al servicio un nodo antiguo después de una conmutación. Compruebe también laboratorios conectados y despliegues híbridos que usan NetScaler gestionado por el cliente.
Asigne una ventana de cambio que respete las dependencias de acceso remoto. Si el gateway autentica empleados y proveedores, una interrupción imprevista afecta la operación y puede impedir que el propio equipo técnico acceda para recuperar el servicio. Acordar pruebas previas y posteriores de VPN, aplicaciones publicadas, autenticación, balanceo y registros es parte de la corrección, no una cortesía posterior.
El boletín de la consola merece una fila separada: una interfaz de administración puede estar en otra rama, detrás de un nombre interno o bajo responsabilidad de otro proveedor. No marque «NetScaler actualizado» si solo ha comprobado el tráfico de usuario. Cierre cada fila con evidencia del build que ejecuta el dispositivo, no con el número de versión del instalador descargado.
Secuencia recomendada para operaciones
1. Confirmar alcance
Extraiga inventario y configuración de todas las instancias administradas por la organización. Compare rama y build con CTX697305 y, para la consola, con CTX697320. Registre la condición aplicable de cada CVE relevante. Si una instancia depende de Citrix-managed cloud services, documente esa modalidad sin asumir que un appliance local recibe el mismo mantenimiento.
2. Preparar y aplicar la corrección
Respalde configuraciones y confirme el procedimiento soportado para la rama. Pruebe la secuencia de alta disponibilidad y una opción de recuperación. Aplique las versiones corregidas que correspondan a cada producto y edición. No reemplace un umbral FIPS por el de la rama general ni use una solución temporal como sustituto permanente del build corregido.
3. Validar resultado y observar
Verifique versión ejecutada en ambos nodos, acceso de usuarios, autenticación, funciones de balanceo y envío de registros. Revise errores o cambios de políticas tras el reinicio. Si existen indicios independientes de actividad anómala, investigue la línea temporal y preserve evidencia; no afirme compromiso por la mera presencia de una vulnerabilidad ni ausencia de compromiso por una prueba de conectividad satisfactoria.
Matriz breve de decisión
| Pregunta | Evidencia necesaria | Decisión |
|---|---|---|
| ¿Es un equipo gestionado por el cliente? | Inventario y modalidad contractual | Asignar responsable de actualización |
| ¿La rama y build son afectados? | Versión efectiva por nodo y edición | Seleccionar versión corregida oficial |
| ¿Se cumplen precondiciones? | vServers, acciones y perfiles vinculados | Priorizar superficie y pruebas |
| ¿Hay consola separada? | Producto y build de NetScaler Console | Aplicar su boletín específico |
| ¿Terminó el cambio? | Build, conmutación y pruebas de negocio | Cerrar con evidencia o reabrir |
La matriz es una herramienta editorial de coordinación, no una prueba automatizada de exposición. Un mismo CVE puede tener más detalles y restricciones que los aquí resumidos; el boletín de Citrix es la referencia para comandos, builds y condiciones. Revalide el estado del aviso antes de una ventana de mantenimiento.
La diferencia entre una precondición técnica y una decisión de cambio merece atención. Si una función no está habilitada hoy, el CVE asociado puede tener menor prioridad para ese nodo, pero esa conclusión caduca cuando cambia la configuración. Registre el estado observado y la fecha, y vincule la excepción al control de cambios. Un nuevo vServer, una política heredada o una conmutación a otro equipo puede alterar la exposición sin que el número de versión haya variado.
También conviene comprobar la cadena de suministro del cambio: obtenga el paquete desde el canal oficial, valide las notas de la rama y conserve un respaldo recuperable de la configuración. Defina quién ejecutará la reversión si falla una autenticación o un servicio publicado. La reversión no debe dejar un nodo vulnerable en producción indefinidamente; requiere un plazo, medidas compensatorias y una nueva ventana acordada con el dueño del proceso.
Después de actualizar, haga una prueba de conmutación real cuando el entorno lo permita. Verifique que ambos nodos anuncian el build corregido, que las políticas de seguridad siguen vinculadas y que el registro central recibe eventos de los dos. Una prueba de ping o una página de inicio de sesión disponible no cubre la autorización, el tráfico de aplicaciones ni la capacidad de investigación. Documentar estos resultados hace que el cierre sea defendible ante auditoría y útil para el siguiente boletín y para cada responsable de servicio.
España, Colombia y México: una prioridad técnica común
El aviso de INCIBE aporta una referencia pública para España, pero las versiones afectadas no cambian por país. Una empresa en Colombia o México con el mismo producto administrado debe revisar igualmente su inventario. Las obligaciones de reporte, contratos de servicio y tratamiento de datos son otra cuestión: dependen de la actividad y de los hechos de un eventual incidente, no de que un boletín se haya publicado en España.
Si varias filiales comparten infraestructura, identifique a qué países prestan acceso los vServers y quién autoriza un corte. Así se prioriza un cambio sin atribuir víctimas regionales que los avisos no identifican. En una emergencia, la comunicación interna debe distinguir equipos afectados por versión de equipos con explotación confirmada.
La decisión se bifurca en tres comprobaciones
El inventario de producto, versión y función evita tratar todos los CVE como un único fallo.
Cómo puede ayudar Insylux
El análisis de vulnerabilidades contrasta el inventario y las versiones con los avisos. Un Security GAP Assessment revisa gestión de cambios, configuración, privilegios y trazabilidad. La dirección de seguridad como servicio ayuda a ordenar responsables y evidencia de cierre entre infraestructura, proveedores y dirección. Para acordar un alcance concreto, contacte a Insylux con la lista no sensible de productos y ramas.
Alta disponibilidad: probar ambos lados
Una conmutación puede devolver tráfico a un nodo sin corregir si se verifica solo el activo.
Preguntas frecuentes
¿Todos los CVE de noviembre son críticos y explotados?
No. INCIBE destaca diez críticos dentro de un conjunto más amplio. Las fuentes citadas aquí no confirman explotación de esta tanda; consulte cada boletín para gravedad y precondiciones individuales.
¿Actualizar el Gateway corrige NetScaler Console?
No se puede asumir. La consola tiene un aviso separado y debe comprobarse su propio build y procedimiento de actualización.
¿Basta con apagar una función avanzada?
No necesariamente. Algunas vulnerabilidades requieren funciones concretas, pero Citrix indica que CVE-2026-120868 afecta a la configuración predeterminada. La corrección recomendada es la versión indicada por el fabricante.
Fuentes y límites
Fuentes primarias: Citrix CTX697305, publicado el 12 de noviembre de 2026; Citrix CTX697320; y INCIBE-CERT, 13 de noviembre. No se infiere explotación ni afectación de un cliente concreto a partir de esos avisos.