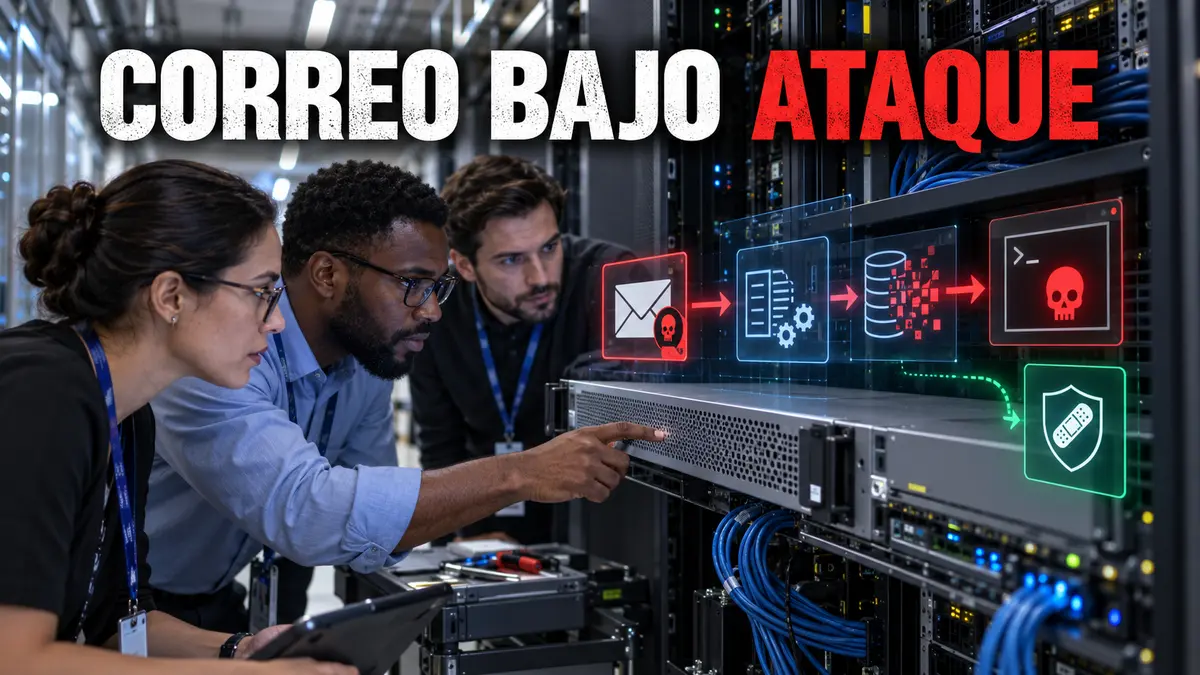
Cisco publicó el 14 de septiembre de 2026 un aviso crítico para CVE-2026-76461, una vulnerabilidad de inyección SQL en el procesamiento de correo de Cisco AsyncOS para Secure Email Gateway. La compañía confirmó explotación activa y explicó que un atacante remoto no autenticado podría enviar un mensaje manipulado y llegar a ejecutar comandos con privilegios root en el sistema subyacente.
El CVSS base es 9,8 y Cisco no ofrece una solución alternativa. CISA incorporó la vulnerabilidad a su catálogo de fallos explotados conocidos el mismo día. La decisión empresarial no termina en “instalar un parche”: un gateway de correo comprometido ocupa una posición de confianza, procesa mensajes antes de entregarlos y puede contener configuración, registros y conexiones con otros servicios.
No hay evidencia pública en las fuentes revisadas que permita afirmar víctimas en España, Colombia o México. La aplicabilidad regional es verificable para organizaciones que administran las versiones afectadas. Primero hay que determinar exposición; después, corregir y buscar señales de compromiso, porque actualizar no elimina acciones realizadas antes del parche.
Los hechos que cambian la prioridad
| Dato | Confirmación | Implicación |
|---|---|---|
| Producto | Cisco Secure Email Gateway con AsyncOS | Inventariar dispositivos, versiones y modalidad de gestión. |
| Vector | Mensaje de correo manipulado | Puede alcanzar el parser sin autenticación del atacante. |
| Resultado potencial | SQL arbitrario y comandos con privilegios root | Tratar como posible compromiso del appliance. |
| Explotación | Confirmada por Cisco en septiembre | No posponer solo por ausencia de indicadores locales. |
| Workaround | No disponible | Actualizar a una versión corregida. |
| CISA KEV | Incluida el 14 de septiembre | Priorizar corrección basada en explotación real. |
Cisco indicó que descubrió el problema durante la resolución de un caso de soporte TAC. Esa procedencia no demuestra por sí sola el alcance de una campaña. Sí respalda que la explotación no es únicamente teórica. CISA exige a determinadas agencias federales estadounidenses actuar dentro de sus plazos; para empresas de otros países, el catálogo sirve como evidencia de explotación, no como una obligación jurídica automática.
Cómo un correo puede llegar a control root
El fallo reside en la validación insuficiente de entradas durante el procesamiento del correo. Un mensaje especialmente construido puede introducir sentencias SQL que el producto no confina de forma adecuada. Según Cisco, una explotación exitosa puede derivar en ejecución de comandos arbitrarios con privilegios root.
No significa que cualquier mensaje provoque el fallo ni que abrir un adjunto sea obligatorio. El activo vulnerable es el gateway que inspecciona y enruta correo. Esa diferencia afecta la defensa: capacitar al usuario es valioso contra phishing, pero no corrige una debilidad que se activa en la infraestructura antes de que el mensaje llegue a la bandeja.
El privilegio root amplía la consecuencia posible. Un adversario podría alterar configuración, ocultar actividad, acceder a información disponible en el equipo o utilizar su posición para continuar. Las acciones exactas dependen de la explotación observada y del entorno; no deben afirmarse como hechos sin evidencia forense.
Versiones afectadas y correcciones
El aviso de Cisco enumera ramas de AsyncOS y sus primeras versiones corregidas. Las organizaciones deben consultar el aviso dinámico y la matriz asociada antes de cambiar, porque producto, versión, licencia y ruta de actualización importan. No utilice una lista copiada como sustituto de la comprobación del fabricante.
| Rama | Primera versión corregida indicada | Acción |
|---|---|---|
| 15.5 | 15.5.5-014 para Secure Email Gateway | Validar compatibilidad y actualizar. |
| 16.0 | 16.0.4-302 según producto afectado | Confirmar la ruta exacta en el aviso. |
| 16.5 | 16.5.0-780 para Secure Email Gateway | Programar cambio y verificación. |
El aviso también menciona Secure Email and Web Manager dentro del conjunto de publicaciones de endurecimiento, con umbrales propios. No mezcle versiones entre productos. Registre número de serie, versión, rol, ubicación, exposición, alta disponibilidad, responsable y evidencia de respaldo antes del cambio.
Identifique si realmente está expuesto
Busque el producto en inventario, contratos, portales de gestión y registros de red. Incluya equipos físicos, virtuales, nodos pasivos, laboratorios y dispositivos administrados por proveedores. Un nodo “de respaldo” puede recibir sincronización, exponerse durante una conmutación o conservar configuración sensible.
- Confirmar producto y versión en cada nodo.
- Definir si procesa correo entrante, saliente o ambos.
- Documentar interfaces expuestas, administración y dependencias.
- Revisar quién conserva acceso de soporte y cómo se autentica.
- Identificar retención de logs fuera del appliance.
- Separar equipos corregidos, afectados y aún no verificados.
Un análisis de vulnerabilidades ayuda a confirmar versiones y exposición en el inventario. Dado que Cisco reporta explotación, la comprobación debe acompañarse de búsqueda de compromiso; un escáner no demuestra que el equipo haya permanecido íntegro.
Parchear y buscar compromiso son tareas distintas
Actualice siguiendo la guía del fabricante y pruebe flujo de correo, colas, reputación, políticas, cuarentena, autenticación, certificados y alta disponibilidad. Conserve una copia protegida de configuración y registros antes del cambio. Defina una ventana que evite perder mensajes o crear un bypass inseguro.
En paralelo, revise señales anteriores a la actualización. Cisco publicó información para detección y recomienda comprobar el estado del sistema. Centralice registros de correo, auditoría y sistema; examine cambios de configuración, cuentas, claves, procesos, conexiones salientes y reinicios inesperados. Correlacione con firewall, DNS, proxy, EDR y servicios de identidad.
Si aparece una señal, limite el acceso administrativo, preserve evidencia y amplíe el alcance a sistemas relacionados. No restaure ciegamente la misma configuración si existe la posibilidad de que haya sido alterada. Un equipo de respuesta y análisis forense puede determinar cronología, persistencia y activos alcanzados.
Qué validar en la arquitectura de correo
El gateway no debe analizarse como una caja aislada. Revise relaciones con directorio, DNS, servicios antispam, sandbox, archivado, Microsoft 365 o Google Workspace, SIEM y herramientas de tickets. Cada conexión agrega una ruta de datos o una identidad que merece privilegio mínimo.
Compruebe que la administración esté limitada a redes y cuentas autorizadas, que MFA aplique donde el producto lo soporte y que accesos de proveedor tengan caducidad. Restrinja conexiones salientes del appliance a destinos necesarios. Una regla amplia de salida puede facilitar comunicaciones no detectadas después de un compromiso.
Valide que los logs lleguen a un repositorio independiente. Si toda la evidencia vive en el equipo afectado, un atacante con root podría alterarla o borrarla. Sincronice hora y conserve suficiente retención para investigar desde antes de la fecha de divulgación.
Un modelo de decisión para dirección
| Escenario | Prioridad | Resultado esperado |
|---|---|---|
| Versión afectada y procesa correo externo | Crítica | Actualizar, investigar y validar operación. |
| Versión afectada en nodo pasivo | Alta | Corregir antes de conmutar y revisar sincronización. |
| Versión corregida recientemente | Alta | Confirmar fecha y buscar actividad previa. |
| Producto no afectado | Documentar | Conservar evidencia de no aplicabilidad. |
| Activo desconocido o proveedor sin respuesta | Alta por incertidumbre | Escalar hasta obtener prueba. |
Evite usar “no hemos visto nada” como cierre si no hay telemetría. El nivel de confianza depende de fuentes disponibles y periodo revisado. Un Security GAP Assessment puede evaluar si inventario, parches, acceso de proveedores, registros y respuesta funcionan de manera coherente.
Después de la emergencia: treinta días de mejora
La primera semana debe cerrar versiones afectadas, conservar evidencia y resolver excepciones. En las siguientes, revise por qué el equipo no se identificó o corrigió antes, si ocurrió. Mejore alertas de fabricante, ciclo de vulnerabilidades y propiedad de activos perimetrales.
- Crear un registro de appliances con fecha de soporte y responsable.
- Probar actualización y reversión en un entorno representativo.
- Enviar logs críticos fuera del dispositivo y validar su ingestión.
- Revisar accesos de soporte, cuentas locales y credenciales compartidas.
- Ejecutar una mesa de crisis sobre compromiso del gateway.
- Medir tiempo desde aviso hasta inventario, decisión, cambio y verificación.
El indicador útil no es “parche enviado”, sino porcentaje de activos aplicables corregidos y verificados, junto con excepciones con responsable y fecha. Añada una columna de investigación cuando existe explotación confirmada.
Aplicación regional sin inventar víctimas
Empresas de Madrid, Barcelona, Valencia, Málaga, Medellín, Bogotá, Barranquilla o Ciudad de México pueden usar el producto, pero las fuentes no confirman incidentes en esas ciudades. La recomendación se basa en exposición técnica: cualquier instancia afectada que procese correo no confiable merece atención.
En operaciones multinacionales, acuerde una ventana que considere zonas horarias y responsables locales. Si el correo sostiene ventas, salud, logística o atención, prepare continuidad y comunicación. Proveedores gestionados deben entregar versión, evidencia del cambio, pruebas y resultado de la búsqueda de compromiso.
Preguntas frecuentes
¿CVE-2026-76461 está siendo explotada?
Sí. Cisco declaró explotación activa y CISA la añadió a KEV el 14 de septiembre de 2026.
¿Requiere credenciales?
El aviso describe un atacante remoto no autenticado que envía un mensaje manipulado.
¿Hay un workaround?
Cisco indica que no existen soluciones alternativas. Debe seguirse la actualización recomendada.
¿Actualizar demuestra que nunca fuimos comprometidos?
No. Corrige la vulnerabilidad hacia adelante; la revisión de actividad previa es una tarea adicional.
¿La formación contra phishing evita este fallo?
No. El mensaje puede procesarse en el gateway. La formación sigue siendo útil para otros riesgos, pero aquí la prioridad es el producto afectado.
Obtenga una decisión por activo, no una alerta genérica
Si su organización opera Cisco Secure Email Gateway o no sabe si un proveedor lo administra, Insylux puede verificar exposición, evidencia de actualización y señales que justifiquen investigación. Solicite una revisión de CVE-2026-76461 y reciba una matriz de activos, prioridad y acciones de cierre. Incluya producto y versión si los conoce, sin enviar configuraciones ni credenciales.
Fuentes verificadas
- Cisco PSIRT, Secure Email Gateway SQL Injection Vulnerability, 14 de septiembre de 2026.
- CISA, incorporación de CVE-2026-76461 a KEV, 14 de septiembre de 2026.
- Canadian Centre for Cyber Security, aviso AV26-921, 14 de septiembre de 2026.
Fuentes consultadas el 16 de septiembre de 2026. Las versiones deben confirmarse en el aviso vigente de Cisco. No se afirma afectación en España, Colombia o México.