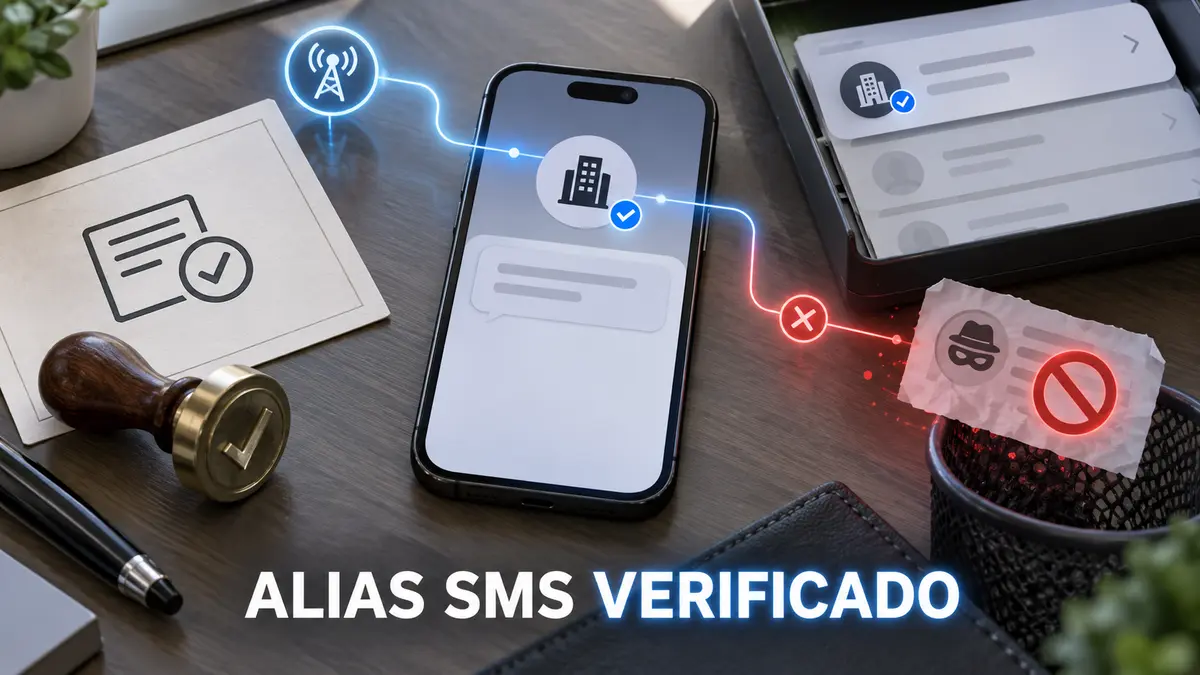
Desde el 15 de septiembre de 2026, los operadores en España deben bloquear los SMS, MMS y RCS enviados con un alias alfanumérico no inscrito en el Registro de Alias de la CNMC, así como los mensajes que usen un alias registrado pero lleguen desde un proveedor no habilitado. El cambio busca reducir la suplantación de marcas y el smishing.
Para una empresa, el efecto es doble. Si utiliza su nombre comercial como remitente, debe verificar que el alias, su titular y los proveedores de mensajería estén correctamente registrados. Y aunque cumpla el trámite, no puede presentar el registro como una garantía total: los delincuentes aún pueden usar números, dominios, aplicaciones de mensajería, llamadas o marcas parecidas.
La medida se aplica a comunicaciones dirigidas a números españoles. Es especialmente relevante para entidades que envían códigos, citas, avisos de entrega, alertas financieras o notificaciones de servicio. La tarea inmediata es asegurar continuidad del canal; la tarea de seguridad es integrar el alias con controles de identidad de marca, proveedores, contenido, respuesta y formación.
Qué cambió el 15 de septiembre
La CNMC creó un registro que relaciona alias, titulares y proveedores de mensajería. Un alias es el nombre alfanumérico que aparece como remitente en lugar de un número, por ejemplo una marca o denominación reconocible. El objetivo es impedir que cualquiera pueda presentarse con ese nombre dentro del canal regulado.
| Situación | Tratamiento esperado | Acción de la empresa |
|---|---|---|
| Alias registrado y proveedor habilitado | Puede conservar identificación corporativa | Validar pruebas y monitorear entrega. |
| Alias no registrado | El mensaje con alias debe bloquearse | Regularizar y revisar comunicaciones críticas. |
| Alias registrado desde proveedor no habilitado | Debe bloquearse | Confirmar cadena de proveedores y rutas. |
| Mensaje enviado con número estándar | Puede entregarse sin nombre corporativo | Evaluar confianza, experiencia y riesgo de fraude. |
| Intento por otro canal | Fuera del alcance técnico del registro | Mantener controles contra suplantación multicanal. |
La plataforma continúa disponible para regularizaciones posteriores. No obstante, una inscripción tardía puede afectar identificación y entrega durante el proceso. La empresa debe comprobar la situación real, no asumir que su agregador, agencia o proveedor lo resolvió.
A qué mensajes y organizaciones afecta
El marco cubre SMS, MMS y RCS con alias enviados a numeración española. La CNMC destacó sectores donde una interrupción o suplantación puede tener efectos relevantes: banca y servicios financieros, transporte, paquetería, salud y administraciones, entre otros.
También afecta a pymes que envían recordatorios, confirmaciones, campañas o códigos mediante plataformas externas. El tamaño no elimina la obligación técnica del operador. Si la marca se usa a través de varios proveedores, cada ruta debe estar identificada. Una misma campaña puede pasar por una agencia, un agregador y un operador; la gobernanza debe conocer la cadena.
Empresas de Madrid, Barcelona, Valencia, Málaga y Alcalá de Henares están bajo el mismo régimen nacional. No hay razón para repetir registros por ciudad, salvo que existan marcas o entidades jurídicas distintas. La cobertura de Insylux en España no convierte cada localidad en una sede ni modifica quién es titular del alias.
Inventario mínimo antes de tocar la configuración
Empiece por los casos de uso, no por una lista de campañas. Localice todos los sistemas que envían mensajes: autenticación, CRM, comercio electrónico, logística, citas, cobros, soporte y marketing. Para cada uno, documente alias, entidad titular, proveedor contractual, subproveedores, país de destino y dueño interno.
- Exportar los alias usados en los últimos seis meses.
- Asociar cada alias con marca, razón social y autorización.
- Identificar API, plataforma y proveedor efectivo de entrega.
- Separar mensajes transaccionales, de seguridad y comerciales.
- Definir impacto si el alias se bloquea o se reemplaza por un número.
- Confirmar quién recibe alertas de rechazo y quién decide la respuesta.
La evidencia útil incluye comunicación de la CNMC, confirmación del titular, inscripción, proveedor habilitado y pruebas de entrega. Una captura aislada no demuestra que todas las rutas estén bien configuradas.
Cómo evitar interrupciones de mensajes legítimos
Pruebe con números españoles de distintos operadores y conserve identificadores de envío, estado y hora. No envíe volúmenes masivos como primera validación. Use un conjunto controlado que incluya los mensajes críticos y todas las rutas de proveedor.
Si aparece un bloqueo, determine si el problema es el alias, el titular, el proveedor o la ruta. Cambiar de inmediato a un número puede mantener continuidad, pero modifica la experiencia y puede aumentar sospecha del cliente. Prepare un mensaje alternativo en la aplicación, correo o web oficial que explique cómo verificar comunicaciones sin enseñar a ignorar alertas.
Los códigos de autenticación merecen prioridad. Revise tiempos de expiración, reintentos y canales de recuperación para no crear una puerta débil durante la incidencia. Nunca pida a un usuario que comparta el código con soporte.
Qué riesgo reduce y qué riesgo permanece
El registro dificulta que un atacante utilice exactamente un alias protegido dentro de las rutas reguladas. Esa fricción puede aumentar la confianza en mensajes legítimos. Sin embargo, no valida el contenido de cada mensaje ni garantiza que la cuenta o el proveedor del titular nunca sean comprometidos.
| Escenario | ¿Lo resuelve el registro? | Control adicional |
|---|---|---|
| Uso del mismo alias por un no autorizado | Reduce el riesgo en el canal regulado | Monitorear rechazos y conflictos de titularidad. |
| Dominio parecido dentro de un enlace | No | Dominios controlados, enlaces consistentes y vigilancia de marca. |
| Llamada que suplanta al soporte | No | Protocolos de verificación y formación. |
| Cuenta legítima del proveedor comprometida | No por sí solo | MFA, privilegios, alertas y rotación de claves. |
| Mensaje fraudulento por WhatsApp o correo | No | Respuesta multicanal y comunicación al cliente. |
El programa de Ingeniería Social de Insylux puede evaluar cómo reaccionan equipos y clientes ante suplantaciones autorizadas. Debe diseñarse con reglas claras, privacidad y aprendizaje; no como una trampa punitiva.
Preguntas que debe responder su proveedor
Pida una confirmación concreta por alias y no una frase genérica de cumplimiento. ¿Qué entidad aparece como titular? ¿Qué proveedor está habilitado? ¿Qué subproveedores transportan el mensaje? ¿Cómo se prueba la ruta? ¿Quién notifica rechazos? ¿Qué ocurre si cambia la marca o el agregador?
Revise claves de API, roles administrativos y usuarios con capacidad para crear campañas o modificar remitentes. Active MFA y alertas de cambios. Limite direcciones de origen cuando sea posible y rote secretos según riesgo. Una cuenta legítima comprometida puede enviar contenido dañino usando una identidad válida.
Incluya en contratos tiempos de notificación, conservación de logs, cooperación en incidentes, devolución o eliminación de datos y gestión de subencargados. El Security GAP Assessment puede comprobar si esos controles existen y producen evidencia, sin confundir la evaluación con un dictamen legal.
Formación que no contradiga el nuevo modelo
No enseñe “si aparece el nombre de la empresa, es seguro”. El mensaje correcto es: un alias registrado aumenta la confianza en ese canal, pero ningún remitente legítimo solicitará contraseñas, códigos completos, instalación de software o transferencias mediante una urgencia inesperada.
Defina dos o tres comportamientos verificables: abrir la aplicación oficial en lugar del enlace, confirmar operaciones de alto impacto por un canal independiente y reportar el mensaje. El programa HumanShield permite medir esos hábitos mediante formación y simulaciones adaptadas al riesgo humano.
Atención al cliente debe saber qué responder cuando alguien consulta por un SMS. Proporcione guiones breves, un canal de reporte y criterios de escalamiento. Si soporte improvisa, puede validar por error un fraude o pedir datos que la propia empresa prohíbe compartir.
Qué hacer ante una suplantación de marca
Capture el mensaje completo, número o alias, enlace, hora, operador y dispositivo sin interactuar innecesariamente. Preserve identificadores de campaña y logs del proveedor. Determine si el envío salió de una cuenta corporativa, si utilizó una ruta externa o si solo imitó visualmente la marca.
Bloquee credenciales comprometidas, retire campañas no autorizadas y coordine con proveedor, operador, legal, comunicación y atención. Si el enlace sigue activo, documente antes de solicitar retirada. Publique avisos solo cuando sean necesarios y concretos; repetir el enlace malicioso o dar instrucciones ambiguas puede ampliar el daño.
Después, cambie el control que falló. Si fue una clave de API expuesta, rotarla sin revisar dónde se almacenó deja el problema. Si fue una suplantación externa, mejore vigilancia, dominios defensivos y canal de verificación.
Cómo medir si el cambio funciona
- Porcentaje de alias activos registrados y probados.
- Porcentaje de rutas con proveedor habilitado confirmado.
- Tasa de entrega y rechazo por operador antes y después del 15 de septiembre.
- Tiempo para detectar y escalar una campaña no autorizada.
- Porcentaje de reportes de smishing con evidencia suficiente.
- Usuarios que verifican por canal independiente en simulaciones autorizadas.
No atribuya una reducción de fraude al registro sin una línea de base y periodos comparables. Cambios de volumen, campañas y reporte pueden alterar las cifras. Combine métricas técnicas, humanas y de atención.
Qué deben tomar Colombia y México de este cambio
La obligación descrita corresponde a mensajes dirigidos a números españoles. No debe presentarse como una norma de Colombia o México. Una empresa latinoamericana sí queda implicada si envía comunicaciones a clientes en España mediante alias.
Para operaciones locales, la lección transferible es inventariar identidades de mensajería, proveedores y rutas; proteger cuentas; definir cómo verifica el cliente; y responder a suplantaciones. Si existe una regulación o mecanismo local, debe comprobarse por separado. México es un mercado secundario en este artículo porque el hecho regulatorio es español.
Preguntas frecuentes
¿Una empresa no registrada deja de poder enviar SMS?
Puede usar numeración estándar, pero los mensajes con alias no registrado quedan sujetos a bloqueo. Debe validar el caso con su proveedor y la CNMC.
¿El registro elimina el smishing?
No. Reduce la suplantación del alias dentro de rutas reguladas, pero permanecen otros canales, dominios parecidos y cuentas comprometidas.
¿La agencia de marketing puede registrar el alias?
El proceso exige acreditar la voluntad o autorización del titular. La empresa debe saber qué entidad figura y no delegar sin evidencia.
¿Debo registrar un alias por cada ciudad?
No por operar en varias ciudades. El registro depende del alias y titular; marcas o entidades distintas pueden requerir tratamiento separado.
¿Qué hago si ya llegó el 15 de septiembre?
Compruebe estado, regularice, confirme proveedor habilitado y ejecute pruebas controladas. La plataforma permanece disponible.
Valide el canal antes de la próxima campaña
Si su empresa envía códigos, alertas o mensajes comerciales a números españoles, Insylux puede revisar el inventario de alias, la cadena de proveedores y los controles contra suplantación. Solicite una revisión de mensajería corporativa y reciba un plan de continuidad, verificación y respuesta a smishing. Indique los casos de uso y proveedores sin incluir claves de API ni datos de clientes.
Fuentes y alcance
- CNMC, llamamiento a registrar alias, 1 de septiembre de 2026.
- CNMC, modificación de la Circular del Registro de Alias, 5 de junio de 2026.
- CNMC Blog, siete claves del Registro de Alias, 27 de marzo de 2026.
- Cinco Días, situación empresarial antes de la entrada en vigor, 10 de septiembre de 2026.
Artículo actualizado el 16 de septiembre de 2026 tras la entrada en vigor del bloqueo. Resume fuentes públicas y recomendaciones de seguridad; no constituye asesoría legal o regulatoria.