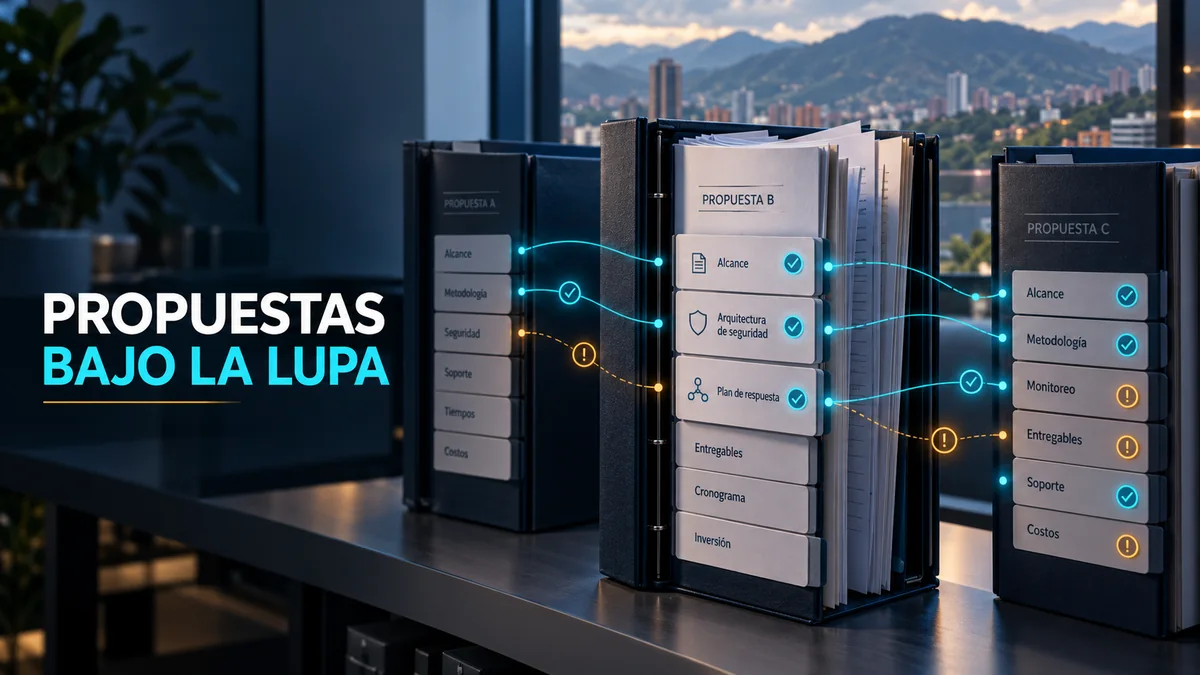
Para comparar empresas de ciberseguridad en Colombia, pida propuestas sobre el mismo alcance y evalúe evidencias, responsabilidades, criterios de aceptación y coste completo. El precio solo resulta comparable después de aclarar qué problema resolverá cada proveedor. Una oferta de escaneo, otra de pentesting y otra de dirección de seguridad pueden parecer similares en una presentación comercial y entregar resultados muy diferentes.
Esta guía de Insylux propone un proceso de compra para gerencia, tecnología y compras: convertir una necesidad de seguridad informática en requisitos verificables y una matriz de evaluación. Está pensada para organizaciones que coordinan operaciones en Medellín, Bogotá o Barranquilla, sin asumir que la ubicación determina por sí sola su riesgo. Los ejemplos y ponderaciones son herramientas ilustrativas, no estadísticas del mercado ni condiciones comerciales predeterminadas.
Empiece por la decisión que necesita tomar
Antes de buscar proveedores, complete una frase: “Necesitamos comprobar o mejorar esta capacidad para poder tomar esta decisión”. Si una aplicación debe entrar en producción, puede necesitar pruebas técnicas autorizadas. Si gerencia desconoce las brechas principales, necesita un diagnóstico. Si los proyectos se acumulan sin responsables, el problema puede ser de gobierno. Una misma empresa puede necesitar varias capacidades, pero conviene comprarlas con resultados diferenciados.
El Cybersecurity Framework 2.0 de NIST, publicado el 26 de febrero de 2024, ofrece un lenguaje de resultados para entender, priorizar y comunicar riesgos. No prescribe una única forma de conseguirlos. Para compras, esto permite formular objetivos antes de seleccionar herramientas o aceptar una lista de actividades como si fuera un resultado.
Insylux agrupa su portafolio en gobierno, seguridad ofensiva, resiliencia y riesgo humano. La siguiente tabla ayuda a orientar la solicitud; no significa que todos los servicios deban contratarse juntos. Los requisitos regulatorios o contractuales necesitan su propia revisión de aplicabilidad.
| Decisión pendiente | Capacidades relacionadas | Evidencia que pedir |
|---|---|---|
| Qué priorizar y quién debe dirigirlo | Security GAP Assessment y CISO as a Service | Brechas justificadas, responsables y decisiones de inversión. |
| Cómo organizar un sistema de gestión | SGSI e ISO 42001, según el objeto del sistema | Alcance, procesos, responsabilidades y evidencias operativas. |
| Qué exposición técnica corregir | Análisis de Vulnerabilidades y Ethical Hacking | Activos evaluados, limitaciones, hallazgos y verificación acordada. |
| Cómo investigar o recuperar una operación | Análisis Forense Digital y Ransomware RRR | Preservación de evidencia, decisiones de contención y recuperación. |
| Cómo reducir errores y fraudes por suplantación | Ingeniería Social y HumanShield | Alcance de simulaciones, formación y medición del comportamiento. |
| Cómo abordar requisitos financieros específicos | Cumplimiento DORA, cuando corresponda | Aplicabilidad documentada y acciones vinculadas a requisitos. |
Prepare una ficha común para todos los oferentes
La solicitud de propuesta, también llamada RFP, debe describir procesos incluidos, sistemas aproximados, usuarios, sedes, terceros y restricciones. No necesita revelar secretos para conseguir una primera estimación. Una ficha anonimizada puede explicar que existen dos aplicaciones, identidades compartidas con un proveedor y un proceso de facturación que no admite pruebas disruptivas durante el cierre.
Separe lo confirmado de lo pendiente. Si todavía no conoce el inventario de activos, solicite una fase de descubrimiento con un mecanismo de ajuste de alcance. Un precio cerrado construido sobre un inventario ficticio generará desacuerdos después. Pida que cada proveedor identifique los supuestos que modifican esfuerzo, duración o importe.
Incluya las preguntas que deben resolver los entregables: qué decisiones podrá tomar gerencia, qué información recibirá tecnología y cómo se comprobará la corrección. Un diagnóstico Security GAP Assessment de Insylux puede servir como punto de entrada cuando falta esa visión inicial; su alcance debe quedar definido antes de convertirlo en un programa completo.
Establezca también un canal para preguntas y comparta con todos los participantes las aclaraciones que alteren las condiciones generales. No distribuya documentación privada de otro oferente. La comparación mejora cuando los proveedores trabajan con la misma información y cuando compras conserva un registro de las versiones evaluadas.
Medellín, Bogotá y Barranquilla: qué cambia realmente en el alcance
Una organización con administración en Bogotá, desarrollo en Medellín y una operación de distribución en Barranquilla puede compartir correo, ERP e identidades, pero tener distintos horarios y responsables. Este es un escenario hipotético para explicar la contratación, no un cliente ni un incidente atribuido a esas ciudades. La pregunta útil es qué dependencia debe comprobarse en cada ubicación.
Para una aplicación desarrollada en Medellín, la propuesta podría requerir entrevistas con producto, credenciales de prueba y revisión de una integración. En la operación de Barranquilla, podría ser necesario coordinar accesos de proveedores y ventanas que no interrumpan despachos. En Bogotá, compras y gerencia podrían concentrar la aprobación de riesgos y presupuesto. Son funciones del ejemplo, no características universales de cada ciudad.
Solicite que el proveedor distinga trabajo remoto, visitas, desplazamientos y disponibilidad acordada. Tener una dirección física próxima no demuestra capacidad técnica, y trabajar a distancia no elimina la necesidad de conocer la operación. La presencia de Insylux en Medellín puede ser un punto de coordinación; la modalidad para otras ubicaciones se define según el proyecto, sin presumir oficinas locales adicionales.
Cómo reconocer una propuesta técnica comparable
Cuando el objetivo es evaluar una aplicación o infraestructura, solicite activos autorizados, profundidad, tipos de acceso, exclusiones, ventanas y reglas de parada. La guía NIST SP 800-115 organiza la evaluación técnica alrededor de planificación, ejecución, análisis y mitigación. Se cita como referencia metodológica, no como noticia reciente ni como garantía de cobertura exhaustiva.
Un servicio de Ethical Hacking debe describir qué hipótesis se probarán dentro de una autorización expresa. Evite comparar únicamente cantidades de direcciones o días: dos pruebas sobre el mismo activo pueden incluir niveles de acceso y objetivos diferentes. Pida una muestra anonimizada del informe para comprobar si explica impacto, evidencia, reproducción controlada y recomendaciones aplicables.
Para el Análisis de Vulnerabilidades, pregunte cómo se valida y prioriza el resultado, qué limitaciones tiene la herramienta y quién elimina falsos positivos. Un listado de detecciones no equivale por sí solo a un plan de corrección. Aclare si se incluye una verificación posterior, cuántas rondas contempla y qué sucede cuando el entorno cambia.
Una matriz de evaluación que obliga a justificar la elección
El siguiente reparto suma 100 puntos y es una propuesta editorial de Insylux. No procede de una encuesta ni representa una puntuación oficial de proveedores. Ajuste los pesos antes de recibir ofertas para evitar que los criterios cambien según la propuesta favorita. Las condiciones imprescindibles deben funcionar como requisitos de admisión, no como puntos que una oferta pueda compensar con descuentos.
| Criterio | Peso ilustrativo | Cómo justificar la nota |
|---|---|---|
| Ajuste del alcance y exclusiones | 25 puntos | La oferta responde a los procesos y activos solicitados. |
| Calidad y aceptación de entregables | 25 puntos | Existen muestras y criterios de revisión verificables. |
| Equipo y metodología | 20 puntos | Los perfiles propuestos pueden explicar su intervención. |
| Protección de información y coordinación | 15 puntos | Se acuerdan accesos, custodia, comunicaciones y salida. |
| Coste total comparable | 15 puntos | Se detallan dedicación, impuestos y posibles adicionales. |
Puede calificar cada criterio entre cero y cinco y multiplicar la calificación dividida por cinco por su peso. Conserve la evidencia de cada nota. Si dos evaluadores discrepan, revisen el requisito y la documentación; no promedien automáticamente una diferencia que proviene de entender dos alcances distintos. La matriz ordena el debate, pero no reemplaza el juicio técnico.
Calcule el coste de recibir y utilizar el servicio
El coste completo incluye la oferta y el trabajo interno necesario para aprovecharla. Reservar horas de responsables, preparar accesos, revisar hallazgos y ejecutar correcciones consume capacidad. Identifique por separado licencias, desplazamientos, repruebas, ampliaciones y soporte fuera del horario acordado. No dé por incluido ningún componente que la propuesta deje ambiguo.
Pida al proveedor que explique tres situaciones: alcance esperado, variación razonable y cambio importante. Por ejemplo, añadir otra aplicación no debería resolverse con una frase genérica de “cobertura completa”. Un mecanismo escrito para valorar cambios permite decidir si ampliar, aplazar o separar el trabajo, sin presentar una cifra orientativa como presupuesto definitivo.
Cuando lo que falta es dirección sostenida, el CISO as a Service responde a una necesidad distinta de una evaluación puntual. Compare dedicación, interlocución y decisiones a coordinar. No suponga que la contratación incorpora automáticamente operación técnica permanente, monitorización continua o atención ilimitada de incidentes.
Acordar aceptación, confidencialidad y salida antes de firmar
Defina quién revisa cada entregable y qué lo hace aceptable. Un informe técnico puede requerir evidencia suficiente y recomendaciones comprensibles; un diagnóstico puede necesitar trazabilidad entre observación y prioridad. Si la aceptación se limita a recibir un archivo, compras pierde una oportunidad de proteger el resultado esperado.
Acuerde qué datos se recogerán, dónde se custodiarán, quién accede y cómo se devolverán o eliminarán al finalizar, considerando las obligaciones aplicables con el área responsable. Pida autorización previa para subcontrataciones relevantes y aclare las restricciones de acceso de terceros. La revisión contractual debe adaptarse al proyecto y no sustituirse por esta guía.
Incluya una reunión de transferencia, formatos utilizables y un registro de pendientes. La salida también importa cuando el proveedor continúa: cambiar de fase exige saber qué quedó aprobado, qué no pudo evaluarse y qué decisión requiere la empresa. Esto evita que un hallazgo reaparezca sin contexto en la siguiente contratación.
Preguntas frecuentes sobre selección de proveedores
¿Conviene pedir siempre tres cotizaciones?
El número depende de la política de compras y la especialización necesaria. Lo esencial es que las ofertas sean comparables y que la elección tenga una justificación. Tres documentos con alcances incompatibles aportan menos que una evaluación bien definida.
¿Una certificación del proveedor asegura el resultado?
Revise qué acredita, a quién pertenece y si está vigente. Una certificación de una persona o de un sistema tiene un alcance concreto. No sustituye la revisión del equipo asignado, la metodología y los entregables del proyecto.
¿Se puede empezar sin un inventario completo?
Sí, si se reconoce la incertidumbre y se contrata una fase adecuada para aclararla. Evite ocultarla dentro de una oferta cerrada. Establezca qué información falta y cómo afectará al presupuesto o al calendario.
¿Cómo diferenciar este proceso de un plan de seguridad?
La comparación de propuestas decide qué comprar y bajo qué condiciones. El plan de ciberseguridad para una empresa en Colombia organiza prioridades y seguimiento más allá de esa compra. Ambos trabajos deben conectarse sin duplicarse.
Convierta su necesidad en una solicitud comparable
Prepare una ficha con el proceso que quiere proteger, las ubicaciones implicadas, la decisión pendiente y las restricciones conocidas. Compártala con Insylux para definir el alcance de una propuesta de ciberseguridad. No envíe contraseñas ni evidencia sensible en el primer contacto: el canal y las condiciones para revisar documentación se acuerdan después.
Fuentes y alcance de esta guía
Referencias primarias consultadas el 16 de septiembre de 2026: NIST CSF 2.0, febrero de 2024 y NIST SP 800-115, septiembre de 2008. La ficha de compra, la matriz de puntos y los ejemplos regionales son recomendaciones originales de Insylux, no requisitos de esas publicaciones ni casos reales de clientes.