Una descarga inusual, una transferencia discutida o un expediente que aparece fuera de la empresa plantean una pregunta delicada: qué ocurrió realmente. Responder deprisa no significa atribuir responsabilidades deprisa. Si las primeras acciones alteran registros o mezclan hechos con sospechas, la organización puede perder información necesaria para decidir, corregir y explicar lo sucedido a terceros.
El análisis forense digital para empresas organiza esa investigación mediante preservación, examen y correlación de evidencias. No se limita al ransomware ni consiste simplemente en recuperar archivos. Puede ayudar ante accesos no autorizados, filtraciones, fraude interno o disputas sobre actuaciones digitales, siempre con autorización y límites jurídicos adecuados.
Esta guía explica qué preparar antes de contratar una investigación en Colombia o España, cómo interpretar sus conclusiones y qué exigir al informe. El servicio de Análisis Forense Digital de Insylux se centra en investigar de forma estructurada y preservar trazabilidad. La admisibilidad de evidencia y el valor de un informe en un procedimiento corresponden a las autoridades competentes; no pueden garantizarse comercialmente.
Cuando la investigación coincide con una interrupción, la guía de planificación de la recuperación tras ransomware explica cómo coordinar prioridades operativas. Si los hechos apuntan a una solicitud fraudulenta, el artículo sobre simulaciones de phishing y verificación de pagos aporta criterios para revisar el proceso después de preservar la evidencia.
Investigar para responder preguntas concretas
Una investigación debe empezar por preguntas delimitadas. Qué cuenta accedió, desde qué contexto, a qué información y durante qué intervalo son preguntas diferentes de quién estaba físicamente detrás del dispositivo. La evidencia disponible puede responder unas y dejar otras abiertas. El mandato debe reconocer esa diferencia antes de prometer resultados.
También interesa precisar para qué se utilizará el trabajo: contener un incidente, evaluar exposición de datos, sustentar una decisión interna o aportar elementos a una reclamación. El objetivo modifica prioridades, documentación y participación de asesoría jurídica. Una investigación operativa y una actuación pericial pueden relacionarse, pero no deben contratarse como si fueran exactamente lo mismo.
Evite instrucciones que anticipen culpables. Pedir “demostrar que una persona filtró información” introduce una conclusión previa. Es preferible solicitar la evaluación de una hipótesis y de alternativas plausibles. Una investigación sólida debe poder encontrar evidencia que contradiga la sospecha inicial, no seleccionar únicamente lo que la confirme.
Por qué no es un servicio exclusivo de ransomware
La necesidad forense puede surgir sin cifrado ni interrupción visible. Un buzón con reglas de reenvío, una sesión que consulta documentos fuera del patrón esperado o un archivo compartido públicamente pueden requerir investigación. Cada señal tiene explicaciones posibles, desde una configuración legítima hasta un acceso indebido. El análisis debe contrastarlas.
En Colombia, el balance CCIT de 2024 recoge 16.955 denuncias por acceso abusivo a sistema informático y 11.954 por violación de datos personales. Son categorías de denuncias, no un conteo de clientes ni casos confirmados por Insylux. Fuente publicada el 28 de marzo de 2025. La estadística ilustra el contexto, pero no permite inferir qué ocurrió en su organización.
En una empresa con operaciones en España y Colombia, la evidencia puede estar distribuida entre dispositivos, servicios cloud y proveedores. La ubicación física de una oficina no revela por sí sola dónde se almacenan los datos ni quién puede entregarlos. Esa distribución debe considerarse al autorizar la adquisición y organizar las solicitudes.
Qué hacer cuando aparece una señal
Active al responsable de incidentes y registre qué se observó, cuándo y quién lo comunicó. Conserve los mensajes originales y las referencias disponibles mediante los canales autorizados. Evite reenviar evidencia sensible a grupos amplios o realizar cambios improvisados. La primera anotación debe separar la observación directa de lo que alguien supone que significa.
Contención y preservación pueden entrar en tensión. Mantener un sistema conectado puede aumentar daño; apagarlo puede perder información volátil. No existe una instrucción universal segura para cualquier caso. La decisión debe tomarla personal competente, considerando impacto operativo y evidencia, y documentando sus motivos. La continuidad y la seguridad de las personas prevalecen sobre recopilar datos indiscriminadamente.
No instale utilidades, borre archivos o reinstale equipos solo para “dejar el sistema limpio” antes de la revisión. Esas acciones pueden modificar el estado que interesa investigar. Si un cambio urgente resulta necesario, registre qué se hizo y por qué. Una alteración documentada puede evaluarse; una intervención desconocida dificulta reconstruir hechos.
Autorizar la investigación y proteger a las personas
La empresa debe verificar que tiene autoridad para acceder a las fuentes solicitadas. Ser propietario de un dispositivo no resuelve automáticamente todas las cuestiones de privacidad, comunicaciones o información de terceros. El alcance requiere revisión jurídica cuando corresponda, especialmente en investigaciones laborales, cuentas personales, dispositivos compartidos o datos de clientes.
Defina finalidad, fuentes, período y personas autorizadas para consultar resultados. Aplique minimización: recolectar información indiscriminadamente “por si acaso” puede ampliar riesgos y trabajo sin responder mejor a la pregunta. Una solicitud concreta de registros relevantes puede ser más útil que copiar una organización completa sin plan de análisis. Las exclusiones deben quedar documentadas.
La guía NIST SP 800-86 aborda técnicas forenses desde la respuesta técnica y advierte que no constituye asesoramiento jurídico. Su publicación original es de 2006; aquí se utiliza como referencia metodológica, no como descripción actual de todas las plataformas cloud. Cada fuente requiere procedimientos compatibles con su tecnología y condiciones.
Elegir fuentes que puedan contrastarse
Los registros de identidad pueden mostrar autenticaciones y sesiones; los de aplicación, acciones; los de red, conexiones; los dispositivos, artefactos locales. Ninguna fuente tiene siempre toda la historia. Una sesión válida puede haber sido utilizada indebidamente y un archivo presente en un equipo no demuestra por sí solo cómo llegó o quién lo abrió.
| Fuente | Aporte posible | Precaución |
|---|---|---|
| Identidad | Sesiones, autenticaciones y cambios de permisos. | Una cuenta no identifica necesariamente a una persona. |
| Aplicación | Consultas, descargas o modificaciones registradas. | La cobertura depende de configuración y retención. |
| Dispositivo | Archivos, procesos y artefactos locales. | El uso posterior puede modificar el estado. |
| Red | Conexiones y rutas observadas. | Una conexión no demuestra el contenido transferido. |
| Proveedor cloud | Registros y exportaciones del servicio. | Permisos, licencias y plazos pueden limitar disponibilidad. |
Solicite preservación oportuna cuando exista riesgo de vencimiento de registros. No asuma que una plataforma conserva toda la actividad indefinidamente. El contrato y la configuración deben verificarse para ese entorno. Si una fuente ya no está disponible, el informe debe reconocerlo y evaluar cómo limita las conclusiones, sin rellenar el vacío con suposiciones.
Cadena de custodia: trazabilidad desde la adquisición
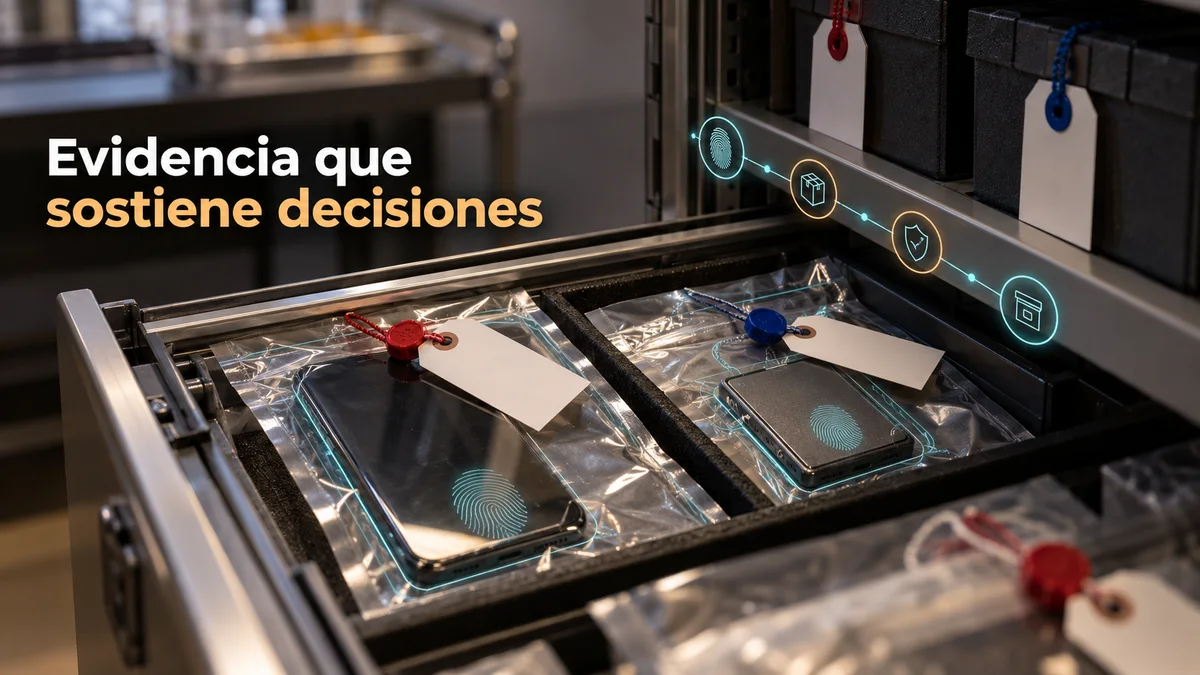
La cadena de custodia documenta identificación, obtención, transferencias, almacenamiento y acceso a la evidencia. Debe permitir saber qué elemento se trata, quién lo manejó, cuándo y con qué propósito. Un archivo con un nombre convincente no sustituye este registro. Tampoco basta con escribir “cadena de custodia” al final del informe.
ISO/IEC 27037:2012 ofrece directrices sobre identificación, recolección, adquisición y preservación de evidencia digital. Es una referencia técnica; no implica admisibilidad automática en cualquier jurisdicción. El procedimiento concreto debe ajustarse al tipo de fuente, autorización y finalidad de la investigación.
Los valores hash pueden ayudar a comprobar que una copia no cambió respecto de otra referencia calculada. No demuestran por sí solos que el contenido sea verdadero, que la adquisición fuera lícita o que una persona determinada lo produjera. La integridad técnica es una parte del razonamiento, junto con procedencia, contexto y documentación.
Reconstruir una cronología sin inventar precisión
Correlacionar eventos requiere entender relojes, zonas horarias y formatos. Un sistema puede registrar UTC y otro hora local. En España, los cambios estacionales añaden una consideración que no se resuelve copiando la hora de Colombia. El informe debe conservar la referencia original y explicar normalizaciones para evitar secuencias aparentes que nunca ocurrieron.
Compruebe también desfases y significado del evento. La hora de creación, modificación, carga y sincronización puede referirse a acciones distintas. Una marca temporal aislada no debería convertirse en una afirmación categórica de presencia o autoría. Cuando no pueda precisarse el instante, utilice un intervalo o exprese la incertidumbre.
Una cronología útil relaciona evidencia y conclusión. Cada evento relevante debería remitir a su fuente y señalar si se observó directamente o se infiere al combinar registros. Esa separación permite revisar el razonamiento y actualizarlo cuando aparezcan nuevos datos. Las conclusiones no deben permanecer fijas si la evidencia posterior las contradice.
Evaluar hipótesis alternativas
Una descarga masiva puede responder a una tarea de respaldo, una migración autorizada o una extracción indebida. Para diferenciar esas posibilidades, revise permisos, cambios aprobados, destinatarios y actividad relacionada. No basta con considerar que el volumen parece extraño. El análisis debe comprobar si el comportamiento tiene una explicación consistente con otras fuentes.
La dirección necesita distinguir hechos confirmados, inferencias sustentadas y preguntas abiertas. Esto no debilita el informe; lo hace utilizable. “Se observó una descarga” es diferente de “se probó difusión externa”, y ambas son diferentes de “se identificó al responsable humano”. Mantener esa graduación reduce decisiones injustificadas y comunicaciones que luego deban rectificarse.
Evite atribuir grupos criminales por una nota, un idioma o un nombre de archivo. La atribución puede requerir evidencia adicional y no siempre es necesaria para remediar. En muchos encargos empresariales, identificar alcance, vía de acceso y controles fallidos aporta más valor inmediato que asignar una etiqueta a un supuesto atacante.
Coordinar investigación, privacidad y comunicaciones
La investigación técnica debe alimentar las decisiones de notificación, pero no convertirse en una excusa para posponerlas hasta tener certeza absoluta. Asesoría jurídica y responsables de privacidad deben evaluar obligaciones desde el inicio. La información puede evolucionar, y por eso conviene mantener un registro de qué se sabía en cada momento y qué decisiones se tomaron.
Para España, la guía de la AEPD sobre brechas de datos personales explica el plazo de hasta 72 horas desde la constancia cuando procede notificar a la autoridad, salvo que sea improbable el riesgo para derechos y libertades. Un incidente técnico no equivale necesariamente a una brecha notificable. Deben verificarse el rol, el ámbito y las obligaciones del caso.
En Colombia, revise con el responsable jurídico las reglas y canales aplicables ante la SIC y cualquier obligación sectorial o contractual. No traslade automáticamente el plazo europeo a una operación colombiana. Si una misma investigación afecta a varios países, organice una matriz de destinatarios, fundamentos y responsables para evitar mensajes incompatibles o afirmaciones no acreditadas.
Qué debe contener el informe forense
El informe debe describir mandato, alcance, fuentes, procedimiento, limitaciones, hallazgos y conclusiones. La parte ejecutiva explica qué decisiones permite tomar; la técnica conserva trazabilidad suficiente para revisión competente. Los anexos sensibles pueden requerir acceso separado. La entrega a terceros debe limitarse a lo necesario y seguir autorización explícita.
| Elemento | Qué revisar |
|---|---|
| Alcance | Fuentes y períodos realmente examinados, no solo los previstos. |
| Integridad | Procedimiento de adquisición, custodia y comprobaciones documentadas. |
| Cronología | Referencias temporales y normalizaciones explicadas. |
| Conclusiones | Separación entre hechos, inferencias e incertidumbre. |
| Recomendaciones | Medidas relacionadas con hallazgos y responsables de tratamiento. |
| Límites | Información ausente y efecto sobre lo que puede afirmarse. |
Un informe no es mejor por ser más categórico. Si no puede acreditarse exfiltración, debe decirlo con precisión: ausencia de evidencia disponible no equivale necesariamente a evidencia de ausencia. La frase necesita explicar cobertura y limitaciones, para que dirección entienda qué confianza puede depositar en la conclusión y qué acciones siguen siendo razonables.
Pasar de la investigación al tratamiento
El resultado debe conducir a medidas que atiendan las causas observadas. Si hubo permisos excesivos, revise gobierno de accesos; si faltaron registros, mejore visibilidad y retención; si una excepción se mantuvo indefinidamente, cambie su seguimiento. Comprar una herramienta no resuelve por sí sola fallos de responsabilidad o autorización.
La referencia más reciente NIST SP 800-61 Rev. 3, publicada en 2025, integra respuesta a incidentes y gestión del riesgo. En esta guía, la conexión práctica es convertir lo aprendido en decisiones sostenibles. No basta con archivar el informe y esperar que el mismo equipo recuerde las mejoras durante el siguiente incidente.
El CISO as a Service puede coordinar seguimiento ejecutivo, y la gestión del SGSI puede mantener riesgos, responsables y acciones. Si existe cifrado o recuperación comprometida, el alcance de respuesta puede complementarse con Ransomware RRR. Estas necesidades deben acordarse, no darse por incluidas.
Prepararse antes del siguiente incidente
La preparación forense empieza con inventario, responsables, sincronización temporal, registros útiles y procedimientos de conservación. Defina qué fuentes ayudarían a responder a sus escenarios más relevantes y compruebe si hoy están disponibles. Activar retención después de un evento no recupera necesariamente la actividad que nunca se registró.
Ensaye una solicitud de evidencia con un proveedor y un ejercicio de escalamiento interno. Verifique quién autoriza, cómo se exportan registros y dónde se guardan. No necesita simular un ataque real para descubrir que el contacto está desactualizado o que nadie tiene permiso de consulta. Resolver esas fricciones previamente puede mejorar la capacidad de investigación.
La formación también importa. Insylux Academy puede ayudar al personal a comprender reporte y manejo responsable de información. Los empleados no deben convertirse en investigadores improvisados: su papel inicial es reconocer señales, comunicar y seguir el procedimiento. La adquisición especializada requiere profesionales y autorización adecuados.
Cómo contratar sin promesas imposibles
Comparta la señal observada, el intervalo aproximado, las fuentes disponibles y el objetivo de la investigación. No envíe pruebas sensibles por un formulario inicial; acuerde primero un canal y condiciones de confidencialidad. Pida separar preservación urgente, análisis, informe y posibles actuaciones adicionales. Así podrá entender qué se sabe y qué trabajo se necesita para avanzar.
Insylux dispone de presencia en Madrid y Medellín. La modalidad, logística y tiempos se determinan por dispositivos, localización y disponibilidad de fuentes. No debe prometerse recuperar cualquier información ni identificar siempre a una persona. La calidad del servicio se mide también por la honestidad sobre esos límites.
Aclare también el cierre del encargo: conservación, devolución o eliminación de copias, personas que mantendrán acceso y disponibilidad para aclaraciones posteriores. Si existen obligaciones de preservación o un procedimiento abierto, las decisiones deben coordinarse con asesoría jurídica. El final del análisis técnico no autoriza automáticamente a destruir evidencia que todavía puede ser necesaria.
Preguntas frecuentes de dirección
¿Una captura de pantalla es suficiente?
Puede ser un indicio o parte de la documentación, pero suele necesitar contexto y fuentes adicionales. Conserve el original disponible y registre procedencia. La suficiencia depende de la pregunta y del uso previsto; no puede garantizarse de forma general.
¿Un hash prueba quién creó un archivo?
No. Ayuda a comparar integridad respecto de una referencia, pero no identifica automáticamente autoría ni licitud. Para esas conclusiones hacen falta otros elementos y un razonamiento sustentado. Confundir integridad con autenticidad puede conducir a decisiones incorrectas.
¿Debemos apagar los equipos?
Depende del riesgo y del tipo de evidencia. Consulte al equipo de respuesta para decidir contención y preservación. No siga una regla absoluta de apagar o mantener los sistemas conectados: ambas opciones pueden tener consecuencias distintas según el incidente.
¿El informe será aceptado por un juez?
La decisión corresponde a la instancia competente. Un procedimiento documentado y trazable ayuda a sostener el trabajo, pero no garantiza admisión ni resultado procesal. Si existe finalidad judicial, debe acordarse desde el inicio con asesoramiento jurídico.
Referencias y alcance
Fuentes consultadas en septiembre de 2026: NIST SP 800-86, NIST SP 800-61 Rev. 3, ISO/IEC 27037 y AEPD, enlazadas en sus apartados. La cifra colombiana conserva su período de 2024. Los escenarios y tablas son explicativos, no casos de clientes. Este contenido no sustituye una investigación ni asesoramiento jurídico individual.
Proteja primero la posibilidad de esclarecer los hechos
Si necesita investigar un acceso, una fuga o una actuación digital discutida, indique qué observó y qué fuentes podrían conservar evidencia. Insylux podrá delimitar preservación, preguntas de investigación y entregables adecuados. Solicite la delimitación de su investigación forense digital.