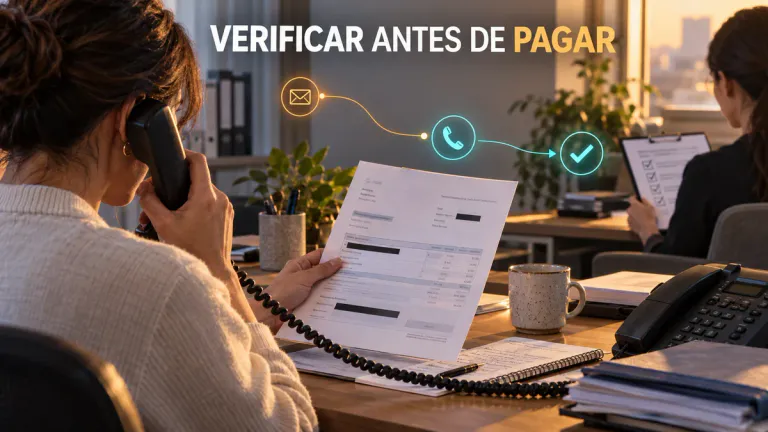
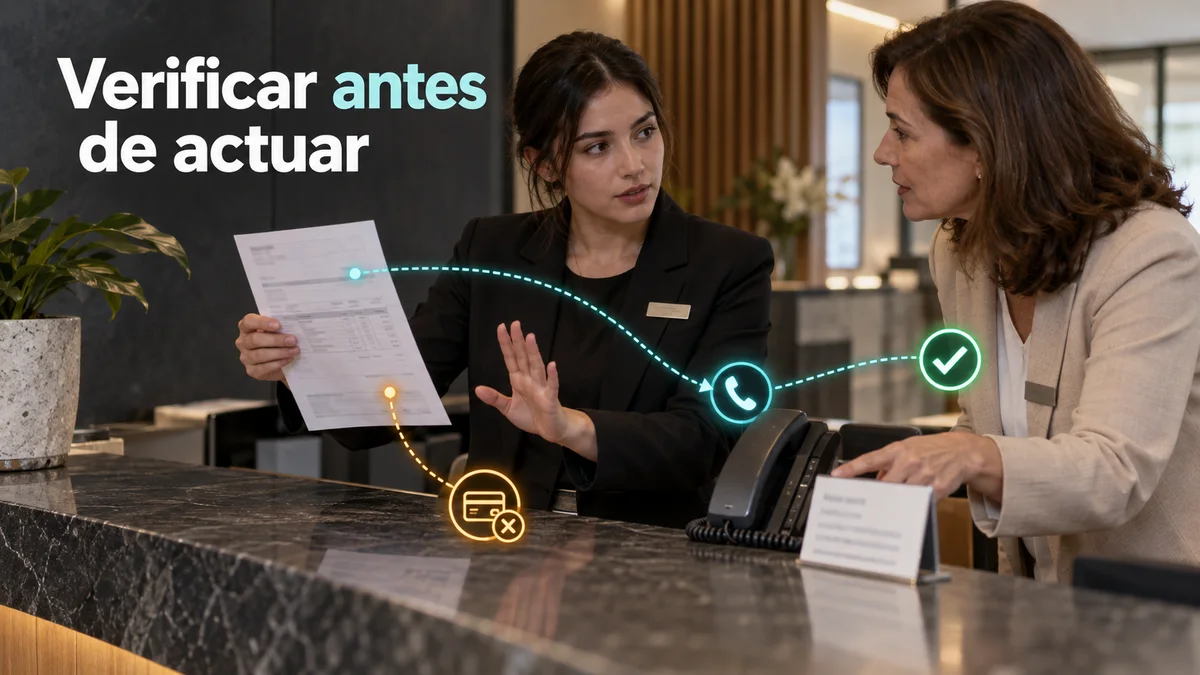
Una empleada recibe una solicitud de cambiar la cuenta bancaria de un proveedor. El mensaje parece correcto y llega cuando hay presión por cerrar pagos. La diferencia entre una decisión segura y una transferencia equivocada no depende únicamente de reconocer una falta de ortografía: depende de tener un procedimiento de verificación, un canal conocido y respaldo para detener la operación mientras se comprueba.
Ese es el enfoque de un programa de formación en ciberseguridad basado en riesgo humano. No busca que cada empleado se convierta en especialista técnico. Busca que las personas puedan actuar de forma adecuada en decisiones que ya forman parte de su trabajo: pagos, accesos, documentos, llamadas, información de clientes y solicitudes de ayuda.
Esta guía explica cómo diseñar, contratar y medir un programa HumanShield para empresas de España y Colombia. El servicio HumanShield de Insylux combina formación aplicada y medición según el alcance acordado. La propuesta de este artículo es evaluar cambios de conducta y funcionamiento del proceso, no vender un porcentaje universal de reducción de incidentes.
Para delimitar un ejercicio concreto, consulte cómo diseñar simulaciones de phishing y evaluar controles de pago. Para integrar los resultados en comités, responsables y presupuesto, la guía del plan de ciberseguridad y gobierno empresarial desarrolla el seguimiento que debe sostener la dirección.
La formación debe resolver una decisión de trabajo
Una charla puede informar y aun así no cambiar la forma de actuar. Si el empleado sabe qué es phishing, pero desconoce a quién reportar o teme bloquear una petición de dirección, el conocimiento no se convierte en control. Por eso el diseño debe partir de decisiones reales y de las condiciones en que se toman.
Pregunte qué acciones pueden producir impacto: autorizar pagos, compartir documentos, restablecer accesos, entregar información o aceptar cambios de proveedor. Después identifique qué señales merecen comprobación y qué respuesta espera la organización. El contenido tendrá un propósito concreto. “Concienciar a todos” es una aspiración demasiado amplia para medirla o contratarla sin mayor definición.
También hay que revisar el proceso. Si la empresa exige confirmar una solicitud, pero no mantiene contactos fiables, está pidiendo una conducta difícil de ejecutar. Si castiga cada demora, incentiva saltarse la verificación. El programa debe permitir que dirección observe estas contradicciones y corrija incentivos, no atribuya todos los fallos a falta de atención individual.
De un curso aislado a un programa continuo
NIST SP 800-50 Rev. 1, publicada en septiembre de 2024, plantea un ciclo de aprendizaje en ciberseguridad y privacidad orientado a necesidades, cambio de comportamiento y evaluación. Es una referencia metodológica, no una obligación general para todas las empresas de Colombia o España. Su utilidad aquí está en tratar la formación como un proceso que se revisa.
Un programa conecta diagnóstico, objetivos, actividades, evaluación y refuerzo. El calendario puede combinar aprendizaje autónomo, sesiones por rol y ejercicios autorizados, pero la frecuencia debe responder al contexto. No existe una cantidad universal de correos o cursos que garantice seguridad. La propuesta comercial debe explicar por qué cada actividad está incluida y qué decisión permitirá mejorar.
Evite convertir continuidad en saturación. Si las personas reciben demasiados avisos similares, pueden dejar de prestar atención. Varíe formato y dificultad, respete la carga de trabajo y priorice contenidos relevantes. Una breve práctica bien situada puede aportar más que una campaña extensa que no reconoce cómo trabajan quienes la reciben.
Segmentar por funciones, no por estereotipos
Finanzas, atención a clientes, recursos humanos y dirección tienen exposiciones diferentes. El diseño debe considerar permisos y decisiones, no suponer que un área es intrínsecamente más descuidada. Una persona con acceso a pagos necesita verificar beneficiarios; quien atiende soporte debe validar identidades; quien gestiona candidatos necesita tratar adjuntos e información personal con cuidado.
| Función | Decisión sensible | Conducta a practicar |
|---|---|---|
| Finanzas | Cambio de cuenta o pago urgente. | Confirmar por un canal independiente conocido. |
| Recursos humanos | Recepción de documentación y datos personales. | Usar canales autorizados y reportar solicitudes anómalas. |
| Soporte | Restablecimiento de acceso. | Aplicar verificación sin ceder ante presión. |
| Dirección | Autorizaciones y uso de información sensible. | Respetar controles y respaldar el escalamiento. |
| Atención comercial | Entrega de información a terceros. | Comprobar destinatario, finalidad y permiso. |
La segmentación también debe contemplar turnos, movilidad, incorporación reciente y accesibilidad. Un empleado de operación puede no utilizar correo de forma habitual, pero sí recibir llamadas o mensajes en un dispositivo corporativo. La formación debe representar ese entorno. Repetir el mismo curso de oficina para todos puede dejar sin cubrir decisiones esenciales.
Construir una línea base útil
La línea base necesita combinar información: contenidos previos, procedimientos, reportes, entrevistas y ejercicios permitidos. No debería reducirse a una primera simulación con una única cifra. Una tasa de interacción depende de dificultad del escenario, canal, momento, población y controles técnicos. Sin esos datos, las comparaciones posteriores pueden resultar engañosas.
Defina antes qué se medirá y cómo se protegerá la información de participantes. Los resultados agregados pueden orientar mejoras sin exponer públicamente a individuos. Los accesos nominales, cuando sean necesarios y legítimos, deben estar restringidos y vinculados a una finalidad clara. La formación no debe convertirse en vigilancia indiscriminada ni en una herramienta de humillación.
Observe también si el canal de reporte funciona. Puede haber empleados que detectan una señal y no logran comunicarla fácilmente. Si el diagnóstico mide solo clics, invisibiliza ese problema. El recorrido completo incluye detectar, verificar, informar, recibir respuesta y continuar la tarea. Cada paso puede necesitar mejoras diferentes.
Diseñar contenidos que puedan aplicarse
Un módulo debe plantear una situación reconocible, explicar una decisión y permitir practicarla. Por ejemplo, no basta con recomendar “no comparta información”: hay que mostrar cómo comprobar un destinatario y qué hacer si una petición parece provenir de un superior. Las reglas tienen que coincidir con las herramientas y procedimientos disponibles en la empresa.
La dificultad puede aumentar de manera gradual. Primero, identificar una señal evidente; después, resolver una solicitud plausible; finalmente, manejar presión o información incompleta. Eso no significa formar al personal general en explotación técnica. Significa entrenar criterio dentro de su responsabilidad, sin presentar a los empleados como incapaces ni sobrecargarlos con terminología innecesaria.
El kit de concienciación de INCIBE ofrece materiales empresariales que pueden servir como referencia. La disponibilidad de recursos no sustituye la adaptación: cada organización debe conectar mensajes, responsables y canales. Un material correcto puede resultar poco útil si enseña una acción que internamente nadie ha definido.
Simular para aprender, no para sorprender a cualquier precio
Las simulaciones requieren autorización, alcance, objetivos y coordinación. Deben evitar daño real y recolección innecesaria de secretos. No se necesitan contraseñas auténticas ni datos financieros para evaluar una decisión. Las técnicas y el nivel de detalle se acuerdan con responsables competentes, considerando sensibilidad del escenario y posibles efectos sobre confianza y trabajo.
El servicio de Ingeniería Social de Insylux puede evaluar exposición mediante ejercicios controlados. HumanShield utiliza el aprendizaje y la medición dentro de un programa más amplio. Son capacidades complementarias: un ejercicio identifica comportamientos bajo determinadas condiciones; la formación y el rediseño del proceso trabajan para mejorar la respuesta.
No cambie simultáneamente todas las variables y después atribuya el resultado al curso. Si una campaña inicial es difícil y la siguiente obvia, la mejora puede reflejar el escenario. Documente audiencia, dificultad, canal y controles. La comparación necesita contexto, y las conclusiones deben reconocer factores que no se controlaron.
Convertir el reporte en una acción fácil
El personal debe saber qué reportar, dónde y qué información incluir. El canal puede variar según la organización, pero necesita responsables y respuesta. Una instrucción genérica de “avisar a sistemas” puede fallar fuera de horario o cuando el empleado no conoce al equipo. Ensaye el recorrido y compruebe que funciona para todos los perfiles incluidos.
Reconozca el reporte de buena fe, incluso si finalmente resulta benigno. Si las primeras respuestas son reproches, puede disminuir la comunicación. Esto no exige tratar cada aviso como una emergencia; exige clasificarlo, responder y ayudar a aprender. La organización también debe evitar reenviar mensajes sospechosos a múltiples compañeros como forma de consulta.
El equipo receptor necesita capacidad para atender el volumen. Un programa que promueve reportes sin preparar su análisis puede crear frustración y retrasos. Acordar responsables, clasificación y retroalimentación forma parte del diseño. La conducta segura termina de consolidarse cuando el empleado ve que el procedimiento tiene una respuesta útil.
Qué medir además de completar cursos
La finalización mide participación. Una evaluación de conocimientos mide respuestas bajo ciertas condiciones. Una simulación observa comportamiento en un escenario. Un incidente real incorpora muchas variables adicionales. Ninguna métrica aislada demuestra que la empresa está protegida o que una persona actuará siempre correctamente. El tablero debe combinar señales y explicar sus límites.
| Indicador | Utilidad | Límite |
|---|---|---|
| Participación | Identificar cobertura del programa. | No acredita cambio de conducta. |
| Evaluación de conocimientos | Detectar temas que requieren refuerzo. | No reproduce todas las condiciones del trabajo. |
| Reporte en ejercicios | Observar uso del canal. | Depende del escenario y de su dificultad. |
| Tiempo de escalamiento | Encontrar fricciones del proceso. | Necesita referencias temporales comparables. |
| Acciones de mejora cerradas | Verificar cambios organizativos. | Debe comprobarse eficacia, no solo cierre administrativo. |
Una cifra hipotética ilustra la lectura: si 180 de 200 personas convocadas completan una actividad, la participación es del 90 %. No significa una reducción del 90 % del riesgo. Debe revisarse quién quedó fuera, por qué y qué comportamiento se quería mejorar. El cálculo es un ejemplo didáctico, no una estadística de clientes de Insylux.
Evitar comparaciones injustas y porcentajes vacíos
Compare poblaciones equivalentes o explique sus diferencias. Un equipo nuevo puede necesitar otra línea base; un grupo que atiende solicitudes externas recibe una exposición diferente de un área sin ese contacto. Los resultados deben orientar apoyo, no producir clasificaciones públicas de empleados “seguros” e “inseguros” a partir de una única prueba.
Distinga mejor detección de mayor incidencia. Un aumento de reportes puede ser favorable si las personas antes callaban. A la vez, un aumento no es necesariamente positivo: puede reflejar confusión o un canal mal explicado. Revise calidad, oportunidad y esfuerzo de análisis. La conclusión necesita contexto y conversaciones con quienes ejecutan el trabajo.
No utilice tasas globales de “error humano” como si describieran su plantilla. Para justificar una inversión, es más útil presentar procesos sensibles, cobertura actual y decisiones que necesitan refuerzo. El programa debería generar evidencia propia y comparable, sin prometer una reducción universal ni atribuir causalidad a cambios que no pueden demostrarse.
El papel de la dirección y los mandos
La dirección debe cumplir los controles que pide al resto. Si exige un pago por un canal excepcional y penaliza la verificación, deshace el aprendizaje. El patrocinio no consiste únicamente en firmar una comunicación de lanzamiento: incluye dar tiempo, respetar el escalamiento y corregir procesos que incentivan atajos.
Los mandos pueden ayudar a contextualizar el contenido y organizar la participación sin convertirla en presión improductiva. Es preferible acordar espacios de aprendizaje y resolver dificultades de acceso que perseguir porcentajes a última hora. La formación debe integrarse en el trabajo de forma sostenible, incluyendo incorporación, cambios de rol y refuerzos pertinentes.
El CISO as a Service puede apoyar la conexión entre riesgo humano, prioridades y seguimiento ejecutivo. Su participación debe acordarse en la propuesta. No sustituye automáticamente a recursos humanos ni a los responsables de cada proceso. La coordinación funciona cuando las responsabilidades se explican antes de lanzar actividades.
Privacidad, confianza y uso de resultados
Antes de iniciar, defina finalidades, información recopilada, acceso y conservación con las áreas responsables. En España y Colombia deben revisarse las obligaciones aplicables al contexto. No asuma que una simulación autoriza cualquier tratamiento de datos. La proporcionalidad y la transparencia que correspondan deben formar parte de la preparación, con asesoramiento competente cuando sea necesario.
Evite capturar secretos reales o utilizar temáticas que puedan causar daño innecesario. El diseño debe producir aprendizaje útil, no una experiencia traumática que rompa la confianza. Si existe una finalidad disciplinaria o una investigación concreta, no debe ocultarse dentro de un programa formativo ordinario; necesita un encuadre y evaluación propios.
Los informes para dirección pueden utilizar resultados agregados, límites de interpretación y acciones de mejora. Cuando se requiera seguimiento individual legítimo, restrinja el acceso y explique su propósito. Un tablero de aprendizaje no debería circular sin control ni convertirse en una etiqueta permanente sobre el desempeño de una persona.
Una secuencia de implantación por hitos
El primer hito es acordar riesgos y audiencia: funciones incluidas, decisiones sensibles, canales y patrocinador. El segundo es observar la línea base y comprobar que existen procedimientos ejecutables. Si el canal de reporte o la verificación independiente no están preparados, corríjalos antes de exigir conductas que el entorno no permite.
El tercer hito combina aprendizaje y práctica con objetivos definidos. El cuarto revisa resultados y factores que pudieron influir. El quinto aplica refuerzos y cambios de proceso. La secuencia se repite según necesidades; no es un calendario obligatorio ni una promesa de resultados en cierto número de semanas. Los hitos deben tener criterios de aceptación.
Para mantener variedad, rote escenarios de pagos, tratamiento de información, identidades, colaboración y atención. La selección depende del rol. No convierta el programa completo en correos fraudulentos ni repita siempre una prueba evidente. La empresa debe aprender a detenerse, comprobar y comunicar en los canales que realmente utiliza.
Qué debe incluir una propuesta HumanShield
Solicite objetivos, audiencias, contenidos, modalidades, ejercicios previstos, medición y refuerzo. Aclare responsabilidades internas, condiciones de acceso a la plataforma y alcance del acompañamiento. La cantidad de usuarios, duración y actividades incluidas deben quedar escritas. No suponga campañas ilimitadas, sesiones personalizadas o funcionalidades que no figuran en el acuerdo.
Compare también la calidad del seguimiento. Pregunte cómo se adapta el programa cuando un resultado empeora, cómo se considera la dificultad de los ejercicios y quién presenta conclusiones a dirección. Un informe con cifras sin recomendaciones puede dejar la interpretación en manos de personas que no conocen las condiciones de la medición.
Insylux atiende a empresas desde su presencia en Madrid y Medellín. Para equipos repartidos entre España y Colombia, acuerde horarios, turnos y vocabulario operativo. Compartir idioma no significa compartir procesos: las actividades deben reflejar cómo cada organización autoriza, verifica y reporta.
Insylux Academy como soporte del aprendizaje
Insylux Academy ofrece una vía para organizar formación, evaluaciones y seguimiento según el plan y contenidos disponibles. Su papel dentro del programa debe definirse: qué aprende cada perfil, cómo se revisa el avance y cómo se conecta con prácticas o refuerzos. La plataforma facilita gestión, pero no sustituye el diseño del programa.
Al valorar credenciales de formación, distinga aprendizaje de certificación profesional o de sistemas de gestión. Completar un curso no convierte a una persona en auditor acreditado ni certifica a la empresa. Si se utilizan contenidos sobre normas o auditorías, su finalidad formativa debe comunicarse con claridad para evitar expectativas equivocadas.
La integración útil consiste en relacionar contenidos con decisiones del puesto. Si un ejercicio detecta dificultades para verificar proveedores, el refuerzo debería tratar ese recorrido y comprobar que existe el canal independiente. Volver a asignar indiscriminadamente el catálogo completo puede aumentar carga sin resolver el problema observado.
Preguntas frecuentes sobre riesgo humano
¿HumanShield es solo un curso contra phishing?
No debe limitarse a eso. El programa se orienta a formación aplicada y medición del riesgo humano bajo alcance acordado. Puede conectar roles, procedimientos, prácticas y refuerzos. El contenido concreto y las actividades deben quedar definidos en la propuesta.
¿Podemos medir resultados sin avergonzar al personal?
Sí. Utilice agregación, acceso restringido y criterios de aprendizaje. Analice también fallos del proceso y condiciones del ejercicio. Una cultura que facilita reportar errores puede aportar información que una clasificación punitiva termina ocultando.
¿La formación reemplaza los controles técnicos?
No. Verificación de identidad, permisos, protección de correo y controles de pago siguen siendo necesarios. El programa ayuda a que las personas utilicen esos mecanismos y comuniquen señales. No debe convertirse en la excusa para trasladar toda la responsabilidad al empleado.
¿Cuántas simulaciones necesitamos?
Depende de objetivos, audiencias y capacidad de aprender de los resultados. Es preferible una secuencia justificada con refuerzo que un número elevado de pruebas sin análisis. Acuerde periodicidad y criterios de revisión, sin atribuir a una frecuencia una garantía de seguridad.
¿Sirve para personal no técnico?
Sí: las actividades deben explicar decisiones de su trabajo con complejidad progresiva y lenguaje comprensible. Los perfiles técnicos pueden requerir formación específica distinta. Adaptar no significa simplificar hasta perder valor, sino enseñar lo que cada responsabilidad necesita aplicar.
Fuentes y alcance editorial
Referencias consultadas en septiembre de 2026: NIST SP 800-50 Rev. 1 e INCIBE, kit de concienciación, enlazadas en el texto. La descripción comercial se contrasta con HumanShield e Insylux Academy. Las tablas y el cálculo de participación son ejemplos editoriales, no resultados de clientes ni garantías de reducción de incidentes.
Diseñe formación alrededor de las decisiones de su equipo
Si necesita pasar de cursos aislados a un programa medible, comparta las funciones incluidas, los procesos sensibles y la formación existente. Insylux podrá delimitar objetivos, actividades y seguimiento para su organización. Solicite el diseño de su programa HumanShield por perfiles.