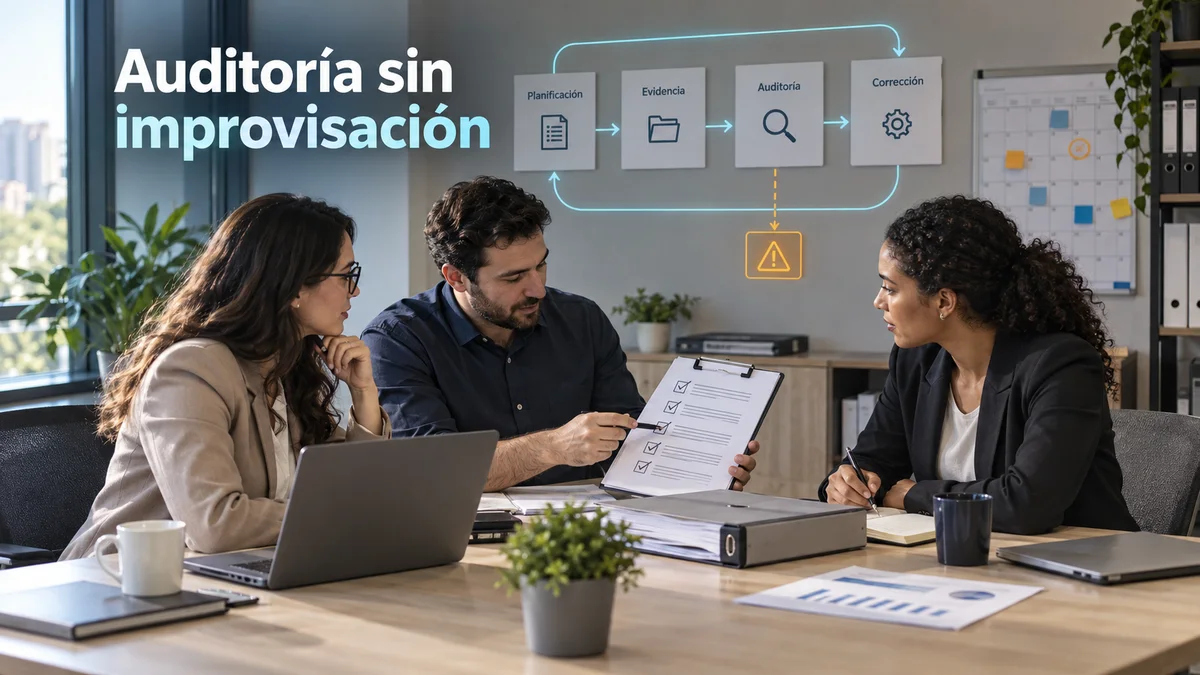
La auditoría se complica cuando la empresa intenta reconstruir en una semana lo que debía demostrar durante meses. Las políticas pueden estar aprobadas, pero las revisiones de acceso, las decisiones de riesgo y las acciones correctivas necesitan una historia verificable. Implantar un SGSI consiste precisamente en conseguir que esa historia se produzca mientras la organización trabaja, no cuando llega una solicitud del auditor.
Esta guía explica cómo preparar las evidencias de un SGSI para una auditoría ISO 27001 y mantenerlas útiles después. Está dirigida a empresas de España y Colombia que inician la implantación, se preparan para certificación o necesitan ordenar un sistema ya existente. El enfoque es operativo: responsabilidades, muestras, decisiones y criterios de cierre, sin convertir la norma en una colección de plantillas.
El servicio de implantación y mantenimiento del SGSI de Insylux acompaña esa construcción. La consultoría y la certificación son funciones distintas: Insylux prepara y acompaña; un organismo certificador independiente evalúa y decide. Ningún asesor puede garantizar una decisión favorable ni afirmar que un certificado vuelve invulnerable a una empresa.
Cuando aún no existe una línea base, conviene empezar por los criterios para evaluar y priorizar brechas de seguridad. Para las evidencias de concienciación, la guía de medición del aprendizaje y del riesgo humano ayuda a distinguir asistencia, conocimiento y aplicación de controles.
Qué exige el sistema y qué no demuestra un certificado
ISO/IEC 27001:2022 establece requisitos para un sistema de gestión de seguridad de la información basado en riesgos. Su alcance incluye cómo se organiza la gestión, se evalúa el desempeño y se mejora. No se limita a seguridad informática: la información también circula en contratos, conversaciones, soportes físicos y relaciones con terceros.
La edición dispone de una enmienda de 2024 sobre cambio climático. Conviene revisar su aplicación al contexto y a las partes interesadas, sin interpretar que obliga indiscriminadamente a implantar un programa ambiental. La guía no reproduce el texto de la norma; el equipo debe trabajar con la edición y las enmiendas aplicables adquiridas por los canales autorizados.
Un certificado se refiere al alcance descrito y a una evaluación del sistema. No acredita automáticamente todas las filiales, todos los productos o el cumplimiento de cualquier ley. Tampoco sustituye una revisión jurídica de privacidad, contratación o requisitos sectoriales. Cuando ventas lo utilice, debe comunicar su alcance con precisión y facilitar una verificación válida de su estado.
Delimitar un alcance que pueda defenderse
El alcance necesita describir los servicios y procesos que la organización pretende gestionar. “Toda la información” puede resultar demasiado impreciso; “solo tecnología” puede omitir decisiones de compras, recursos humanos o proveedores que afectan directamente al servicio. Es preferible explicar qué se presta, desde dónde, con qué dependencias y bajo qué responsabilidades.
Una compañía puede certificar una parte de su actividad, pero debe reconocer las interfaces con lo excluido. Si una unidad central administra las identidades de la unidad incluida, esa dependencia necesita tratamiento. Si un tercero aloja la aplicación, el contrato, los accesos y la continuidad del proveedor siguen influyendo en el sistema. Una frontera documental no elimina una relación operativa.
Antes de aprobar el alcance, reúna a negocio y tecnología. Pregunte si el texto representa el servicio que el cliente espera evaluar y si existen evidencias para sus componentes. Modificarlo después puede ser necesario, pero también puede alterar riesgos, auditorías y recursos. Documentar esa decisión evita que la certificación se persiga con una descripción que nadie reconoce.
Construir riesgos que conduzcan a decisiones
Una matriz de riesgos aporta valor cuando sus escenarios se entienden. “Pérdida de confidencialidad” es una categoría; “un proveedor conserva permisos y descarga expedientes tras finalizar su contrato” expresa una condición y una consecuencia. El segundo ejemplo permite decidir sobre altas, bajas, revisiones y detección. No implica que el hecho haya ocurrido en una empresa concreta.
La metodología debe definir escalas, criterios de aceptación y responsables. No hace falta fingir precisión monetaria cuando no existen datos fiables. Si se estiman impactos, conviene declarar supuestos y evitar sumar varias veces el mismo efecto. El propietario del riesgo necesita autoridad para aceptar o impulsar tratamiento, no ser únicamente la persona que actualiza una hoja de cálculo.
El plan de tratamiento debe conectar decisiones con acciones observables. Reducir un riesgo puede requerir cambiar permisos, contratar capacidad, formar a un área o probar un proceso. Cada acción necesita recursos y un criterio de cierre. Si se acepta riesgo residual, debe quedar una decisión explícita y revisable. Dejar vencer tareas no constituye aceptación informada.
La Declaración de Aplicabilidad como mapa de decisiones
La Declaración de Aplicabilidad, o SoA, permite explicar qué controles se consideran necesarios y su situación. Debe responder a los riesgos, obligaciones y decisiones del alcance. Copiar la de otra organización introduce supuestos que pueden no corresponder a sus procesos. También puede producir incoherencias: declarar implantado un control mientras el tratamiento pendiente reconoce que todavía no funciona.
En la práctica, resulta útil mantener trazabilidad entre escenario, decisión, control, responsable y evidencia. No es necesario que toda la información viva en una única herramienta; sí que pueda relacionarse y mantenerse vigente. Cuando se incorpora un proveedor o cambia un servicio, la revisión debe alcanzar los documentos y decisiones afectados, no solo el inventario.
Evite confundir controles de referencia con una lista de compras. Una necesidad de control puede resolverse mediante procesos, responsabilidades y tecnología ya disponible. La selección debe ser justificable y efectiva para el riesgo tratado. Si hace falta una solución adicional, la decisión comercial debería aparecer después de entender el problema, no antes.
Qué evidencias conviene preparar por proceso
La evidencia tiene que demostrar una actuación dentro de un período y alcance identificables. Una captura sin fecha o contexto puede ayudar, pero rara vez explica por sí sola quién autorizó un cambio y si se revisó. Conviene conservar referencias suficientes para reconstruir la decisión, sin duplicar indiscriminadamente información personal o secretos en carpetas de auditoría.
| Proceso | Evidencia útil | Pregunta de comprobación |
|---|---|---|
| Accesos | Solicitud, aprobación, permisos y revisión. | ¿La autorización coincide con el acceso efectivo? |
| Cambios | Evaluación, pruebas, aprobación y reversión prevista. | ¿Se gestionó el impacto antes de desplegar? |
| Recuperación | Prueba registrada y aceptación del proceso. | ¿Se recuperó información utilizable? |
| Proveedores | Evaluación y seguimiento según criticidad. | ¿Se revisan las dependencias importantes? |
| Incidentes | Cronología, decisiones y acciones posteriores. | ¿El aprendizaje produjo cambios verificables? |
| Formación | Participación, evaluación y refuerzo. | ¿El personal sabe aplicar lo aprendido? |
Estos ejemplos no sustituyen los criterios de auditoría ni establecen una lista universal de documentos obligatorios. Una organización puede demostrar el mismo resultado mediante registros diferentes. Lo importante es que sean auténticos, accesibles para las personas autorizadas y coherentes con el proceso descrito. Crear registros retrospectivos como si fueran históricos sería una práctica inaceptable.
Repartir el trabajo sin convertir al consultor en el sistema
El sistema debe tener propietarios dentro de la empresa. Recursos humanos conoce altas y bajas; compras gestiona proveedores; tecnología implanta controles; dirección decide recursos y aceptación de riesgos. La consultoría puede organizar y acompañar, pero no puede sustituir decisiones que requieren autoridad interna. Cuando todos esperan que el consultor “haga ISO”, la operación suele quedarse fuera.
Una matriz de responsabilidades puede distinguir quién ejecuta, quién aprueba y quién revisa. Además, conviene designar suplencias para vacaciones o cambios de personal. La continuidad del SGSI depende de que los procedimientos no descansen únicamente en la memoria de una persona. Un repositorio ordenado ayuda, pero no compensa la falta de tiempo y mandato.
Cuando se necesita dirección recurrente, el CISO as a Service puede ayudar a coordinar prioridades e interlocución ejecutiva bajo un alcance acordado. Su función debe distinguirse de la operación técnica diaria y de la independencia necesaria para auditar actividades que haya diseñado o gestionado.
Indicadores que revelan funcionamiento
Medir documentos publicados dice poco sobre seguridad efectiva. El equipo puede observar revisiones de acceso completadas sobre el alcance previsto, tratamientos vencidos, restauraciones aceptadas y acciones correctivas verificadas. Cada indicador necesita definición, fuente, propietario, período y una decisión asociada. Un porcentaje sin denominador puede generar más confusión que conocimiento.
Por ejemplo, si se informa que se revisaron los accesos, debe aclararse de qué sistemas y usuarios. Si faltan las cuentas privilegiadas de un proveedor, una cifra global elevada puede ocultar la carencia más relevante. El tablero debería mostrar cobertura y excepciones, no solo promedios. Los umbrales se acuerdan según contexto; no deben presentarse como exigencias universales de ISO.
Reserve tiempo para discutir tendencias. Un aumento inicial de incidentes reportados puede reflejar mejor detección; una caída puede significar menos exposición o pérdida de visibilidad. El indicador necesita interpretación. Una reunión útil termina con decisiones documentadas, no con una captura del tablero guardada como única evidencia de seguimiento.
Preparar una auditoría interna que encuentre problemas reales
La auditoría interna debe tener objetivos, criterios y alcance, así como competencia e imparcialidad adecuadas. Su propósito no es ensayar respuestas para superar una visita externa, sino evaluar el sistema y detectar problemas antes de que se normalicen. Auditar solo documentos recientes puede dejar sin revisar la efectividad de procesos esenciales.
Planifique muestras que crucen áreas: una incorporación, un cambio de aplicación, una revisión de proveedor y un incidente. Pida al responsable explicar el recorrido y localizar evidencia real. Si el proceso descrito no coincide con lo ejecutado, determine si existe una excepción autorizada, documentación desactualizada o una debilidad de control. No todas las diferencias tienen la misma causa.
Cuando el consultor participe también en auditoría, la asignación debe proteger objetividad e independencia respecto del trabajo revisado. No basta con llamar “auditoría” a una comprobación informal de lo que uno mismo acaba de redactar. La propuesta comercial debería explicar cómo se organiza esta función y qué actividades quedan separadas.
Cerrar no conformidades sin fabricar cumplimiento
Una no conformidad debe describir el requisito y la evidencia que sustenta el incumplimiento. La respuesta necesita distinguir corrección inmediata, análisis de causa y acción correctiva. Retirar un permiso indebido corrige un caso; revisar por qué el procedimiento permitió conservarlo ayuda a evitar repetición. Confundir ambas cosas deja el origen sin tratar.
La verificación de eficacia debe observar el proceso después del cambio. Si la causa era que recursos humanos no avisaba al responsable correcto, modificar una plantilla no basta: hay que comprobar que nuevas solicitudes llegan y se atienden. La evidencia de cierre debe representar el resultado, no solo la intención o el envío de un correo.
Si no se puede resolver a tiempo, documente estado, restricciones y medidas adoptadas. La dirección debe conocer el riesgo pendiente y las implicaciones para la evaluación. No es aceptable alterar fechas o simular una revisión inexistente. Una limitación reconocida permite decidir; una evidencia falsa compromete la confianza en el sistema completo.
Preparación externa y mantenimiento posterior
Antes de la evaluación externa, compruebe que el alcance sea coherente, que el sistema haya operado y que las personas puedan explicar sus responsabilidades. Confirme con el organismo certificador su programa, requisitos de preparación y tratamiento de hallazgos. Las etapas y condiciones deben quedar acordadas; esta guía no reemplaza sus instrucciones.
ISO aclara que no emite certificados y distingue certificación de acreditación. Al seleccionar el organismo, verifique competencia, independencia y el reconocimiento necesario para sus clientes. No dé por válido un certificado por su apariencia ni use marcas de certificación fuera de las condiciones autorizadas.
Después, el mantenimiento debe seguir el ritmo del negocio. Una sede nueva, un servicio cloud o una integración con inteligencia artificial pueden cambiar dependencias y necesidades de control. No espere a la siguiente auditoría para actualizar decisiones importantes. Un sistema mantenido permite explicar cambios; uno congelado conserva documentos que describen una empresa que ya no existe.
Una agenda de trabajo por resultados
| Hito | Resultado esperado | Condición para avanzar |
|---|---|---|
| Encuadre | Alcance y patrocinio. | Responsables y recursos acordados. |
| Diseño | Riesgos, tratamiento y controles. | Decisiones revisadas con sus propietarios. |
| Operación | Procesos utilizados y evidencia real. | Comprobación de funcionamiento. |
| Evaluación | Auditoría interna y revisión directiva. | Hallazgos gestionados y decisiones registradas. |
| Sostenimiento | Seguimiento de cambios y mejora. | Responsables activos y calendario revisable. |
Las fases pueden solaparse. Una exposición técnica relevante no debe esperar a que todos los documentos estén terminados. Al mismo tiempo, ejecutar cambios urgentes no justifica omitir aprobación, seguridad operativa o registro. El proyecto necesita capacidad para resolver ambos ritmos: tratamiento inmediato y construcción ordenada del sistema.
Qué pedir a una consultora de ISO 27001
Solicite una propuesta que distinga diagnóstico, implantación, auditoría interna, acompañamiento externo y mantenimiento. Aclare qué documentos y sesiones incluye, quién ejecuta cambios técnicos y qué dedicación requiere su equipo. Las tasas del certificador, licencias y viajes no deben suponerse incluidos. La comparación de importes solo resulta útil cuando se comparan responsabilidades equivalentes.
En España se utiliza con frecuencia “implantación”; en Colombia, “implementación”. En ambos casos, la pregunta comercial importante es la misma: qué quedará funcionando y cómo se demostrará. Insylux atiende este proceso desde su presencia en Madrid y Medellín, ajustando el alcance a la organización y a sus dependencias.
Si todavía no conoce la distancia entre el estado actual y su objetivo, un diagnóstico de brechas puede ordenar el punto de partida. Si ya tiene un sistema, resulta más útil identificar qué procesos dejaron de operar que volver a producir toda la documentación. Evite pagar por reconstruir lo que sigue vigente y funciona.
Preguntas frecuentes sobre evidencias y mantenimiento
¿Existe un número obligatorio de documentos?
No conviene contratar por cantidad de archivos. La organización debe cumplir los requisitos de información documentada aplicables y conservar evidencia adecuada. El formato y la arquitectura deben responder al sistema real. Una carpeta extensa no demuestra más madurez que registros bien mantenidos y utilizados.
¿Es necesario comprar una plataforma GRC?
No debe asumirse como requisito previo universal. Una herramienta puede facilitar trazabilidad, permisos y seguimiento, pero necesita procesos y responsables. Antes de comprarla, defina qué problema resuelve, cómo se integrará y quién mantendrá sus datos. Automatizar información incoherente no mejora el sistema.
¿El certificado reemplaza las obligaciones de protección de datos?
No. La certificación y el cumplimiento jurídico tienen alcances diferentes. El sistema puede ayudar a organizar controles y evidencias, pero la empresa debe identificar sus obligaciones con asesoramiento competente. No declare cumplimiento legal integral a partir de una certificación de seguridad.
¿Cómo preparar al personal para la auditoría?
Ayúdele a entender sus procesos y a localizar evidencias, no a memorizar respuestas. Insylux Academy puede apoyar el aprendizaje sobre seguridad, normas y auditorías según los contenidos disponibles. La formación complementa la práctica y no sustituye la competencia que requiera cada responsabilidad.
¿Cuándo se puede anunciar que estamos certificados?
Cuando exista una decisión válida del organismo correspondiente y bajo las condiciones de uso aplicables. Durante la preparación, comunique que trabaja en la implantación o evaluación, sin anticipar el resultado. Mantenga actualizado el estado y no extienda la afirmación a actividades excluidas.
Referencias y límites de esta guía
Referencias verificadas en septiembre de 2026: ISO/IEC 27001:2022, su enmienda de 2024 y la explicación oficial de ISO sobre certificación, enlazadas junto a las afirmaciones correspondientes. Las tablas, ejemplos y agenda son propuestas editoriales de aplicación, no transcripciones normativas ni una auditoría de su organización. La norma completa y los criterios del certificador deben consultarse para cada proyecto.
Prepare un SGSI que pueda explicar con evidencias
Si necesita implantar el sistema o recuperar el control antes de una auditoría, indique su alcance, situación actual y fecha prevista de evaluación. Insylux podrá delimitar el acompañamiento y las prioridades de trabajo, sin prometer una certificación automática. Solicite una revisión del alcance y las evidencias de su SGSI.